
 Matricúlate
Derecho de supresión en el RGPD y sanción de 300.000 euros de la CNIL a EXTIA
El caso francés y sus enseñanzas para España, a la luz de la jurisprudencia europea y los criterios del Comité Europeo de Protección de Datos.
12 de octubre de 2026
Una organización puede disponer de mecanismos que eliminan automáticamente datos personales cuando finalizan sus plazos de conservación y, aun así, incumplir el Reglamento General de Protección de Datos (RGPD). La explicación es sencilla: eliminar información y atender correctamente una solicitud de supresión son obligaciones relacionadas, pero diferentes.
Esta distinción ocupa un lugar central en la deliberación SAN-2026-010, de 21 de julio de 2026, mediante la cual la autoridad francesa de protección de datos (CNIL) impuso una multa de 300.000 euros a EXTIA, una empresa especializada en consultoría informática e ingeniería, por incumplimientos de los artículos 12 y 17 RGPD.
El caso permite examinar una cuestión que afecta especialmente a los procesos de selección de personal: ¿qué ocurre cuando una candidatura circula por distintos sistemas, se conserva durante determinados períodos y la persona solicita que sus datos sean eliminados?
Su interés va más allá de la sanción. Las decisiones recientes del Tribunal de Justicia de la Unión Europea (TJUE), la jurisprudencia del Tribunal General y del Tribunal Europeo de Derechos Humanos (TEDH), junto con los trabajos del Comité Europeo de Protección de Datos, permiten comprender mejor las obligaciones que deben coordinarse durante todo el ciclo de vida de la información.
1. El caso EXTIA: cuando las solicitudes dejan de recibir respuesta
EXTIA desarrolla una actividad que requiere recibir y gestionar numerosas candidaturas de profesionales. En 2024 recibió 28.322 candidaturas y 265 solicitudes de supresión de datos personales, formuladas principalmente por antiguos candidatos y, en menor medida, por exempleados.
Varias reclamaciones llegaron a la CNIL, que recordó a la empresa sus obligaciones en dos ocasiones durante 2024. La persistencia de las dificultades motivó una inspección en abril de 2025, en el contexto de las actuaciones de supervisión relacionadas con el derecho de supresión.
La investigación reveló importantes deficiencias en la gestión de las solicitudes. De las 265 recibidas en 2024, la autoridad consideró que 204 no habían sido atendidas correctamente: 12 quedaron sin satisfacer, 166 no recibieron comunicación del resultado y 26 fueron contestadas fuera de plazo. La CNIL constató, además, que una solicitud de acceso, distinta de las anteriores, había recibido respuesta con más de un año de retraso.
Este desglose procede de la deliberación completa. El comunicado divulgativo de la CNIL menciona 27 respuestas tardías, mientras que la resolución distingue 26 solicitudes de supresión y una solicitud adicional de acceso.
Las cifras muestran que el problema no consistió en una incidencia aislada, sino en una dificultad persistente para tramitar los derechos de las personas y comunicar las decisiones adoptadas.
Sin embargo, el aspecto más relevante del expediente aparece al examinar cómo funcionaban los mecanismos de conservación y eliminación de candidaturas.
Figura 1 (IA): Eliminar los datos no basta cuando la persona que ejerció su derecho sigue esperando una respuesta.
2. La supresión automática no sustituye la atención del derecho
EXTIA explicó que sus sistemas diferenciaban las candidaturas que no superaban una primera selección de aquellas que avanzaban a fases posteriores. Según sus alegaciones, determinados datos de candidaturas iniciales se eliminaban automáticamente después de 60 días, mientras que otra información podía conservarse durante dos años desde la última interacción.
La empresa sostuvo que los datos correspondientes a 125 solicitantes habían sido eliminados mediante ese procedimiento automático y que, por tanto, sus peticiones ya estaban satisfechas materialmente.
La CNIL no consideró acreditado un incumplimiento de supresión respecto de esas 125 personas por el mero hecho de no haber tramitado manualmente sus peticiones. Lo que sí constató fue que no se había comunicado el resultado de sus solicitudes.
Esta diferencia es fundamental para comprender las infracciones.
El artículo 17 RGPD regula los supuestos en los que procede la supresión de datos personales. El artículo 12 establece, por su parte, las condiciones para facilitar el ejercicio de los derechos y comunicar las actuaciones realizadas.
Como regla general, el responsable debe informar sobre el resultado dentro del mes siguiente a la recepción de la solicitud. Cuando su complejidad o número justifiquen una ampliación, puede disponer de dos meses adicionales, pero debe comunicarlo y explicar sus motivos dentro del primer mes. Si decide no actuar, también debe informar de las razones y de las vías de reclamación.
Por tanto, el responsable no puede dar por concluida la gestión de una solicitud únicamente porque un proceso automático haya eliminado previamente los datos. Debe comprobar qué ocurrió, determinar si la petición ha quedado satisfecha y comunicar una respuesta adecuada.
La CNIL diferenció así las solicitudes que no habían sido atendidas, respecto de las que declaró incumplidos los artículos 12 y 17, de aquellas en las que el problema consistió en la ausencia o el retraso de la respuesta exigida por el artículo 12.
El cumplimiento material de una operación de supresión no sustituye la obligación de atender e informar a la persona que ha ejercido su derecho.
3. ¿Hasta cuándo pueden conservarse los datos de una candidatura?
La resolución también revela las dificultades que aparecen cuando las reglas técnicas de conservación, los procedimientos internos y la información facilitada a los interesados no están suficientemente coordinados.
En EXTIA, determinados correos dirigidos a candidatos anunciaban una conservación de dos años, aunque la empresa sostuvo que en esos casos aplicaba realmente una eliminación automática después de 60 días. Esta contradicción contribuyó a las dificultades del procedimiento y puso de manifiesto problemas para explicar cómo se conservaban los datos.
La CNIL no convirtió esa diferencia de plazos en una infracción autónoma del artículo 13 RGPD. De hecho, el reproche inicialmente formulado sobre ese precepto fue retirado durante la instrucción y no quedó acreditado en la decisión sancionadora.
No obstante, el episodio permite recordar que una política de conservación solo es útil cuando responde a las finalidades reales del tratamiento y coincide con los procedimientos efectivamente implantados.
El artículo 5.1.e RGPD exige que los datos no se mantengan en una forma que permita identificar a las personas durante más tiempo del necesario. La duración de su conservación debe justificarse atendiendo a la finalidad, la base jurídica y las obligaciones legales aplicables.
La jurisprudencia europea ayuda a concretar esta exigencia.
En los asuntos acumulados C-26/22 y C-64/22, SCHUFA Holding, el TJUE examinó la conservación por una agencia privada de información relativa a la exoneración de deudas que procedía de un registro público. En su sentencia de 7 de diciembre de 2023 concluyó que mantener aquellos datos durante un período más prolongado que su disponibilidad en el registro público resultaba contrario al RGPD en las circunstancias examinadas.
La sentencia recuerda que disponer de datos legítimamente obtenidos no justifica necesariamente conservarlos durante cualquier período. Cuando el tratamiento deja de ser lícito, puede surgir la obligación de suprimirlos conforme al artículo 17.1.d RGPD.
Más recientemente, en Darashev (C-312/24), sentencia de 4 de junio de 2026, el TJUE examinó la conservación en el expediente profesional de un agente de policía de información procedente de una investigación penal suspendida. El Tribunal admitió que determinadas obligaciones legales pueden justificar la conservación, pero exigió que su fundamento sea suficientemente claro y que el tratamiento resulte necesario y proporcionado. También recordó que una conservación más prolongada de lo necesario puede dar lugar al derecho de supresión.
Estos precedentes no establecen un plazo uniforme para conservar currículos. Su aportación consiste en recordar que cada período de conservación necesita una justificación que siga siendo válida mientras los datos permanezcan identificables.
También existen supuestos en los que conservar información resulta obligatorio. Así lo muestra, en un contexto diferente, la sentencia del Tribunal General de 6 de septiembre de 2023, JS contra Supervisor Europeo de Protección de Datos (T-200/21), relativa a datos conservados en un expediente de personal de un organismo de la Unión. El asunto se resolvió conforme al Reglamento (UE) 2018/1725, aplicable a las instituciones europeas, y no directamente bajo el RGPD de las empresas privadas.
El derecho de supresión no es absoluto. Lo importante es poder distinguir qué datos deben eliminarse y cuáles pueden mantenerse por una obligación legal u otra excepción aplicable, durante cuánto tiempo y con qué garantías.
4. La jurisprudencia europea y las obligaciones que acompañan a la supresión
Eliminar información puede resultar más complejo cuando los datos se encuentran distribuidos entre aplicaciones, departamentos o destinatarios distintos.
El TJUE abordó esta cuestión en Proximus (C-129/21), sentencia de 27 de octubre de 2022, sobre la solicitud de una persona para que sus datos dejaran de figurar en directorios telefónicos. El Tribunal examinó las obligaciones de comunicación entre responsables y las medidas que debían adoptarse para que la solicitud produjera los efectos legalmente exigibles.
La relevancia para EXTIA es indirecta, pero importante. Un responsable no debería dar por finalizada una supresión sin comprobar si existen otras actuaciones necesarias respecto de los datos comunicados o tratados en distintos sistemas. Las obligaciones concretas dependerán de los artículos 17.2 y 19 RGPD y de las circunstancias de cada tratamiento.
La conservación de información también puede afectar al derecho al respeto de la vida privada reconocido en el artículo 8 del Convenio Europeo de Derechos Humanos. En Surikov contra Ucrania, sentencia de 26 de enero de 2017, el TEDH consideró desproporcionada la conservación prolongada de determinados datos sobre salud mental y su utilización posterior para finalidades ajenas a las que habían justificado su recogida.
Aunque aquel asunto no trataba sobre solicitudes de supresión de candidaturas, aporta una enseñanza relevante: el transcurso del tiempo y la utilización posterior de los datos pueden modificar la valoración de su necesidad y proporcionalidad.
En conjunto, estos precedentes permiten distinguir tres obligaciones: justificar la conservación, ejecutar la supresión cuando procede y realizar las comunicaciones legalmente exigibles. La cuarta dimensión, especialmente visible en EXTIA, consiste en poder demostrar cómo se cumplieron todas ellas.
5. El CEPD confirma que EXTIA no representa un problema aislado
El caso francés se produjo en un contexto de supervisión europea especialmente significativo.
Durante 2025, treinta y dos autoridades de protección de datos participaron en una acción coordinada promovida por el Comité Europeo de Protección de Datos para examinar cómo aplicaban los responsables el derecho de supresión. El informe, adoptado el 10 de febrero de 2026, reunió información de 764 organizaciones e identificó siete problemas recurrentes.
Entre ellos destacan:
- la falta de procedimientos internos actualizados,
- la formación insuficiente,
- las deficiencias en la información a los interesados,
- la aplicación incorrecta de excepciones,
- las dificultades para determinar los plazos de conservación
- y los problemas para eliminar datos de copias de seguridad o conseguir una anonimización eficaz.
Las conclusiones del CEPD no significan que todas esas deficiencias estuvieran presentes en EXTIA. Su utilidad consiste en situar el expediente dentro de dificultades de cumplimiento detectadas en organizaciones de distintos sectores.
El Dictamen 39/2021 del CEPD aporta además una precisión jurídica: la obligación de suprimir datos tratados ilícitamente puede existir incluso aunque ninguna persona haya solicitado su eliminación. El Comité examinó, en particular, la facultad de las autoridades de control para ordenar esa supresión de oficio.
De este modo, conviene diferenciar dos responsabilidades que funcionan de forma complementaria. El responsable debe aplicar sus propias reglas de eliminación cuando desaparece la justificación para conservar los datos y, al mismo tiempo, debe gestionar individualmente las solicitudes de derechos que recibe.
Esta distinción también explica por qué un registro de seguimiento puede adquirir valor probatorio. Durante el procedimiento, la CNIL examinó expedientes y documentación interna de EXTIA, cuya fiabilidad fue cuestionada por la empresa. La autoridad valoró el conjunto de las pruebas y las explicaciones aportadas, sin considerar acreditadas todas las actuaciones que la organización afirmaba haber realizado.
La CNIL no sancionó por carecer de una herramienta informática determinada, sino por los incumplimientos de los artículos 12 y 17. Sin embargo, el expediente muestra la importancia de disponer de evidencias fiables para demostrar las actuaciones efectuadas.
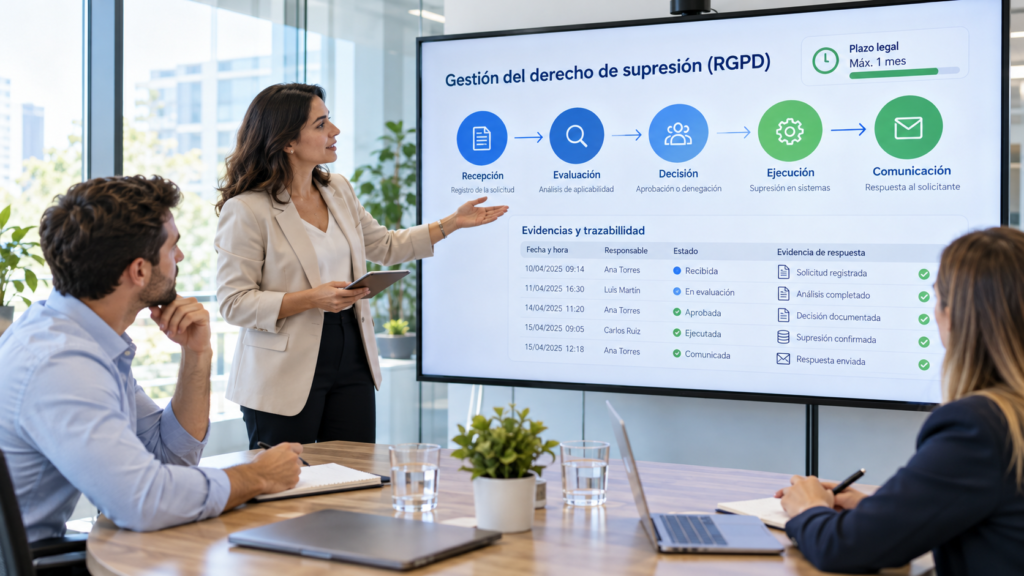
Figura 2 (IA): Un derecho no está correctamente gestionado si la organización no puede demostrar qué decidió, qué hizo y cuándo informó.
6. Lecciones para España: gestionar las candidaturas y los derechos como un proceso único
En España, las obligaciones de conservación y supresión se encuentran reguladas por el RGPD y complementadas por la Ley Orgánica 3/2018 de Protección de Datos Personales y garantía de los derechos digitales.
La Agencia Española de Protección de Datos (AEPD), en su guía La protección de datos en las relaciones laborales, actualizada en diciembre de 2025, explica que, cuando una candidatura finaliza sin contratación, desaparece la justificación inicial vinculada al proceso de selección. Conservar la información para futuras oportunidades requiere una base jurídica propia, como el consentimiento válido o un interés legítimo suficientemente acreditado.
Esta orientación debe aplicarse teniendo presentes las posibles obligaciones de conservación y defensa de reclamaciones. La supresión de datos y, cuando corresponda conforme al Derecho español, su bloqueo, necesitan analizarse de acuerdo con su finalidad y fundamento jurídico.
El aprendizaje práctico de EXTIA consiste en diseñar un procedimiento que conecte los plazos de conservación con el ejercicio de los derechos.
La organización debería conocer dónde se encuentran las candidaturas, qué aplicaciones las utilizan, qué ocurre cuando una persona supera una fase de selección y qué datos permanecen después de descartar su contratación. Sobre esa base, puede establecer reglas justificadas de conservación y eliminación, sin depender exclusivamente de los valores predeterminados de sus herramientas.
Cuando recibe una solicitud de supresión, necesita comprobar los tratamientos afectados, determinar si procede eliminar todos los datos o conservar una parte y comunicar una decisión motivada dentro del plazo legal. La respuesta debe producirse también cuando los datos ya hayan desaparecido por una eliminación automática.
Es igualmente conveniente asignar responsabilidades claras entre recursos humanos, sistemas de información y las funciones encargadas de protección de datos. Un mecanismo de seguimiento debe permitir detectar solicitudes pendientes y reconstruir las actuaciones realizadas, sin generar una conservación desproporcionada de información personal para acreditar el cumplimiento.
Por último, resulta recomendable revisar periódicamente que los plazos anunciados a los candidatos coinciden con las reglas efectivamente configuradas en las aplicaciones y que las supresiones se ejecutan en los sistemas pertinentes. Las copias de seguridad, las comunicaciones a destinatarios y las excepciones legales deben analizarse según las circunstancias, sin aplicar soluciones automáticas que puedan resultar inadecuadas.
Estas medidas son recomendaciones derivadas del caso y de las orientaciones europeas; no constituyen un conjunto de instrucciones individualmente impuesto por la CNIL a EXTIA.
Reflexión final: una obligación que no termina con el borrado
Durante el procedimiento sancionador, EXTIA acreditó determinadas actuaciones correctivas, incluida la eliminación de datos pendientes y la comunicación de respuestas cuando resultó materialmente posible. La CNIL consideró que no era necesario imponer una orden adicional de adecuación, aunque mantuvo la multa de 300.000 euros y acordó publicar la decisión, con anonimización del nombre de la empresa una vez transcurridos dos años.
El caso pone de manifiesto que corregir una deficiencia puede influir en las medidas adoptadas por la autoridad, pero no elimina necesariamente la responsabilidad por incumplimientos anteriores.
La jurisprudencia del TJUE, del Tribunal General y del TEDH ayuda a comprender los límites de la conservación y la importancia de proteger los derechos de las personas a lo largo del tiempo. EXTIA añade una enseñanza igualmente necesaria: esos derechos no se garantizan únicamente mediante decisiones correctas sobre los datos, sino también mediante procedimientos que permitan ejercerlos y obtener una respuesta.
Conservar exige una justificación; suprimir exige una actuación efectiva cuando procede; y atender un derecho exige una decisión comunicada adecuadamente. Las tres obligaciones deben poder demostrarse.
Por eso, un sistema de gestión de datos personales no debería valorarse solamente por su capacidad para almacenarlos o eliminarlos, sino también por su capacidad para explicar qué ha sucedido con ellos y cómo se han respetado los derechos de sus titulares.
Fuentes jurídicas y documentales
Resolución principal y normativa
- CNIL. Deliberación SAN-2026-010, de 21 de julio de 2026, relativa a EXTIA. Texto oficial publicado en Légifrance el 9 de septiembre de 2026.
- CNIL. Comunicado oficial sobre la sanción de 300.000 euros a EXTIA, 9 de septiembre de 2026.
- Unión Europea. Reglamento (UE) 2016/679, RGPD, especialmente artículos 5, 12, 17 y 19.
Jurisprudencia europea
- TJUE. Proximus, C-129/21, sentencia de 27 de octubre de 2022, ECLI:EU:C:2022:833.
- TJUE. SCHUFA Holding, asuntos acumulados C-26/22 y C-64/22, sentencia de 7 de diciembre de 2023, ECLI:EU:C:2023:958.
- TJUE. Darashev, C-312/24, sentencia de 4 de junio de 2026, ECLI:EU:C:2026:449.
- Tribunal General de la Unión Europea. JS contra Supervisor Europeo de Protección de Datos, T-200/21, sentencia de 6 de septiembre de 2023, ECLI:EU:T:2023:493.
- TEDH. Surikov contra Ucrania, demanda 42788/06, sentencia de 26 de enero de 2017. Véase también la Guía oficial del TEDH sobre protección de datos, actualizada en febrero de 2026.
Criterios de supervisión y aplicación práctica
- CEPD. Informe de la acción coordinada de 2025 sobre el derecho de supresión, adoptado el 10 de febrero de 2026.
- CEPD. Dictamen 39/2021 sobre la facultad de ordenar la supresión de oficio, de 14 de diciembre de 2021.
- CNIL. Le guide du recrutement, guía oficial sobre protección de datos en los procesos de selección.
- AEPD. La protección de datos en las relaciones laborales, actualización de diciembre de 2025, especialmente el apartado 3.7 sobre conservación de datos cuando no existe contratación.
Autor y responsable editorial: Leocadio Marrero Trujillo.
El enfoque, la arquitectura, los criterios de análisis y las conclusiones de este artículo han sido definidos y validados por el autor. Durante su elaboración se han utilizado herramientas de inteligencia artificial generativa como apoyo para la estructuración, reformulación, edición y creación de determinados elementos gráficos.
El contenido ha sido sometido a revisión humana sustantiva, comprobación de fuentes y validación jurídica y técnica. El autor ha aprobado la versión definitiva y asume íntegramente la responsabilidad editorial sobre su contenido