
 Matricúlate
La Evaluación de Impacto-EIPD que entrega el proveedor: cuando la confianza documental no basta
Anatomía forense de una colaboración tecnológica: conocimiento del encargado, riesgos del tratamiento, garantías verificables y decisiones del responsable
A partir de la resolución PS/00372/2025 de la Agencia Española de Protección de Datos.
Introducción. La parte del tratamiento que el responsable no siempre conoce
En el primer artículo de esta serie seguimos las decisiones de una fundación canaria que, ante las dificultades que venía experimentando con el registro de jornada en papel, optó por implantar un sistema de identificación mediante huella dactilar. Había consultado previamente con asesoramiento jurídico, contratado los servicios de una empresa especializada y solicitado documentación que debía ofrecer garantías para la nueva forma de controlar la jornada laboral. A pesar de ello, la Agencia Española de Protección de Datos (AEPD) declaró una infracción del artículo 35 del Reglamento General de Protección de Datos (RGPD), porque la evaluación de impacto presentada no permitía acreditar suficientemente la necesidad, la proporcionalidad y los riesgos del tratamiento.
En aquella primera investigación nos interesaba comprender cómo había tomado sus decisiones el responsable del tratamiento (RT). Ahora examinamos el expediente desde la perspectiva del encargado del tratamiento (ET), cuya intervención puede resultar determinante cuando el producto contratado funciona mediante operaciones que el cliente no conoce en profundidad. Una organización puede tener definida su necesidad operativa, pero desconocer cómo se generan los identificadores biométricos, dónde se almacenan los datos, quién modifica la configuración o qué sucede cuando la plataforma se actualiza.
La colaboración debería reunir dos perspectivas diferentes y complementarias. El RT conoce sus finalidades, las circunstancias de su organización y las consecuencias para los trabajadores; el ET, por su parte, conoce las capacidades, dependencias y limitaciones del servicio que suministra. La dificultad aparece cuando ese conocimiento llega en forma de documentos generales y el cliente los utiliza como si fueran una evaluación específicamente construida para sus circunstancias.
No pretendemos trasladar al ET la obligación que el artículo 35 impone al responsable, ni atribuirle incumplimientos que la resolución no ha declarado. Nuestro propósito consiste en reconstruir qué documentación circuló, qué información técnica era necesaria y cómo la auditoría de evidencias habría permitido comprobar la suficiencia de las garantías. Distinguiremos los hechos acreditados por la resolución, los extremos que permanecen abiertos y las propuestas metodológicas de comprobación desarrolladas a partir del caso.
I. Del contrato a la EIPD reproducida
1. Lo que el expediente permite reconstruir sobre la relación RT–ET
La Fundación externalizó el servicio de registro horario y formalizó un contrato de encargo del tratamiento fechado el 11 de abril de 2023. Según la descripción contractual recogida por la AEPD, los terminales de fichaje transmitían información a los servidores centrales del proveedor, desde donde era tratada y quedaba accesible para el cliente mediante un portal web. Este detalle nos permite conocer parcialmente el recorrido de la información y abandonar la idea de un dispositivo aislado.
La descripción identifica componentes, pero no resuelve todas las preguntas técnicas: ¿se transmitían únicamente eventos de fichaje o también identificadores biométricos?, ¿dónde permanecían las plantillas empleadas para verificar la identidad?, ¿qué operaciones realizaba el personal del encargado?, ¿existían copias y cómo se gestionaban? No conocemos las respuestas y sería incorrecto convertir cada vacío de información en una deficiencia demostrada. Precisamente por eso deben plantearse como cuestiones de auditoría.
La Fundación manifestó haber solicitado garantías de solvencia técnica y organizativa, certificaciones de seguridad y privacidad, una EIPD y documentación de implantación. Estos elementos explican que considerara estar actuando con apoyo especializado; sin embargo, solicitar documentación no demuestra por sí solo que el tratamiento haya sido evaluado suficientemente.
2. Tres documentos, dos evaluaciones y una coincidencia especialmente reveladora
La resolución distingue una EIPD genérica elaborada por el encargado para sistemas de fichaje biométricos y no biométricos, con versiones entre el 17 de diciembre de 2019 y el 26 de septiembre de 2022; un protocolo de implantación revisado en octubre de 2022 que incorporaba un modelo de EIPD destinado al cliente; y, finalmente, la evaluación presentada por la Fundación.
La Agencia observó una reproducción prácticamente literal del modelo, incluso con referencias al reconocimiento facial, pese a que el tratamiento investigado utilizaba huella dactilar. Las diferencias señaladas se concentraban en alternativas y conclusiones, mientras que el análisis de riesgos y las medidas se mantenían idénticos. Este es el hallazgo documental central: no se cuestiona la utilidad de una plantilla, sino su transformación en una evaluación de un tratamiento particular sin una contextualización suficiente.
Dos organizaciones que utilizan una misma plataforma pueden compartir escenarios tecnológicos, pero la probabilidad, las consecuencias y las medidas pertinentes dependen también de los trabajadores afectados, las finalidades, las condiciones laborales y la configuración real. El expediente no permite conocer todas las advertencias o instrucciones que pudieron intercambiar las partes, por lo que no debe atribuirse automáticamente al ET la decisión de presentar el modelo sin adaptación.
3. Los riesgos excluidos y el efecto sobre el resto de la evaluación
La documentación examinada incluía una primera relación de 27 riesgos con una columna sobre aplicabilidad. Entre los escenarios descartados figuraban la desviación de finalidad, la conservación excesiva, los errores de configuración y la ausencia de mecanismos de supervisión del encargado. La AEPD cuestionó que esas exclusiones no estuvieran suficientemente justificadas y que su descarte impidiera avanzar hacia un análisis y unas medidas correspondientes.
Una columna que indique «No aplicable» puede condicionar todo lo que sigue: el riesgo deja de puntuarse y puede quedar fuera de la planificación de controles. Como auditor, necesitaría conocer por qué no podía materializarse o qué condiciones excluían razonablemente su presencia. Por ejemplo, una aplicación puede estar perfectamente protegida contra accesos no autorizados y, aun así, haber sido configurada con privilegios excesivos o con plazos inadecuados.
No afirmamos que tales circunstancias ocurrieran en la Fundación. La lección reside en que el proveedor puede ayudar a explicar las posibilidades técnicas, mientras que el RT debe decidir y justificar la aplicabilidad de los riesgos en su contexto.
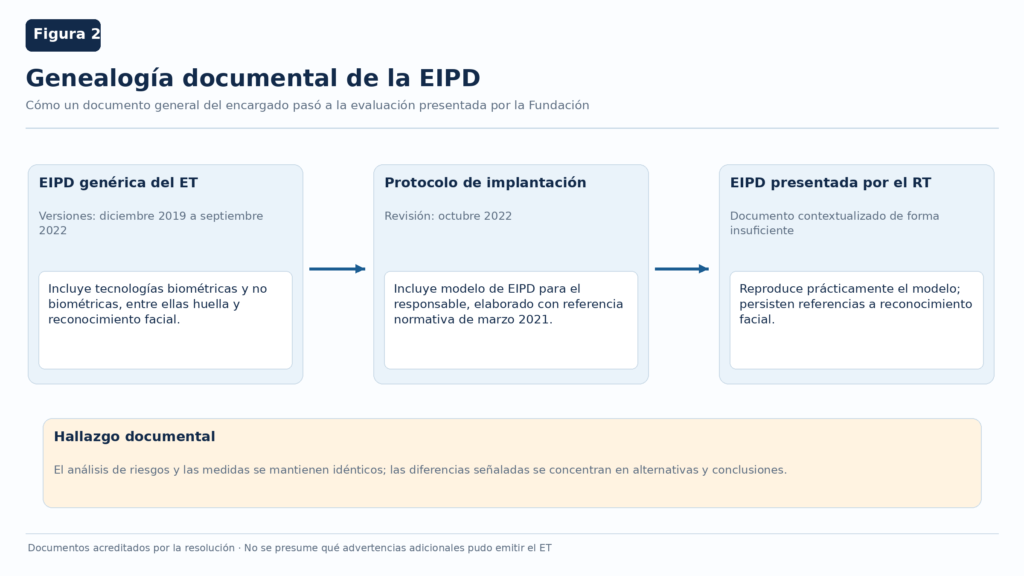
Figura 2. Circulación y reproducción de la documentación; diferencias documentadas y puntos de contextualización.
II. Qué necesitábamos conocer para evaluar la tecnología
4. De los terminales a los servidores centrales: arquitectura parcialmente conocida
El contrato ofrece tres hitos operativos: terminales, servidores centrales del encargado y acceso web del responsable. Esa información es suficiente para trazar un flujo lógico, pero no para dibujar la arquitectura biométrica completa. Seguimos sin saber dónde se efectuaba la comparación de huellas, si las plantillas permanecían exclusivamente en el terminal o qué elementos podían tratar identificadores personales.
Estas diferencias importan porque determinan qué datos pueden circular, quién accede a ellos y qué medidas resultan pertinentes. La evaluación necesita conocer los componentes, sus relaciones, las operaciones de administración, la existencia de copias y las condiciones de supresión. No basta con inventariar activos tecnológicos: hay que comprender el ciclo de vida de la información y las consecuencias que pueden derivarse de cada operación.
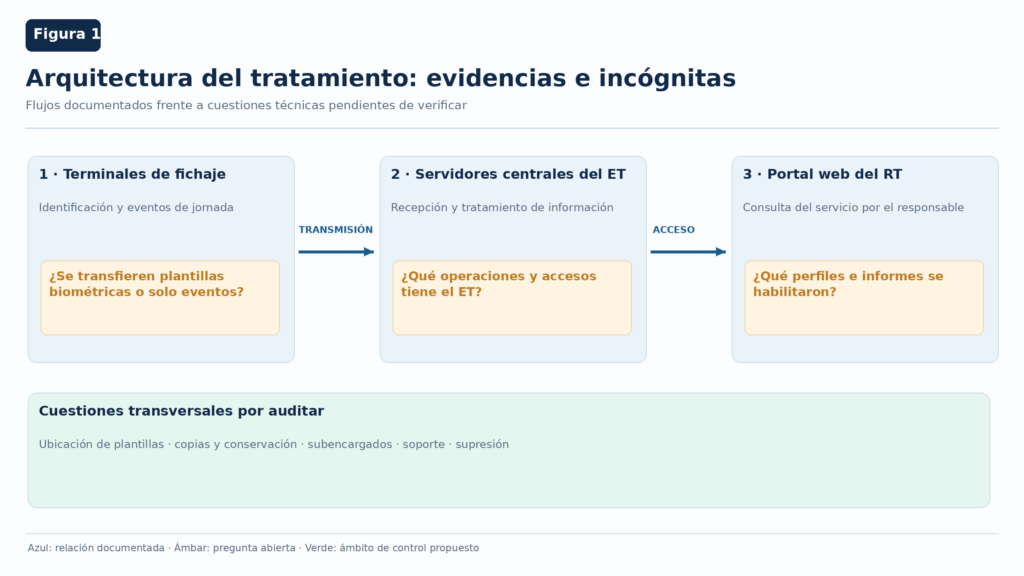
Figura 1. Arquitectura documentada e incógnitas técnicas; el gráfico no pretende describir una arquitectura biométrica completa.
5. Las configuraciones y sus efectos sobre los derechos
El riesgo de una plataforma no depende solamente de sus vulnerabilidades. Pensemos en un sistema con controles de autenticación que funcionan correctamente, pero que concede a determinados usuarios acceso a historiales que no necesitan para desempeñar sus funciones. No necesariamente habrá fallado la tecnología: habrá que revisar la decisión de configuración y su relación con las finalidades autorizadas.
Lo mismo sucede con informes, permisos o plazos de conservación. El ET conoce qué parámetros existen, qué valores se ofrecen por defecto y cuáles son las consecuencias técnicas de modificarlos. El RT debe decidir qué funciones y permisos son necesarios para su organización, aprobarlos y comprobar su aplicación. Esta colaboración vincula el conocimiento del proveedor con la evaluación del tratamiento concreto, sin convertir la EIPD en una simple auditoría de ciberseguridad.
6. Identificadores biométricos y límites de las garantías declaradas
La protección de las huellas dactilares no puede analizarse únicamente mediante declaraciones genéricas de seguridad. Es necesario comprender la captura, transformación, almacenamiento, comparación y vinculación de los identificadores, así como las posibilidades reales de reconocer a una persona. La irreversibilidad de una plantilla no equivale automáticamente a anonimización si sigue permitiendo identificar o verificar persistentemente a alguien.
Tampoco una afirmación de resistencia a la suplantación constituye, por sí misma, una prueba universal: debe comprenderse qué ataques se han evaluado, en qué condiciones y con qué limitaciones. El ET debería ofrecer información pertinente sin necesidad de revelar indiscriminadamente secretos industriales. En este caso no contamos con detalles suficientes para afirmar cómo funcionaban esas técnicas, de modo que las presentamos como cuestiones pendientes y no como características acreditadas de la instalación.
7. De los errores técnicos a las consecuencias para los trabajadores
Si la identificación de un trabajador falla y produce un registro incorrecto, la consecuencia puede ir más allá de una incidencia de funcionamiento. Dependiendo de los procedimientos aplicados, el registro podría influir en comprobaciones de presencia o en decisiones laborales. Conviene examinar cómo se detectan y corrigen los errores, quién está autorizado para intervenir y qué trazas se conservan.
El mismo razonamiento es pertinente para informes históricos o accesos a registros de ausencias. Un sistema puede conservar información íntegra y, sin embargo, permitir una utilización excesiva o una interpretación incorrecta. Una EIPD rigurosa debe relacionar operación, evento, consecuencias para derechos y libertades, medidas, evidencias y riesgo residual, sin quedarse en una tabla de confidencialidad, integridad y disponibilidad.
| Elemento | Ejemplo metodológico |
|---|---|
| Operación | Registro y consulta de fichajes |
| Factor y evento | Error de identificación que produce un registro inexacto |
| Consecuencia | Posibles efectos laborales y afectación a la exactitud |
| Medida | Procedimiento de incidencia, revisión y corrección trazable |
| Evidencia | Pruebas, registros de incidencias e historial de modificaciones |
| Conclusión | Valorar eficacia y riesgo residual con justificación documentada |
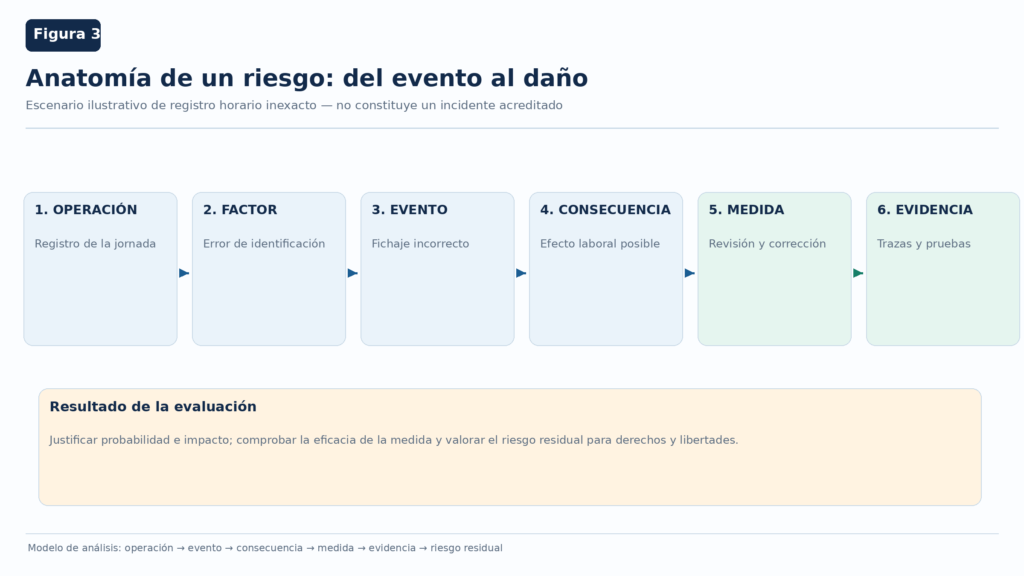
Figura 3. Cadena analítica de un escenario ilustrativo, no acreditación de un incidente en la Fundación.
III. Garantías, asistencia y responsabilidades
8. Qué exige el artículo 28 al ET y qué conserva el RT
El artículo 28 RGPD establece obligaciones que superan la firma de un contrato. El apartado 3.a regula el tratamiento conforme a instrucciones documentadas del responsable, con las excepciones legales previstas; el 3.c exige medidas adecuadas conforme al artículo 32; el 3.f contempla la asistencia al responsable respecto de las obligaciones de los artículos 32 a 36, atendiendo a la naturaleza del tratamiento y la información de que dispone el ET; y el 3.h exige poner a disposición información pertinente para demostrar el cumplimiento y permitir o contribuir a auditorías en los términos previstos. Los apartados 2 y 4 añaden requisitos para acudir a otros encargados.
Estas disposiciones no convierten al ET en autor obligado de la EIPD del cliente ni en un suministrador ilimitado de documentación. Sí exigen una cooperación real dentro del marco legal y contractual. El proveedor tiene obligaciones propias y puede decidir aspectos operativos no esenciales de la solución; el responsable determina sus finalidades, medios esenciales y condiciones de utilización, y responde del análisis contextual exigido por el artículo 35.
La asistencia será útil cuando las instrucciones del RT sean claras y las respuestas del ET permitan comprender operaciones, configuraciones y limitaciones, sin presumir que la participación técnica implica corresponsabilidad en el tratamiento.
9. Certificaciones: alcance, período y valor probatorio
La Fundación invocó certificaciones relacionadas con ISO 27001, ISO 27701 y el Esquema Nacional de Seguridad de categoría media. Son garantías que pueden resultar muy relevantes, pero deben interpretarse atendiendo a la edición normativa, el ámbito certificado, las exclusiones, los períodos de vigencia y la correspondencia con el servicio contratado. Una certificación de sistema de gestión no demuestra por sí misma la licitud, necesidad y proporcionalidad de cada tratamiento que desarrollan los clientes de un proveedor.
Tampoco debe confundirse sin más con un mecanismo específico de certificación de operaciones de tratamiento conforme a los artículos 42 y 43 del RGPD. Si quisiéramos acreditar las garantías existentes durante la contratación de abril de 2023 y la implantación de octubre de 2023, necesitaríamos comprobar los certificados y alcances aplicables entonces; un documento vigente años después no basta como prueba retrospectiva.
Esta perspectiva temporal es esencial para la auditoría. Una evidencia debe relacionarse siempre con la afirmación que pretende sostener, el tratamiento concreto y la fecha relevante. La resolución permite conocer las garantías invocadas, pero no reconstruir toda su trayectoria certificadora ni las pruebas técnicas asociadas.
10. Subencargados, dependencias y supervisión
Los servicios de alojamiento, soporte, mantenimiento e integración pueden involucrar a terceros que, según sus operaciones efectivas, podrían actuar como subencargados. Cuando lo hacen, el RGPD exige autorización y garantías contractuales específicas. No podemos afirmar la presencia de proveedores concretos ni de transferencias internacionales en este expediente sin documentación adicional.
Lo que sí resulta necesario es comprender las dependencias relevantes para el tratamiento, sus posibles efectos sobre los flujos, accesos y continuidad, y los mecanismos para supervisarlas. El ET debe facilitar la información que corresponda y el RT mantener la capacidad de autorizar y controlar la prestación conforme a sus obligaciones.
IV. De las garantías declaradas a la evidencia auditable
11. Una medida declarada no es todavía una medida demostrada
La existencia de un control en una política no acredita automáticamente que esté implantado en la configuración del cliente. Y una implantación documentada tampoco demuestra sin más la eficacia necesaria para reducir un riesgo. Una matriz de roles puede ser correcta, pero habrá que comprobar qué privilegios se han asignado; una política de supresión puede ser adecuada, pero será preciso saber si se ejecuta también sobre las copias pertinentes.
Propongo valorar cada garantía desde cuatro perspectivas: existencia verificable, pertinencia para el tratamiento, suficiencia para sostener la conclusión y eficacia en las condiciones evaluadas. El esfuerzo de comprobación debe ser proporcional al riesgo y no exige convertir toda EIPD en una auditoría exhaustiva. Sí exige evitar que el juicio vaya más allá de lo que demuestra la evidencia.
| Objeto | Evidencia inicial | Contraste complementario |
|---|---|---|
| Arquitectura | Descripción técnica | Componentes, operaciones y flujos reales |
| Accesos | Matriz de roles | Permisos configurados y excepciones |
| Registros | Procedimiento de correcciones | Trazas y pruebas de exactitud |
| Conservación | Política y plazos | Configuración, copias y supresión |
| Certificados | Certificado y alcance | Vigencia histórica y pertinencia |
| Cambios | Procedimiento | Versiones y revisión de riesgos |
| Retirada | Procedimiento de cierre | Evidencias de devolución o eliminación |
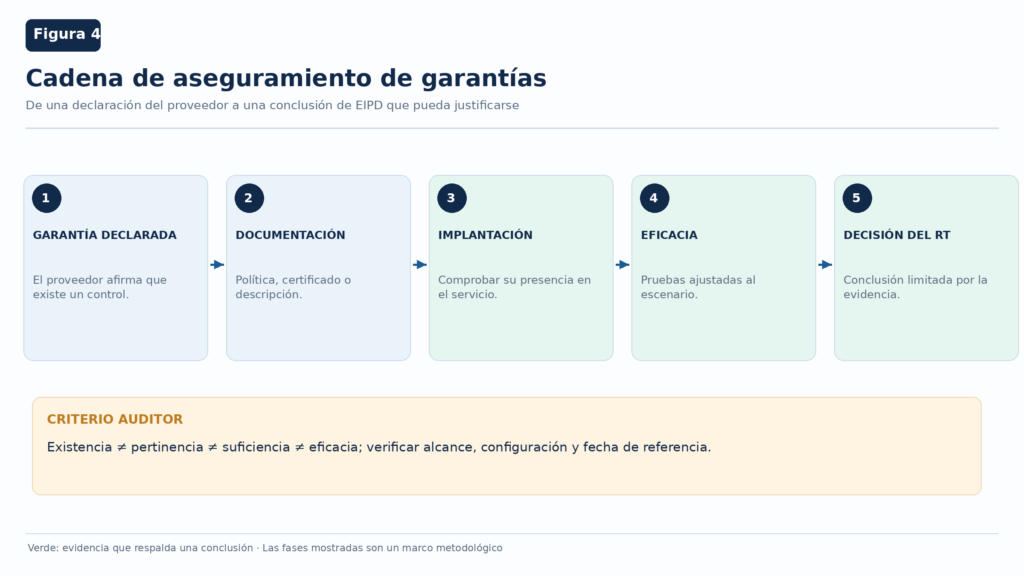
Figura 4. De la garantía declarada a una decisión limitada por la suficiencia de la evidencia.
12. Cómo una plantilla debería convertirse en una evaluación propia
Al comienzo del proyecto, el RT debe delimitar su necesidad, las finalidades y las alternativas razonables; el ET, por su parte, puede explicar tecnologías disponibles, configuraciones, operaciones y limitaciones. Sobre esa base, el responsable evalúa licitud, necesidad y proporcionalidad, integra riesgos técnicos y consecuencias contextuales, selecciona medidas y documenta quién adopta las decisiones.
La EIPD genérica del proveedor debe entenderse como una contribución que identifica hipótesis y escenarios, no como el documento definitivo que puede copiarse para cualquier organización. Antes de implantar el tratamiento, deberían quedar resueltas las cuestiones críticas, asignadas las responsabilidades de control y conservadas las evidencias que justifican el riesgo residual. Esta es una reconstrucción metodológica; no presume que las partes omitieran cada una de estas actuaciones, sino que permite identificar los controles capaces de detectar las insuficiencias descritas por la AEPD.
| Fase | Aportación del ET | Decisión o comprobación del RT |
|---|---|---|
| Necesidad | Opciones y capacidades | Definir la finalidad y las alternativas |
| Diseño | Arquitectura y parámetros | Aprobar medios esenciales y funciones |
| EIPD | Información técnica y medidas | Evaluar licitud, proporcionalidad y riesgos |
| Implantación | Configuración y pruebas | Verificar condiciones aprobadas |
| Seguimiento | Cambios e incidencias relevantes | Revisar riesgos cuando proceda |
| Retirada | Asistencia a supresión/devolución | Comprobar cierre y evidencias |
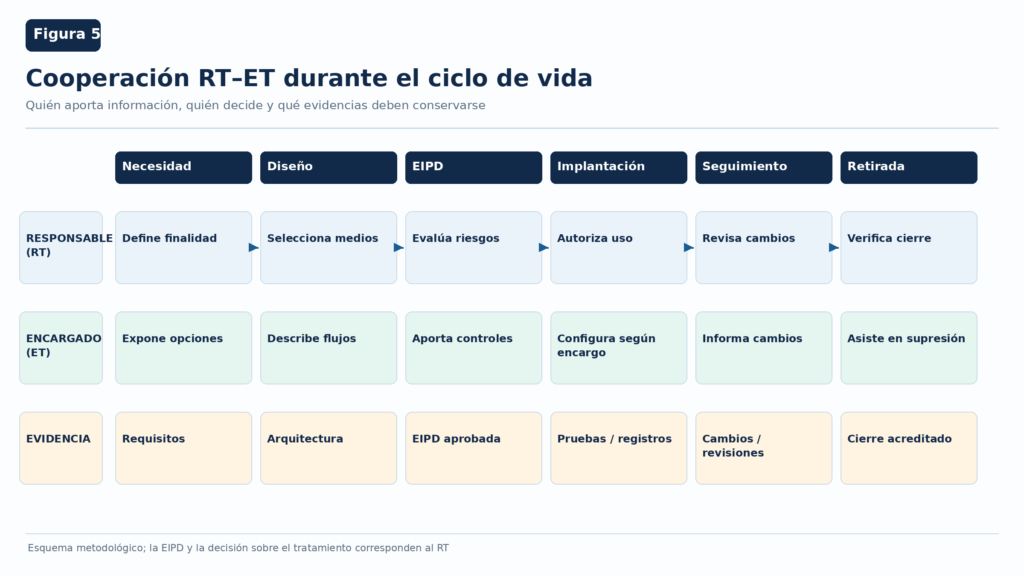
Figura 5. Carriles de aportación, decisión y evidencia durante el ciclo de vida RT–ET.
13. Cambios, revisión y retirada del tratamiento
Las plataformas evolucionan y no cualquier actualización exige rehacer una EIPD. El artículo 35.11 contempla la revisión cuando sea necesaria, particularmente si cambian los riesgos. Para determinarlo, el RT necesita recibir información sobre modificaciones que afecten a operaciones, datos, permisos, dependencias o medidas, y valorar su relevancia.
En marzo de 2024 la Fundación sustituyó el sistema biométrico por tarjetas y comunicó medidas de supresión de los datos biométricos anteriormente obtenidos. La retirada plantea cuestiones de ejecución y prueba: qué identificadores se eliminaron, cómo se trataron las copias y qué documentación acredita el cierre. La resolución no constituye por sí misma una auditoría exhaustiva de todos los componentes, pero recuerda que la calidad de la cooperación también debe comprobarse cuando termina el tratamiento.
Conclusiones. La confianza tecnológica necesita conocimiento y evidencias
El expediente PS/00372/2025 muestra cómo una organización recurrió a un proveedor especializado y recibió documentación destinada a facilitar la implantación de una solución de control horario. Entre esos materiales había una evaluación genérica que terminó reproduciéndose sustancialmente en la EIPD presentada por la Fundación. La AEPD consideró que el análisis no estaba suficientemente contextualizado y declaró una infracción del artículo 35 respecto del responsable.
No podemos atribuir automáticamente al encargado esas insuficiencias ni afirmar que careciera de controles o garantías. La enseñanza útil es otra: el ET posee conocimientos que pueden resultar indispensables para que el RT comprenda la arquitectura, configuraciones, capacidades y limitaciones del servicio. Ese conocimiento, sin embargo, debe llegar acompañado de información clara y evidencias que permitan distinguir qué se ha acreditado, qué depende del contexto y qué decisiones corresponden al cliente.
Una plantilla puede orientar el análisis sin reemplazarlo. Una certificación puede aportar garantías dentro de su alcance sin demostrar la licitud de todas las operaciones. Una medida puede existir sin haber sido aún comprobada en la instalación concreta. Por eso la diligencia debida del tercero no consiste en acumular documentos, sino en construir una relación capaz de formular preguntas, verificar respuestas y mantener la trazabilidad de los riesgos a lo largo del contrato.
La responsabilidad de realizar la EIPD corresponde al RT, pero la calidad de esa evaluación puede depender de la colaboración del ET. La confianza entre ambos no debería construirse únicamente sobre las garantías que se declaran, sino sobre la capacidad de comprenderlas, contrastarlas y demostrar su pertinencia respecto del tratamiento real. En definitiva, no se trata de reunir documentos capaces de justificar una decisión previamente tomada, sino de disponer de un proceso que permita decidir con conocimiento suficiente si el tratamiento debe realizarse y bajo qué condiciones.
Nota metodológica
Este artículo distingue los hechos documentados en la resolución PS/00372/2025, las cuestiones que no pueden reconstruirse con la información pública disponible y las propuestas de ingeniería inversa y auditoría desarrolladas a partir del caso. No identifica al ET anonimizado ni le atribuye características o declaraciones comerciales de empresas no identificadas en el expediente. Las tablas y las cinco figuras son propuestas analíticas; no constituyen incumplimientos adicionales declarados por la AEPD.
Referencias principales
AEPD. Resolución del procedimiento sancionador PS/00372/2025. https://www.aepd.es/documento/ps-00372-2025.pdf
Reglamento (UE) 2016/679, especialmente artículos 5, 9, 24, 25, 28, 32, 35 y 36.
AEPD (2021). Gestión del riesgo y evaluación de impacto en tratamientos de datos personales. https://www.aepd.es/guias/gestion-riesgo-y-evaluacion-impacto-en-tratamientos-datos-personales.pdf
Grupo de Trabajo del Artículo 29. Directrices sobre EIPD, WP248 rev.01, respaldadas por el Comité Europeo de Protección de Datos.
ISO 31700-1:2023. Referencia técnica metodológica complementaria sin aplicación normativa directa al tratamiento laboral.
Autor y responsable editorial: Leocadio Marrero Trujillo.
El enfoque, la arquitectura, los criterios de análisis y las conclusiones de este artículo han sido definidos y validados por el autor. Durante su elaboración se han utilizado herramientas de inteligencia artificial generativa como apoyo para la estructuración, reformulación, edición y creación de determinados elementos gráficos.El contenido ha sido sometido a revisión humana sustantiva, comprobación de fuentes y validación jurídica y técnica. El autor ha aprobado la versión definitiva y asume íntegramente la responsabilidad editorial sobre su contenido