
 Matricúlate
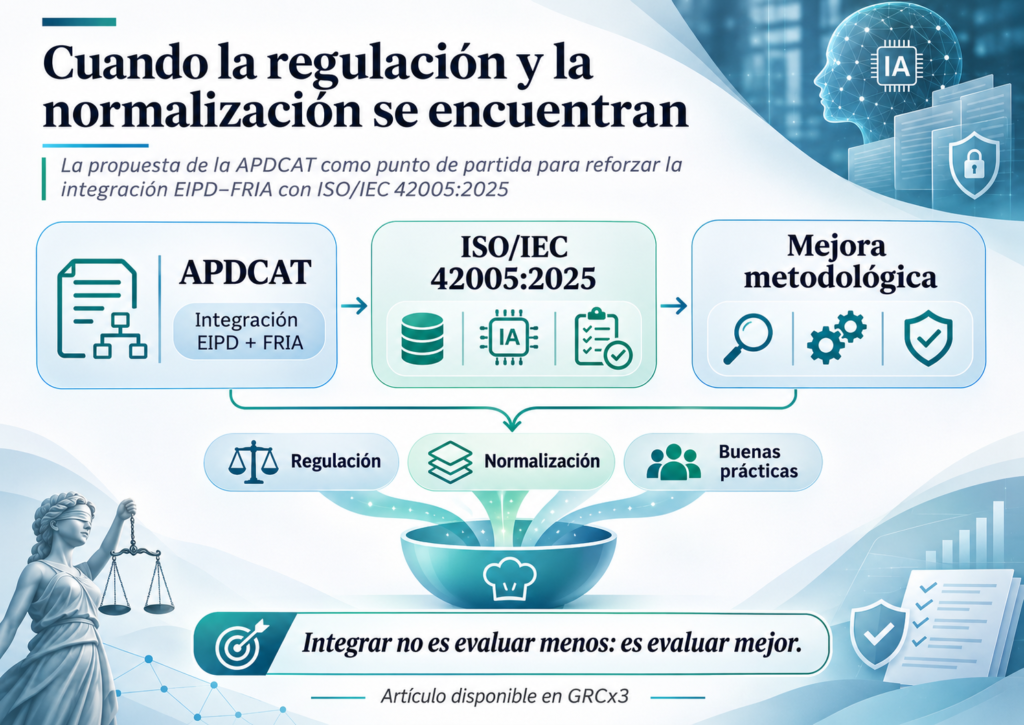
La Evaluación de Impacto conjunta de la APDCAT EIPD-FRIA y la fusión con ISO/IEC 42005
Cuando la regulación, la normalización y las buenas prácticas se encuentran.
Tengo un pequeño vicio profesional que, en ocasiones, comparo con la cocina fusión: me gusta combinar regulación, normalización y buenas prácticas para encontrar soluciones que permitan comprender mejor las obligaciones legales y, sobre todo, llevarlas a la práctica.
No se trata de mezclar normas sin criterio ni de convertir las recomendaciones técnicas en obligaciones jurídicas. Se trata de aprovechar lo mejor de cada instrumento para reducir el riesgo de errores de interpretación, mejorar los procesos y fundamentar con mayor rigor las decisiones.
Precisamente por eso, la reciente publicación de la Autoridad Catalana de Protección de Datos (APDCAT) sobre la integración de las evaluaciones de impacto relativas a la protección de datos (EIPD) y las evaluaciones de impacto sobre los derechos fundamentales (FRIA) despertó mi interés.
La propuesta plantea algo especialmente valioso: aprovechar la información compartida sin perder la autonomía de ambas evaluaciones.
A partir de su lectura me surgió una pregunta: ¿podríamos utilizar esa integración no solo para evitar duplicidades documentales, sino también para mejorar la profundidad y la calidad de los análisis?
Esa pregunta es el punto de partida de la investigación que comparto.
La propuesta de la APDCAT: compartir información sin confundir obligaciones
La EIPD, regulada en el artículo 35 del Reglamento General de Protección de Datos (RGPD), y la FRIA, contemplada en el artículo 27 del Reglamento de Inteligencia Artificial (RIA), pueden examinar una misma actividad desde perspectivas jurídicas diferentes.
La primera se centra en las operaciones de tratamiento y sus riesgos para los derechos y libertades de las personas. La segunda examina los perjuicios que puede ocasionar el despliegue de determinados sistemas de inteligencia artificial de alto riesgo.
Ambas pueden necesitar información sobre los datos, las funcionalidades del sistema, sus finalidades, las personas afectadas y las medidas de mitigación.
La APDCAT propone partir de una descripción sistémica compartida, comprobar qué evaluaciones son necesarias y mantener después los análisis específicos de cada instrumento.
Es una aproximación razonable que permite evitar repetir información sin presuponer que las conclusiones jurídicas sean intercambiables.
Además, resulta coherente con la posibilidad de reutilización documental prevista en el artículo 27.4 del Reglamento de IA, modificado en 2026, cuando los contenidos de una EIPD ya satisfagan obligaciones correspondientes a la FRIA.
Pero compartir información no significa necesariamente que esa información sea suficiente para comprender todos los impactos.
Ahí es donde considero que la normalización puede aportar un valor adicional.
ISO/IEC 42005:2025: un ingrediente para profundizar en la evaluación
ISO/IEC 42005:2025 proporciona orientaciones para evaluar los impactos de los sistemas de inteligencia artificial, atendiendo a sus características técnicas, su contexto de utilización y las posibles consecuencias para personas y grupos.
Su utilidad no consiste en sustituir la metodología de la APDCAT ni en introducir una tercera evaluación obligatoria.
Consiste en ayudarnos a formular mejores preguntas.
Por ejemplo, una EIPD puede describir correctamente qué categorías de datos personales utiliza un sistema predictivo. Pero, para comprender determinados perjuicios, también puede ser necesario examinar si esos datos son representativos, qué errores produce el modelo o si su rendimiento presenta diferencias relevantes entre colectivos.
Del mismo modo, identificar que existe supervisión humana no demuestra automáticamente su eficacia. Es necesario comprender si las personas encargadas disponen de información, competencias y capacidad real para detectar y corregir resultados inadecuados.
La investigación identifica seis ámbitos en los que ISO/IEC 42005 puede enriquecer el análisis integrado:
- Sistema y usos: conocer sus funcionalidades, limitaciones y condiciones reales de utilización.
- Datos y modelos: examinar calidad, representatividad, errores y posibles sesgos.
- Contexto y personas: comprender quién puede resultar afectado y de qué manera.
- Mecanismos de perjuicio: conectar el comportamiento técnico con las consecuencias sobre los derechos.
- Medidas de mitigación: distinguir los controles previstos de su implantación y eficacia comprobada.
- Coordinación y revisión: mantener las evaluaciones actualizadas cuando cambian el sistema, los datos o sus usos.
Esta última dimensión resulta especialmente interesante. El anexo D de ISO/IEC 42005 contempla expresamente la coordinación con otras evaluaciones de impacto existentes, lo que proporciona un punto de encuentro metodológico con la propuesta APDCAT.
Una misma medida no produce necesariamente el mismo efecto sobre todos los derechos
Esta es una de las cuestiones que considero más importantes.
Imaginemos un sistema universitario que utiliza inteligencia artificial para identificar estudiantes con riesgo de abandono académico.
Mejorar la calidad de los datos puede contribuir a reducir errores predictivos y determinados riesgos de discriminación. Limitar los accesos puede reforzar la confidencialidad, pero no necesariamente resolver los posibles efectos de una clasificación injustificada.
Incluso una medida tan relevante como la supervisión humana puede resultar insuficiente si quienes revisan los resultados no conocen las limitaciones del sistema o carecen de capacidad efectiva para intervenir.
Por eso, una medida compartida no debería producir automáticamente una conclusión compartida sobre su eficacia.
Cada evaluación debe conservar el análisis de los perjuicios que le corresponden y justificar qué aportan realmente las garantías disponibles.
Esta es, a mi juicio, una de las oportunidades más interesantes de combinar el planteamiento de la APDCAT con ISO/IEC 42005.
De la simplificación documental a una mejor comprensión de los impactos
La integración de evaluaciones tiene sentido cuando reduce tareas repetitivas, mejora la consistencia de la información y permite dedicar más atención a las cuestiones que realmente necesitan análisis.
Pero sería un error medir su éxito únicamente por el número de documentos eliminados o por el tiempo empleado en cumplimentar formularios.
Lo importante es disponer de información pertinente para comprender los riesgos, identificar los posibles perjuicios y fundamentar las decisiones preventivas.
La propuesta de la APDCAT ofrece una arquitectura metodológica valiosa. ISO/IEC 42005 puede complementarla aportando mayor profundidad técnica, contextual y organizacional.
No estamos ante una equivalencia jurídica ni ante una garantía automática de cumplimiento, sino ante una oportunidad de mejora que merece explorarse.
Esa es precisamente la reflexión que desarrollo en el artículo completo, acompañado de esquemas sobre la integración EIPD–FRIA, los mecanismos de perjuicio, las medidas compartidas y la revisión durante el ciclo de vida.
Mi conclusión es sencilla: integrar EIPD y FRIA no debería significar evaluar menos, sino aprovechar lo que comparten para evaluar mejor aquello que las diferencia.
Y, volviendo a la cocina fusión, creo que ese es el verdadero valor de combinar regulación, normalización y buenas prácticas: conseguir que el cumplimiento sea más comprensible, operativo y defendible, sin perder el rigor jurídico que debe acompañarlo.
📘 Leer y descargar el estudio completo
La integración EIPD–FRIA: análisis de la propuesta de la APDCAT y el valor metodológico de ISO/IEC 42005:2025.
Disponible en GRCx3.
Leocadio Marrero Trujillo
GRCx3 | Instituto Superior de Auditoría y Gobernanza Aplicada