
 Matricúlate
La responsabilidad de los consejos de administración en ciberseguridad: una lectura desde la CNMV, NIS2 y DORA.
De las recomendaciones sobre ciberseguridad e inteligencia artificial a la supervisión efectiva de los riesgos tecnológicos. Una lectura desde GRC, NIS2 y DORA.
1. Una consulta pública que abre un debate sobre la responsabilidad de gobernar
El 3 de noviembre de 2026, la Comisión Nacional del Mercado de Valores (CNMV) abrió la consulta pública del proyecto de actualización del Código de gobierno de las sociedades cotizadas, cuyo plazo de alegaciones finaliza el 15 de diciembre de 2026. Entre las novedades del documento destaca la incorporación expresa de la ciberseguridad, la digitalización y la inteligencia artificial a las materias que deben ser objeto de atención y supervisión por los consejos de administración.
La propuesta se articula, en la versión sometida a consulta, mediante el principio 13 y las recomendaciones 44, 45 y 46. El primero establece que los consejos velen por que las políticas y sistemas de supervisión, control interno y gestión de riesgos permitan monitorizar y evaluar periódicamente los riesgos, impactos y oportunidades derivados del entorno tecnológico. La recomendación 44 desarrolla esta orientación y contempla que el consejo valore la creación de una comisión especializada, adecuadamente coordinada con las restantes comisiones, especialmente con la de auditoría.
La recomendación 45 propone fomentar la formación, la concienciación y la cultura de ciberseguridad en toda la organización. Por su parte, la recomendación 46 plantea que la utilización de inteligencia artificial no sustituya la necesaria intervención humana de los consejeros responsables de adoptar decisiones y que se establezca un modelo de gobierno de IA coherente con la cultura corporativa.
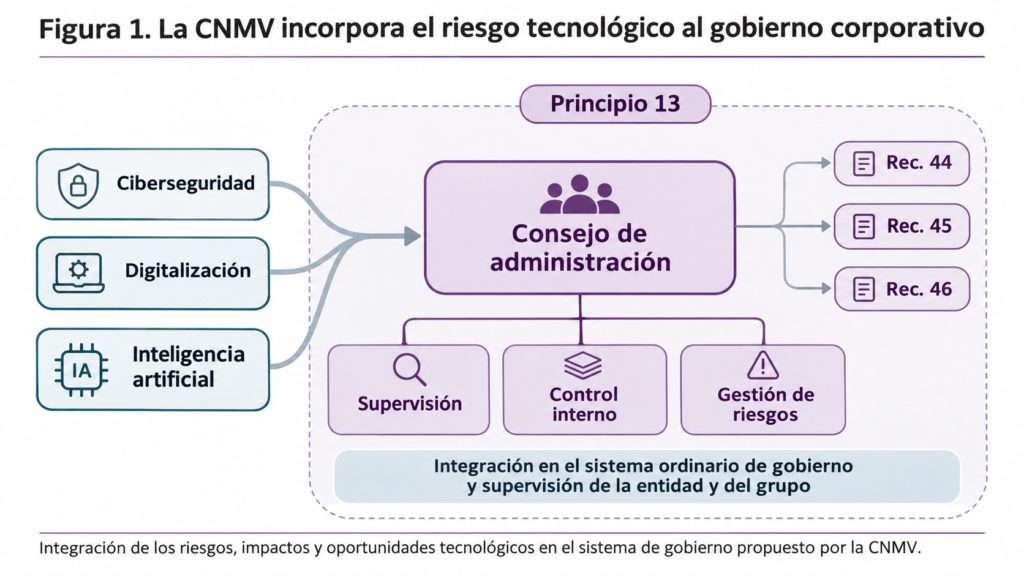
Figura 1: La CNMV propone integrar la ciberseguridad, la digitalización y la IA en los mecanismos ordinarios de supervisión y gestión de riesgos del consejo.
A primera vista, estas propuestas podrían interpretarse como una actualización de las buenas prácticas destinadas a responder a nuevos riesgos tecnológicos. Sin embargo, considero que su relevancia es mayor porque permiten abrir una discusión sobre las responsabilidades de los órganos de administración y sobre las condiciones necesarias para ejercerlas de manera efectiva.
La cuestión no consiste únicamente en determinar si una sociedad dispone de políticas de seguridad, comisiones especializadas o sistemas de gestión de riesgos. También resulta necesario examinar si el consejo cuenta con los conocimientos, la información y los mecanismos de supervisión adecuados para comprender los riesgos relevantes, valorar sus consecuencias y adoptar las decisiones que corresponden a sus competencias.
Esta reflexión encuentra conexiones con instrumentos europeos como NIS2 y DORA, que, desde ámbitos regulatorios distintos, atribuyen funciones específicas de aprobación, supervisión y control a los órganos de dirección. Su comparación permite analizar una tendencia hacia una mayor concreción de las responsabilidades de gobierno, sin olvidar las diferencias entre las recomendaciones voluntarias de la CNMV y las obligaciones jurídicas establecidas por la regulación sectorial.
Conviene recordar que el Código se encuentra todavía sometido a consulta pública. Sus recomendaciones responden al principio de «cumplir o explicar» y el proyecto prevé que su seguimiento se refleje en los informes anuales de gobierno corporativo de ejercicios cerrados el 31 de diciembre de 2028 y posteriores, siempre que resulte aprobado en los términos propuestos.
2. La responsabilidad del consejo ya existía: el reto consiste en ejercerla y evaluar su funcionamiento
La propuesta de la CNMV no crea por primera vez responsabilidades de los administradores sobre los riesgos tecnológicos. Su fundamento ya se encuentra en la Ley de Sociedades de Capital (LSC), particularmente en los deberes de diligencia, información, dirección y supervisión.
El artículo 225 establece el deber de diligencia de los administradores y reconoce expresamente, en su apartado tercero, el deber de exigir y el derecho de recabar la información adecuada y necesaria para cumplir sus obligaciones. El artículo 226.1, aplicable a las decisiones estratégicas y de negocio sujetas a discrecionalidad empresarial, vincula la protección de esa discrecionalidad con la actuación de buena fe, la ausencia de interés personal, la información suficiente y la observancia de un procedimiento de decisión adecuado.
En las sociedades cotizadas, el artículo 529 ter.1.b reserva al consejo la determinación de la política de control y gestión de riesgos y la supervisión de los sistemas internos de información y control, como facultades indelegables. El artículo 529 quinquies complementa esta previsión al exigir, con las excepciones legalmente establecidas, que los consejeros dispongan previamente y con suficiente antelación de la información necesaria para deliberar y adoptar acuerdos.
La legislación societaria no se limita, sin embargo, a reconocer el derecho a recibir información. También establece responsabilidades concretas sobre las condiciones en las que debe funcionar el consejo.
El artículo 529 sexies atribuye al presidente la responsabilidad de favorecer el funcionamiento eficaz del órgano, asegurar la información previa y estimular la participación activa de los consejeros en las deliberaciones. El artículo 529 octies encomienda al secretario funciones de conservación documental, constancia de las sesiones y acuerdos, control de adecuación normativa y colaboración para que la información llegue a los consejeros con la antelación y el formato apropiados.
Especialmente relevante resulta el artículo 529 nonies, que exige una evaluación anual del funcionamiento del consejo y de sus comisiones, así como la elaboración de un plan de acción destinado a corregir las deficiencias detectadas. La norma también establece que el resultado de dicha evaluación quede consignado en el acta o incorporado como anexo.
Estas disposiciones ofrecen una base jurídica importante para nuestro análisis, porque muestran que el derecho societario no se limita a atribuir competencias, sino que también contempla condiciones de funcionamiento, información, deliberación y evaluación del órgano encargado de ejercerlas.
Por tanto, la responsabilidad del consejo no debería confundirse con la ejecución operativa de las medidas de ciberseguridad o con la administración técnica de los sistemas tecnológicos. Su función consiste en determinar las políticas y decisiones que le corresponden, exigir información relevante y supervisar el funcionamiento de los mecanismos establecidos para gestionar los riesgos.
Esta distinción también aparece en el proyecto de la CNMV. Las recomendaciones 14, 16, 17 y 18 atienden, respectivamente, a la constancia de determinadas preocupaciones en las actas, la evaluación del desempeño, el acceso a asesoramiento especializado y la información previa necesaria para adoptar decisiones.
Desde la perspectiva GRC, la lectura conjunta de estas disposiciones permite identificar una cuestión central: la atribución formal de una responsabilidad no demuestra por sí misma que esta se haya ejercido adecuadamente, del mismo modo que la recepción de información no acredita necesariamente una deliberación suficiente ni una supervisión efectiva.
El valor de las recomendaciones tecnológicas de la CNMV reside, en buena medida, en hacer más explícita su aplicación a riesgos que pueden comprometer la continuidad, competitividad y creación de valor de las organizaciones.
3. NIS y NIS2: la evolución hacia una responsabilidad más explícita de los órganos de dirección
La regulación europea de ciberseguridad permite observar cómo se ha reforzado la relación entre la gestión de los riesgos tecnológicos y las funciones de dirección y supervisión.
La primera Directiva NIS, incorporada al ordenamiento español mediante el Real Decreto-ley 12/2018 y desarrollada por el Real Decreto 43/2021, ya contemplaba exigencias de seguridad relacionadas con la aprobación de políticas y la participación de la dirección de determinadas organizaciones.
Por tanto, la intervención de los niveles directivos en la gobernanza de la ciberseguridad no constituye una novedad absoluta de NIS2. La diferencia reside en que esta última formula de manera más explícita determinadas responsabilidades de los órganos de dirección.
El artículo 20.1 de la Directiva (UE) 2022/2555 exige que los Estados miembros garanticen que los órganos de dirección de las entidades esenciales e importantes comprendidas en su ámbito aprueben las medidas de gestión de riesgos de ciberseguridad previstas en el artículo 21, supervisen su aplicación y respondan por el incumplimiento de dichas obligaciones por parte de las entidades.
Esta disposición no establece por sí misma un régimen uniforme de responsabilidad personal de todos los administradores. La identificación de los sujetos responsables, los presupuestos de imputación y las consecuencias jurídicas deben examinarse conforme al Derecho aplicable y al régimen nacional de transposición.
El artículo 20.2 incorpora una previsión particularmente relevante: la formación de los miembros de los órganos de dirección. De este modo, la Directiva reconoce que atribuir funciones de supervisión requiere que quienes deban ejercerlas dispongan de conocimientos suficientes para comprender los riesgos, valorar las prácticas de gestión y evaluar sus posibles consecuencias.
No significa que todos los integrantes del órgano de dirección deban convertirse en especialistas técnicos. Lo que se pretende es que puedan ejercer una supervisión informada, formular preguntas pertinentes y comprender la relación entre los riesgos tecnológicos y la continuidad de los servicios de la organización.
Esta orientación plantea una cuestión de especial importancia para el gobierno corporativo: cuando las decisiones sobre ciberseguridad implican inversiones, prioridades estratégicas o aceptación de riesgos relevantes, su tratamiento no puede quedar exclusivamente limitado a las funciones técnicas encargadas de ejecutar las medidas.
En España, la versión del anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad sometida a información pública en enero de 2025 incorpora previsiones sobre la gobernanza y la responsabilidad de los órganos de dirección, especialmente en su artículo 14. Este documento debe considerarse una propuesta legislativa cuyo contenido puede evolucionar durante la tramitación.
A fecha de esta revisión, no se ha confirmado la aprobación de una ley española de transposición completa de NIS2. Esta circunstancia exige distinguir entre el mandato europeo dirigido a los Estados miembros, las obligaciones actualmente derivadas del régimen nacional de NIS y las que puedan establecerse mediante la futura transposición. La Directiva no debe presentarse, sin más, como fuente de un régimen completo de responsabilidad individual directamente exigible entre particulares en ausencia de las correspondientes disposiciones nacionales.
La conexión con la propuesta de la CNMV debe entenderse precisamente desde esa diversidad jurídica. Mientras el Código desarrolla expectativas voluntarias de buen gobierno para sociedades cotizadas, NIS2 exige la intervención de los órganos de dirección dentro de su ámbito regulatorio y conforme a su régimen de aplicación.
Ambos instrumentos contribuyen a poner de manifiesto que la ciberseguridad no es únicamente una función técnica, sino también una materia que requiere decisiones y supervisión desde los niveles competentes de gobierno.
4. DORA: de la atribución de responsabilidades a los mecanismos de revisión y mejora
El Reglamento (UE) 2022/2554, DORA, ofrece un ejemplo especialmente desarrollado de cómo las responsabilidades de gobierno pueden concretarse mediante obligaciones organizativas, mecanismos de supervisión y procesos de revisión.
Aplicable desde el 17 de enero de 2025 a las entidades financieras comprendidas en su ámbito, con las exclusiones y particularidades previstas, DORA incorpora la resiliencia operativa digital al sistema general de gobernanza y gestión de riesgos de las organizaciones.
Su artículo 5.2 establece que el órgano de dirección debe definir, aprobar y supervisar las disposiciones relacionadas con el marco de gestión del riesgo TIC y responder de su aplicación. También le atribuye la responsabilidad última de gestionar dicho riesgo, que debe entenderse dentro de las funciones de gobierno y supervisión previstas por el Reglamento, sin confundirla con la ejecución material de las actividades técnicas.
Esta responsabilidad se relaciona con la aprobación de estrategias, la definición de funciones, la tolerancia al riesgo, la continuidad operativa, los recursos destinados a la resiliencia digital y la gestión de las dependencias tecnológicas. El artículo 5.4 contempla, además, la actualización periódica de los conocimientos y capacidades de los miembros del órgano de dirección.
El artículo 6.4 establece, para las entidades a las que resulta aplicable, que la gestión y supervisión del riesgo TIC se encomiende a una función de control dotada de independencia adecuada para evitar conflictos de intereses, preservando la separación entre las funciones de gestión del riesgo, control y auditoría interna.
Sin embargo, la aportación de DORA a nuestro análisis no se limita a distribuir competencias. El Reglamento también establece mecanismos destinados a revisar el funcionamiento de los sistemas implantados y corregir sus deficiencias.
El artículo 6.5 exige que el marco de gestión del riesgo TIC se documente y revise periódicamente, así como ante determinadas circunstancias, incluidos incidentes graves y resultados de pruebas o auditorías. El apartado 7 del mismo artículo contempla un proceso formal de seguimiento para verificar y corregir oportunamente los hallazgos de auditoría relacionados con las TIC.
A ello se añade el artículo 13.5, que establece obligaciones periódicas de información al órgano de dirección sobre determinados hallazgos y recomendaciones. Estas previsiones permiten observar que la supervisión regulatoria no termina con la aprobación del marco de gestión, sino que requiere mecanismos de revisión, información y seguimiento de las actuaciones correctoras.
Esta dimensión resulta especialmente relevante desde GRC, porque introduce una relación verificable entre los controles establecidos, las deficiencias identificadas, las decisiones adoptadas y su posterior revisión.
El artículo 28 añade otra cuestión importante al regular la gestión del riesgo TIC derivado de terceros proveedores. La utilización de servicios externos no elimina las responsabilidades regulatorias de la entidad financiera, aunque determinadas actividades sean ejecutadas por terceros.
La relevancia de esta previsión es evidente en organizaciones cuya continuidad depende de infraestructuras tecnológicas o proveedores sobre los que no ejercen un control operativo completo. El órgano de dirección debe poder comprender esas dependencias y disponer de información suficiente para adoptar las decisiones que le correspondan.
DORA muestra, por tanto, cómo un régimen sectorial puede vincular expresamente la gobernanza tecnológica con decisiones sobre recursos, estrategia, controles, revisión y seguimiento de resultados.
Su comparación con NIS2 debe realizarse atendiendo a las reglas de articulación entre ambos instrumentos, particularmente al artículo 4 de NIS2, y sin olvidar que DORA contempla excepciones, proporcionalidad y regímenes específicos aplicables a determinadas entidades.
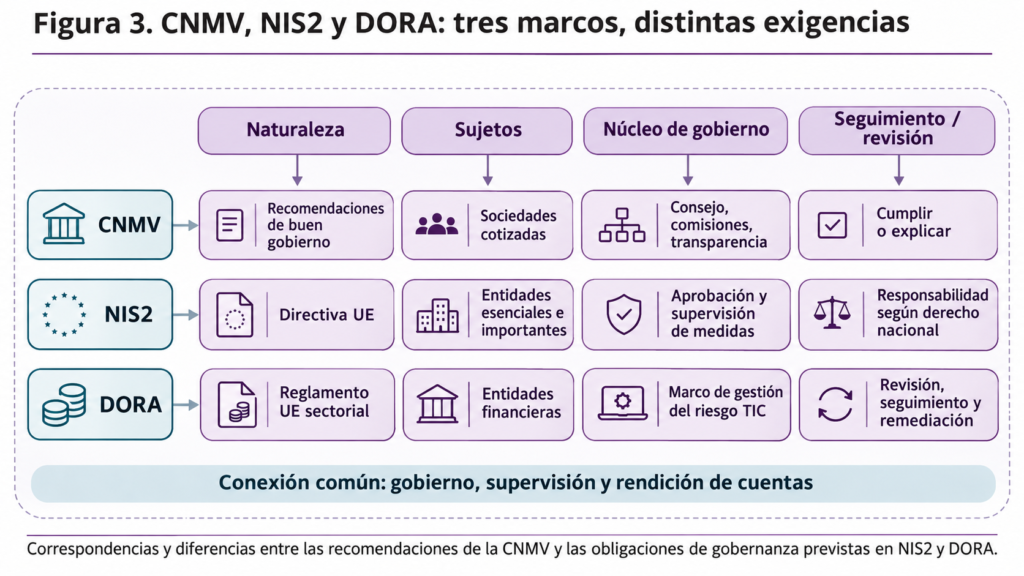
Figura 3: CNMV, NIS2 y DORA presentan distintos ámbitos y efectos jurídicos, pero comparten la relevancia del gobierno y la supervisión de los riesgos tecnológicos.
5. La arquitectura del gobierno corporativo: consejo, comisiones y rendición de cuentas
La evolución regulatoria que estamos examinando exige prestar atención a la distribución de competencias entre los diferentes órganos y funciones de la organización.
El consejo de administración conserva las facultades que le atribuye la legislación societaria, incluidas aquellas que tienen carácter indelegable. Las comisiones especializadas pueden aportar conocimientos, asesoramiento y capacidad de supervisión, pero su existencia no supone automáticamente una transferencia de las responsabilidades reservadas al pleno del consejo.
El proyecto de la CNMV permite desarrollar esta cuestión con especial claridad. El principio 7 atribuye a la comisión de auditoría la supervisión de los sistemas de control y gestión de riesgos y contempla su coordinación con otras posibles comisiones especializadas.
La recomendación 26.c propone que la comisión de auditoría vele por la aplicación efectiva de las políticas y sistemas de control interno y gestión de riesgos. Las recomendaciones 28 y 29 desarrollan el contenido de la política de riesgos y las funciones de la unidad encargada de su gestión y control. Por su parte, la recomendación 32 contempla mecanismos de rendición de cuentas de las comisiones especializadas ante el pleno del consejo.
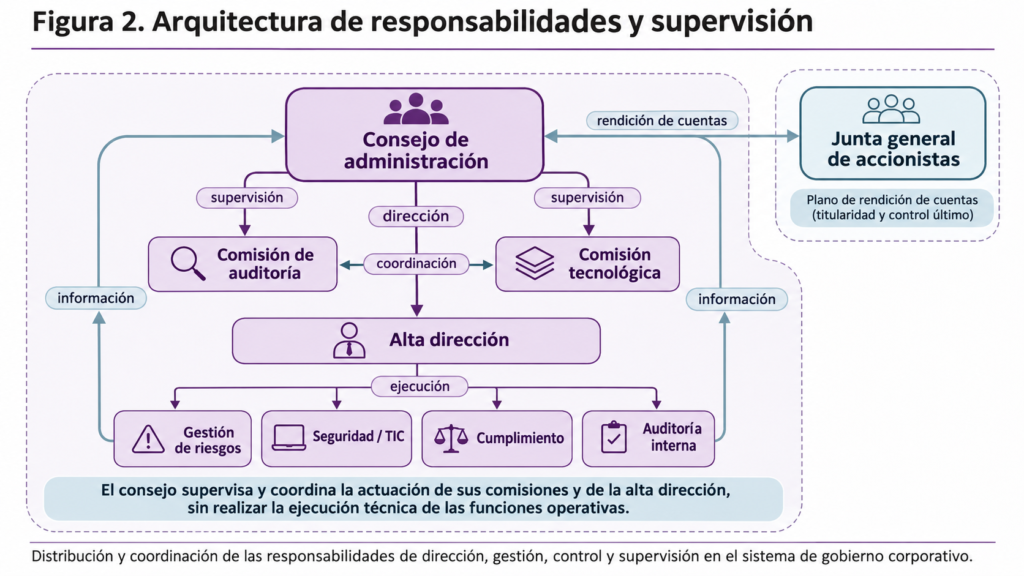
Figura 2: La especialización de funciones debe reforzar la supervisión del consejo, sin diluir sus competencias ni confundirlas con la gestión operativa.
La lectura conjunta permite identificar una orientación importante: la especialización debe mejorar la capacidad de supervisión, sin generar estructuras paralelas que dificulten el conocimiento de los riesgos o fragmenten innecesariamente las responsabilidades.
Esta preocupación adquiere especial relevancia cuando una organización dispone de funciones diferenciadas de ciberseguridad, continuidad, protección de datos, inteligencia artificial, cumplimiento y auditoría interna, cuyos ámbitos de actuación pueden encontrarse estrechamente relacionados.
Desde GRC, la coordinación no debería entenderse únicamente como un intercambio periódico de informes. También requiere que las responsabilidades estén claramente definidas y que la información proporcionada permita al órgano competente comprender las interdependencias entre los riesgos.
La alta dirección y las funciones operativas ejecutan las políticas y decisiones dentro de sus respectivas competencias, mientras que las funciones de control y auditoría contribuyen a evaluar su funcionamiento desde las posiciones que les corresponden.
En este contexto, es igualmente necesario distinguir entre el consejo de administración y la junta general de accionistas.
Las principales recomendaciones tecnológicas de la CNMV se dirigen al consejo. Del mismo modo, las obligaciones que NIS2 y DORA atribuyen a los órganos de dirección deben interpretarse conforme a las definiciones de cada instrumento y a la estructura jurídica de la entidad, sin trasladarlas automáticamente a la junta general.
Sin embargo, esta última desempeña una función relevante en la rendición de cuentas societaria. Los principios 14 y 15 y la recomendación 49 del proyecto de la CNMV refuerzan la transparencia y la información a los accionistas sobre el seguimiento de las recomendaciones de gobierno corporativo.
La supervisión interna y la rendición de cuentas ante los accionistas son funciones distintas, pero se relacionan. La primera corresponde a los órganos competentes para dirigir y controlar la actividad de la sociedad; la segunda permite que determinados aspectos de su ejercicio sean conocidos y valorados dentro de los mecanismos de participación y control societario.
La CNMV aporta así una visión de gobierno corporativo en la que las competencias, la supervisión y la transparencia deben formar parte de una arquitectura organizativa coherente.
6. Hacia un gobierno corporativo verificable: una propuesta metodológica desde GRC
La lectura conjunta del proyecto de la CNMV, de las obligaciones societarias y de los mecanismos previstos en NIS2 y DORA permite plantear una cuestión fundamental: ¿cómo podemos evaluar que las responsabilidades de gobierno se ejercen efectivamente y no permanecen únicamente reflejadas en los documentos de la organización?
Desde GRC, propongo diferenciar tres dimensiones complementarias que pueden contribuir a estructurar esa evaluación.
La responsabilidad atribuida identifica las competencias, funciones y deberes asignados a los órganos y personas responsables mediante la legislación, los estatutos, los reglamentos y las políticas corporativas.
La responsabilidad ejercida permite examinar las actuaciones desarrolladas para cumplir esas funciones, incluyendo las decisiones adoptadas, los recursos comprometidos, los mecanismos de supervisión y las medidas correctoras impulsadas.
La responsabilidad verificable incorpora la posibilidad de reconstruir y evaluar, mediante evidencias suficientes, relevantes, fiables y proporcionadas, cómo se ejercieron esas competencias y qué actuaciones se desarrollaron para supervisar sus resultados.
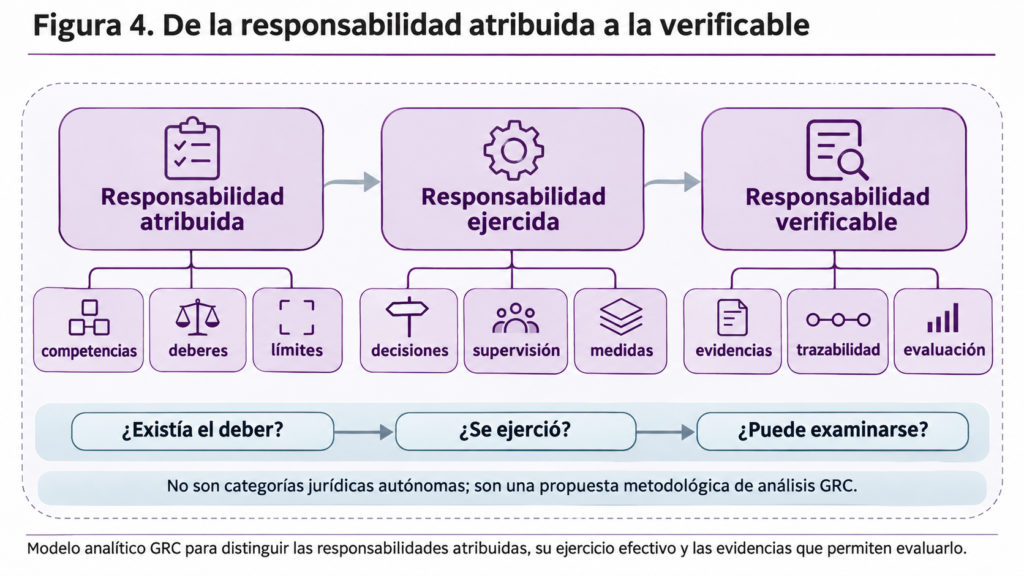
Figura 4: Tres dimensiones de análisis GRC que permiten distinguir las competencias atribuidas, las actuaciones realizadas y las evidencias disponibles para evaluarlas.
Esta diferenciación constituye una propuesta metodológica para analizar el funcionamiento de los sistemas de gobierno. No pretende establecer nuevas categorías jurídicas de responsabilidad ni sustituir los criterios legales aplicables para determinar si los administradores han cumplido sus obligaciones.
Su utilidad reside en distinguir entre la existencia de un deber, las actuaciones destinadas a cumplirlo y la capacidad de examinar cómo se desarrollaron.
Pensemos en una entidad financiera que identifica una dependencia crítica de un proveedor tecnológico. La dirección presenta al órgano competente información sobre las vulnerabilidades detectadas, las consecuencias potenciales de una interrupción y diferentes alternativas de mitigación.
Una evaluación centrada exclusivamente en la existencia de controles podría comprobar que la organización dispone de una política de gestión de proveedores, que el riesgo figura en su inventario y que se ha presentado un informe al órgano responsable.
Una evaluación de gobierno verificable debería permitir examinar también si la información proporcionada era adecuada para valorar el problema, si se consideraron las alternativas relevantes, si las decisiones se adoptaron dentro de las competencias correspondientes y si existieron mecanismos para supervisar la ejecución de las medidas acordadas.
La diferencia no consiste en exigir un volumen indiscriminado de documentación, sino en disponer de evidencias que permitan relacionar razonablemente las responsabilidades atribuidas con las actuaciones realizadas.
La importancia de esta propuesta es que no depende exclusivamente de criterios metodológicos externos. La Ley de Sociedades de Capital ya contempla deberes de información, funcionamiento y evaluación del consejo, mientras que el proyecto de la CNMV incorpora recomendaciones sobre supervisión efectiva, coordinación y rendición de cuentas. DORA, por su parte, ofrece ejemplos de obligaciones concretas de revisión y seguimiento del funcionamiento de los sistemas de gestión del riesgo TIC.
Esta convergencia permite defender la verificabilidad como una cualidad deseable del sistema de gobierno, compatible con las obligaciones jurídicas existentes y útil para evaluar su funcionamiento.
Ahora bien, verificabilidad y diligencia no son conceptos equivalentes. La primera se refiere a la posibilidad de examinar razonablemente las actuaciones desarrolladas; la segunda constituye un estándar jurídico cuya apreciación depende de las circunstancias, competencias y obligaciones aplicables.
La existencia de evidencias no garantiza que una decisión haya sido diligente, del mismo modo que una documentación insuficiente no demuestra necesariamente que todas las actuaciones realizadas fueran incorrectas.
Tampoco debemos evaluar las decisiones únicamente a partir de sus resultados. Una organización puede sufrir un incidente tecnológico grave pese a haber adoptado medidas razonables, mientras que otra puede permanecer durante años sin incidentes significativos a pesar de mantener deficiencias importantes de control.
La evaluación debe considerar las circunstancias conocidas en el momento de decidir, el marco normativo aplicable y la razonabilidad del procedimiento seguido. La protección de la discrecionalidad empresarial prevista en el artículo 226 de la LSC resulta relevante dentro de su ámbito específico, pero no debe extenderse automáticamente a todas las obligaciones de vigilancia, control o cumplimiento.
La recomendación 46 del proyecto de la CNMV incorpora otra dimensión de este problema al exigir que la utilización de inteligencia artificial no sustituya la necesaria intervención humana de los consejeros en la toma de decisiones.
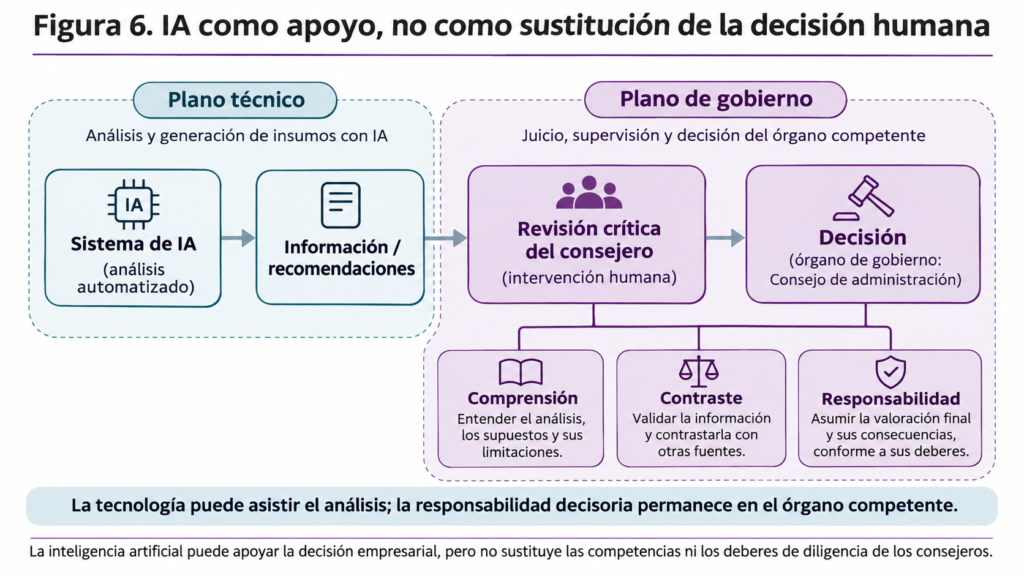
Figura 6: La IA puede apoyar el análisis empresarial, pero la valoración crítica y la responsabilidad de decidir permanecen en el órgano competente.
El empleo de sistemas capaces de analizar información compleja o formular recomendaciones puede mejorar la calidad y oportunidad de las decisiones, pero también introduce limitaciones que deben ser comprendidas por quienes tienen la responsabilidad de adoptarlas.
Esta preocupación conecta conceptualmente con el Reglamento (UE) 2024/1689 de Inteligencia Artificial, especialmente con su artículo 4, sobre alfabetización en IA, y con el artículo 14, relativo a la supervisión humana de sistemas de alto riesgo. No obstante, las obligaciones de estos preceptos tienen sus propios ámbitos y condiciones de aplicación y no deben trasladarse indiscriminadamente a cualquier decisión empresarial asistida por IA.
En el ámbito societario, el principio fundamental es que la tecnología puede contribuir al análisis y a la formación del juicio, pero no sustituye las responsabilidades de los administradores.
Desde GRC, esta cuestión refuerza la importancia de disponer de información comprensible, mecanismos de contraste y procedimientos de decisión que permitan conservar una intervención humana efectiva cuando la relevancia de las decisiones lo justifique.
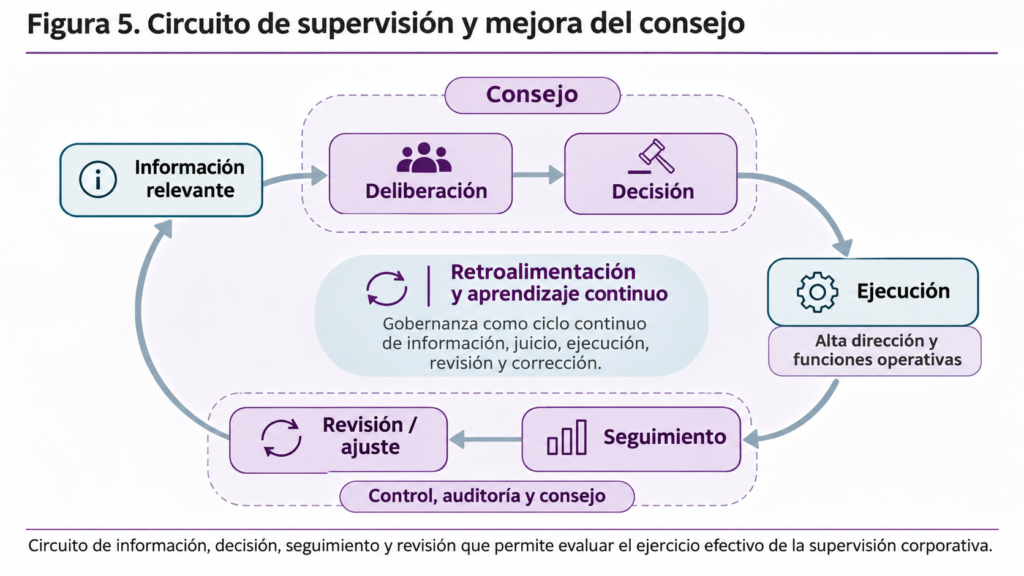
Figura 5: La supervisión efectiva requiere conectar información, deliberación, decisiones, ejecución y seguimiento mediante un proceso de revisión continua.
7. Conclusión: de la responsabilidad formalmente atribuida al gobierno efectivamente ejercido
La consulta pública de la CNMV ofrece una oportunidad para reflexionar sobre cómo deben evolucionar los sistemas de gobierno corporativo ante la creciente relevancia de la ciberseguridad, la digitalización y la inteligencia artificial.
El principio 13 y las recomendaciones 44, 45 y 46 no crean por sí mismos un nuevo régimen jurídico de responsabilidad de los administradores, pero contribuyen a concretar expectativas sobre cómo deben integrarse los riesgos tecnológicos en las funciones de dirección y supervisión de las sociedades cotizadas.
La legislación societaria proporciona el fundamento de los deberes de diligencia, información, evaluación y control. NIS2 muestra cómo determinadas obligaciones de aprobación, supervisión y formación se atribuyen expresamente a los órganos de dirección. DORA ofrece un ejemplo más desarrollado de su conexión con decisiones sobre estrategia, recursos, gestión del riesgo TIC, revisión y seguimiento.
Estos instrumentos responden a finalidades y ámbitos jurídicos diferentes, por lo que no resulta adecuado construir a partir de ellos un régimen uniforme de responsabilidad. Sin embargo, su comparación permite identificar una orientación hacia una mayor concreción de las funciones de gobierno y de las condiciones necesarias para ejercerlas.
Desde mi perspectiva, la principal contribución del GRC consiste en facilitar esa conexión entre las responsabilidades que corresponden a cada órgano, las actuaciones mediante las cuales se ejercen y las evidencias que permiten evaluar razonablemente su funcionamiento.
El desafío no es conseguir que los consejos reciban más informes o aprueben un mayor número de políticas, sino que dispongan de información materialmente relevante, capacidades suficientes y mecanismos de supervisión adecuados para comprender los riesgos, adoptar decisiones fundamentadas y examinar sus consecuencias.
La verificabilidad no garantiza la diligencia ni elimina la posibilidad de resultados adversos, pero puede contribuir a mejorar la transparencia, la calidad de las evaluaciones y la rendición de cuentas sobre el funcionamiento del gobierno corporativo.
La madurez del gobierno corporativo no debería medirse únicamente por las responsabilidades que formalmente atribuye, sino también por la capacidad de ejercerlas de manera efectiva y de permitir que su ejercicio pueda ser examinado con evidencias suficientes, proporcionadas y fiables.
Ahí reside, a mi juicio, una de las cuestiones más importantes que plantea el proyecto de la CNMV: avanzar desde un gobierno corporativo formalmente estructurado hacia un sistema de gobierno cuya eficacia pueda evaluarse, cuyas decisiones respondan a responsabilidades claramente definidas y cuyo funcionamiento resulte razonablemente verificable.
Referencias normativas y documentales
1. Comisión Nacional del Mercado de Valores (CNMV, 2026). Código de gobierno de las sociedades cotizadas. Proyecto de actualización sometido a consulta pública el 3 de noviembre de 2026. Especialmente principios 7, 8 y 13–15 y recomendaciones 14, 16–18, 26, 28, 29, 32 y 44–49.
Consultar proyecto íntegro de la CNMV (PDF)
2. España. Real Decreto Legislativo 1/2010, de 2 de julio, por el que se aprueba el texto refundido de la Ley de Sociedades de Capital. Boletín Oficial del Estado, núm. 161, de 3 de julio de 2010. Especialmente artículos 225, 226, 529 ter, 529 quinquies, 529 sexies, 529 octies, 529 nonies y 540.
Consultar texto consolidado en el BOE
3. Parlamento Europeo y Consejo de la Unión Europea (2016). Directiva (UE) 2016/1148, de 6 de julio de 2016, relativa a las medidas destinadas a garantizar un elevado nivel común de seguridad de las redes y sistemas de información en la Unión (Directiva NIS). DOUE L 194, de 19 de julio de 2016. Referencia histórica, derogada por NIS2.
Consultar Directiva NIS en el BOE/DOUE
4. España. Real Decreto-ley 12/2018, de 7 de septiembre, de seguridad de las redes y sistemas de información. BOE, núm. 218, de 8 de septiembre de 2018. Norma española de incorporación de la primera Directiva NIS.
Consultar texto consolidado en el BOE
5. España. Real Decreto 43/2021, de 26 de enero, por el que se desarrolla el Real Decreto-ley 12/2018, de 7 de septiembre, de seguridad de las redes y sistemas de información. BOE, núm. 24, de 28 de enero de 2021. Especialmente artículos 6 y 7, sobre medidas de seguridad y responsable de seguridad de la información.
6. Parlamento Europeo y Consejo de la Unión Europea (2022). Directiva (UE) 2022/2555, de 14 de diciembre de 2022, relativa a las medidas destinadas a garantizar un elevado nivel común de ciberseguridad en toda la Unión (Directiva NIS2). DOUE L 333, de 27 de diciembre de 2022. Especialmente artículos 4, 20 y 21.
Consultar Directiva NIS2 en el BOE/DOUE
7. Ministerio del Interior (2025). Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad. Versión sometida a información pública en enero de 2025. Especialmente artículo 14, relativo a la gobernanza. Documento prelegislativo, sin carácter de norma vigente.
Consultar anteproyecto oficial (PDF)
8. Parlamento Europeo y Consejo de la Unión Europea (2022). Reglamento (UE) 2022/2554, de 14 de diciembre de 2022, sobre la resiliencia operativa digital del sector financiero (DORA). DOUE L 333, de 27 de diciembre de 2022. Especialmente artículos 5, 6, 13 y 28, relativos a la gobernanza, gestión del riesgo TIC, aprendizaje y gestión del riesgo derivado de terceros.
Consultar Reglamento DORA en EUR-Lex
9. Parlamento Europeo y Consejo de la Unión Europea (2024). Reglamento (UE) 2024/1689, de 13 de junio de 2024, por el que se establecen normas armonizadas en materia de inteligencia artificial (Reglamento de Inteligencia Artificial). DOUE L, de 12 de julio de 2024. Especialmente artículos 4 y 14, sobre alfabetización en IA y supervisión humana de sistemas de alto riesgo.
Consultar Reglamento de Inteligencia Artificial en EUR-Lex