
 Matricúlate
 Ciberseguridad en Chile y NIS2, del cumplimiento normativo a la resiliencia
La implementación de la Ley Marco de Ciberseguridad chilena y la experiencia europea plantean una cuestión que trasciende el cumplimiento normativo: cómo demostrar que las organizaciones disponen de capacidades efectivas para gobernar sus riesgos, responder a los incidentes y mantener la continuidad de los servicios esenciales.
1. Dos trayectorias regulatorias y una cuestión compartida
Durante la última década, la regulación de la ciberseguridad ha experimentado una transformación considerable. Lo que inicialmente se abordaba desde la protección de redes y sistemas de información se ha convertido progresivamente en una cuestión de gobernanza, gestión de riesgos, continuidad operacional, supervisión institucional y resiliencia.
La Unión Europea inició esta evolución con la Directiva (UE) 2016/1148, conocida como NIS1. Su sucesora, la Directiva (UE) 2022/2555 (NIS2), amplió el ámbito de entidades reguladas e introdujo obligaciones más detalladas sobre responsabilidad directiva, gestión de riesgos, seguridad de la cadena de suministro y notificación de incidentes.
Chile ha desarrollado una trayectoria propia.
La Ley N.º 21.663, publicada el 8 de abril de 2024, estableció una arquitectura institucional y regulatoria orientada a fortalecer la ciberseguridad nacional y proteger la prestación de servicios esenciales.
Su artículo 7 contempla medidas destinadas a «prevenir, reportar y resolver incidentes de ciberseguridad», mientras que el artículo 8 establece obligaciones reforzadas para los operadores de importancia vital (OIV).
Fuente: Ley N.º 21.663, artículos 4, 7 y 8.
El ámbito de aplicación de la ley no se limita a los OIV. Comprende también a las instituciones que prestan servicios esenciales conforme a su artículo 4, con las diferencias de obligaciones y condiciones correspondientes a cada categoría.
No estamos, por tanto, ante una transposición chilena de NIS2 ni ante ordenamientos jurídicos equivalentes.
La utilidad del derecho comparado consiste en identificar problemas compartidos, soluciones regulatorias diferentes y experiencias de implementación que puedan orientar la evaluación de capacidades.
La pregunta que nos interesa examinar es sencilla:
¿Hasta qué punto la existencia de obligaciones normativas demuestra que las organizaciones disponen de capacidades suficientes para cumplirlas eficazmente?
Para responder debemos distinguir tres realidades.
La conformidad jurídica permite determinar qué obligaciones son exigibles y si se satisfacen. La madurez organizacional examina cómo se desarrollan e institucionalizan procesos, competencias y responsabilidades. El desempeño operativo permite observar los resultados de esas capacidades.
Son dimensiones relacionadas, pero no equivalentes.
La experiencia europea ofrece algunas lecciones especialmente relevantes para la siguiente etapa de implementación de la Ley Marco chilena.
2. Primera lección. La ciberseguridad requiere gobernanza desde la dirección
Uno de los cambios más relevantes de NIS2 se encuentra en su artículo 20.
El apartado primero establece expresamente que los órganos de dirección deben aprobar las medidas de gestión de riesgos de ciberseguridad y supervisar su aplicación. También contempla que puedan ser considerados responsables de los incumplimientos, conforme a las condiciones y salvaguardas del régimen jurídico aplicable.
La directiva exige que dichos órganos «aprueben las medidas para la gestión de riesgos de ciberseguridad».
Fuente: Directiva (UE) 2022/2555, artículo 20.1.
El apartado segundo incorpora obligaciones de formación para sus integrantes, orientadas a proporcionar conocimientos suficientes para identificar riesgos y evaluar las prácticas de gestión.
Estas exigencias no sustituyen las responsabilidades técnicas y operativas. Las integran en un marco de gobernanza que requiere decisiones, asignación de recursos y mecanismos de supervisión.
¿Qué muestra la experiencia española?
El estudio Estado de la preparación NIS2 en España: madurez de gobierno de ciberseguridad en organizaciones esenciales e importantes, desarrollado por ISMS Forum e IE University en 2026, proporciona una referencia empírica de particular interés.
La investigación recoge respuestas de 209 organizaciones. Entre las 169 que completaron las cinco dimensiones necesarias para calcular el nivel global de madurez, el 72 % se sitúa por debajo del nivel 3 definido por su modelo.
El estudio identifica además dificultades relevantes de integración del riesgo cibernético en la gestión empresarial: el 64 % no lo cuantifica económicamente y el 51 % no lo incorpora al marco corporativo de riesgos, conforme a las categorías utilizadas por la investigación.
Estos resultados requieren cautela.
Las respuestas son voluntarias y declarativas. El estudio no constituye una auditoría independiente, una medición representativa del conjunto de las organizaciones españolas ni una evaluación de cumplimiento jurídico de NIS2.
Los niveles denominados de cumplimiento básico o robusto pertenecen al modelo de madurez utilizado por sus autores y no representan umbrales jurídicos establecidos directamente por la directiva.
Existe, además, una distinción regulatoria que conviene conservar: el Real Decreto-ley 12/2018 y el Real Decreto 43/2021 forman parte del marco español desarrollado a partir de NIS1, mientras que el estudio examina la preparación organizacional para NIS2. El Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, presentado en enero de 2025, debe identificarse como legislación proyectada.
La utilidad del estudio para Chile no reside en trasladar sus porcentajes, sino en formular preguntas de investigación.
¿Participa efectivamente la dirección en el tratamiento de los riesgos? ¿Conoce las dependencias de sus servicios esenciales? ¿Asigna recursos suficientes? ¿Supervisa la eficacia de las medidas adoptadas?
La existencia de una función de ciberseguridad y la aprobación de políticas constituyen elementos de gobernanza, pero no demuestran por sí solos que las decisiones sobre el riesgo se adopten y supervisen eficazmente.
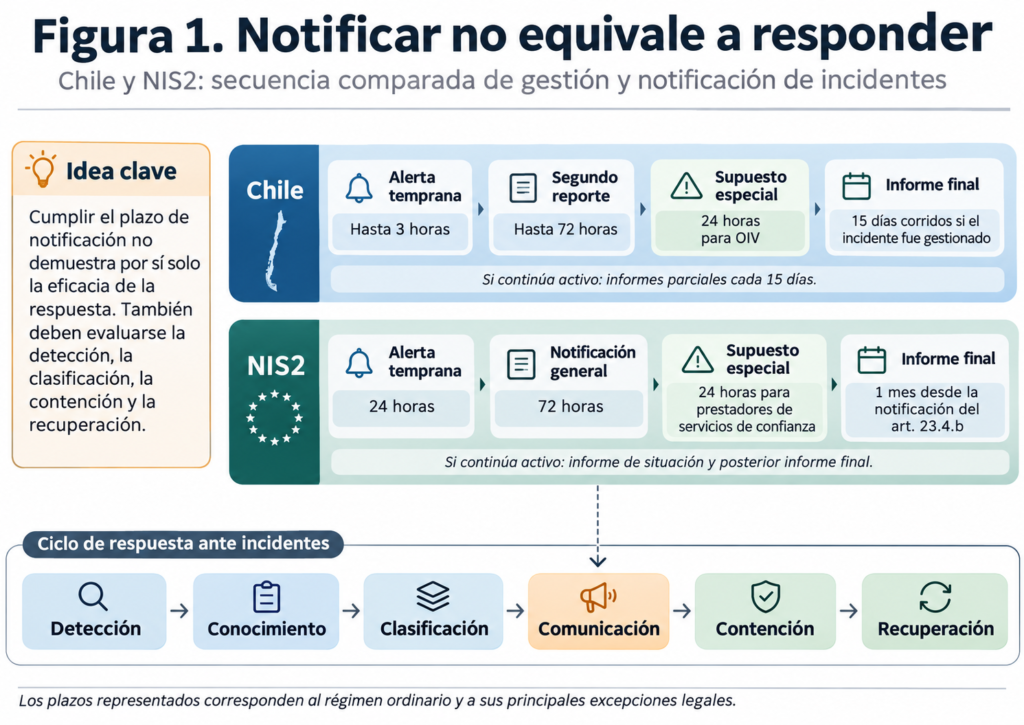
Figura 1. Del gobierno al desempeño
3. Segunda lección. Notificar oportunamente no equivale necesariamente a responder eficazmente
La notificación de incidentes ofrece uno de los contrastes más interesantes entre Chile y NIS2.
El régimen chileno
El artículo 9 de la Ley 21.663 exige comunicar determinados ciberataques e incidentes al CSIRT Nacional «tan pronto les sea posible» y establece un plazo máximo de tres horas desde su conocimiento para la alerta temprana.
La ley contempla una segunda comunicación general dentro de las 72 horas y una regla especial de 24 horas cuando un OIV ve afectada la prestación de sus servicios esenciales.
El Decreto N.º 295 desarrolla los requisitos, contenidos y procedimientos de reporte.
Fuentes: Ley 21.663, artículo 9; Decreto 295, artículos 9 a 13.
El régimen europeo
El artículo 23.4 de NIS2 establece un procedimiento progresivo que contempla una alerta temprana dentro de las primeras 24 horas desde el conocimiento del incidente significativo y una notificación posterior, como regla general, dentro de las 72 horas.
El segundo párrafo del apartado 4 establece una excepción referida expresamente a «un prestador de servicios de confianza», cuando el incidente significativo afecta a la prestación de esos servicios.
La excepción modifica el plazo de la segunda notificación prevista en la letra b), que debe realizarse sin demora indebida y, en cualquier caso, dentro de las 24 horas.
Fuente: Directiva (UE) 2022/2555, artículo 23.4.
La directiva distingue expresamente entre prestadores de servicios de confianza y prestadores cualificados. El artículo 23.4 utiliza la categoría general, por lo que no procede limitar automáticamente la excepción a los prestadores cualificados.
Una interpretación corroborada por ENISA y las transposiciones nacionales
La interpretación ha sido contrastada con fuentes europeas y legislación nacional de transposición.
En junio de 2025, ENISA publicó Mapping NIS2 Obligations to ECSF, cuyo apartado 2.2 reproduce expresamente el régimen especial de notificación de los prestadores de servicios de confianza.
La Comisión Europea también lo identifica en sus Directrices 2023/C 328/02, apartado II.2.2, punto 20, dedicadas a la relación entre NIS2 y determinados actos jurídicos sectoriales de la Unión.
La Comisión confirma que «se aplica un plazo diferente» para la notificación de incidentes de estos prestadores.
Esta interpretación coincide con las disposiciones nacionales examinadas: el artículo 25.6 del Decreto Legislativo italiano N.º 138/2024, el § 8.4² de la legislación estonia de ciberseguridad y la aplicación del régimen belga explicada por su Centro de Ciberseguridad.
La concordancia entre estas fuentes refuerza la interpretación del precepto, sin atribuir a las orientaciones administrativas el carácter de una decisión judicial vinculante.
Es importante no confundir esta excepción europea con la regla chilena aplicable a determinados incidentes de OIV. El plazo coincide, pero los presupuestos jurídicos son distintos.
Comparación de los principales hitos
| Fase | Chile | NIS2 |
|---|---|---|
| Alerta temprana | Máximo 3 horas | Máximo 24 horas |
| Segunda comunicación general | Máximo 72 horas | Máximo 72 horas |
| Segunda comunicación especial | Máximo 24 horas para OIV cuando el incidente afecta a la prestación de sus servicios esenciales | Máximo 24 horas para prestadores de servicios de confianza en el supuesto del artículo 23.4 |
| Informe final ordinario | 15 días corridos desde la alerta, siempre que el incidente hubiese sido gestionado | Un mes desde la notificación del artículo 23.4.b |
| Incidente todavía activo | Informes parciales y posterior informe final | Informe de situación y posterior informe final |
| Plan de acción OIV | Implementación e información dentro de 7 días corridos | Sin obligación general equivalente en el artículo 23 |
En Chile, el artículo 12 del Decreto 295 condiciona el informe final ordinario a que «el incidente hubiese sido gestionado».
Si continúa activo, el artículo 13 contempla informes parciales actualizados cada quince días desde el último envío. Una vez gestionado, el artículo 9.d de la Ley 21.663 establece el plazo del informe final posterior.
La comparación muestra que no basta con conocer los plazos máximos.
Es necesario determinar cuándo comienza jurídicamente su cómputo, qué información conoce la organización, cuándo clasifica el incidente y qué comunicación resulta exigible.
El conocimiento relevante puede existir antes de finalizar un análisis forense, sin que ello permita equiparar automáticamente cualquier alerta técnica con el conocimiento de un incidente notificable.
Aquí resulta especialmente útil la taxonomía desarrollada por ANCI mediante la Resolución Exenta N.º 7, de 28 de febrero de 2025, que facilita la clasificación a partir de los efectos y circunstancias observables del incidente.
Fuente: ANCI, Deber de reportar: la taxonomía, 2 de mayo de 2025.
Desde una perspectiva de evaluación, conviene distinguir los tiempos de detección, conocimiento, clasificación, escalamiento, notificación, contención y recuperación.
El cumplimiento del plazo demuestra la oportunidad de una comunicación, pero no acredita por sí solo la eficacia del sistema de gestión y respuesta a incidentes.
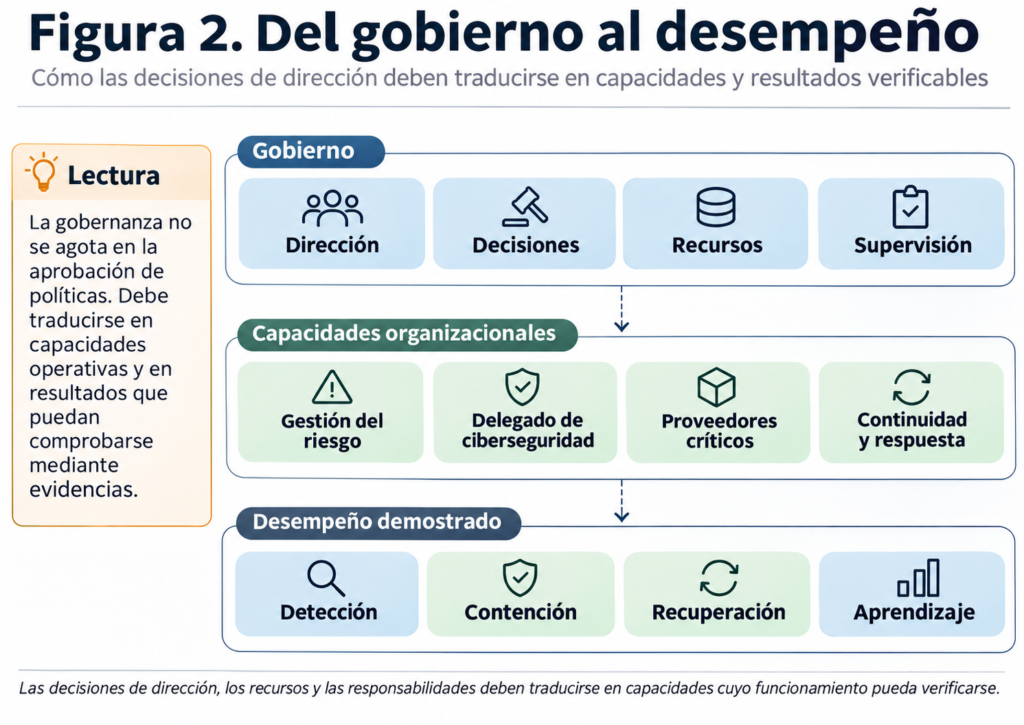
Figura 2. Notificar no equivale a responder
4. Tercera lección. La independencia del delegado de ciberseguridad debe poder demostrarse
El artículo 8.i de la Ley 21.663 establece la obligación de designar un delegado de ciberseguridad para los operadores de importancia vital.
La Instrucción General N.º 3 de ANCI desarrolla las condiciones para ejercer esta función.
Su artículo segundo exige un «canal de comunicación y reporte directo» a la máxima autoridad institucional y «independencia funcional suficiente» para comunicar riesgos, incidentes y brechas de cumplimiento.
El artículo tercero establece que el cargo de delegado no puede ser desempeñado por la misma persona que ejerza funciones de dirección o responsabilidad del área de tecnologías de información.
No obstante, la instrucción permite determinada dependencia jerárquica respecto de esa área, siempre que existan mecanismos efectivos que aseguren la independencia funcional y la comunicación directa.
Fuente: Instrucción General N.º 3 de ANCI, artículos segundo y tercero.
La instrucción también distingue la función del delegado de la del encargado de reportar incidentes.
Su artículo octavo establece que ambas designaciones son complementarias y pueden recaer en una misma persona, siempre que se satisfagan los requisitos correspondientes.
Esta diferenciación permite separar las responsabilidades de supervisión, comunicación institucional y ejercicio de la función del delegado de las actividades operativas de reporte.
La independencia funcional tampoco significa autonomía absoluta respecto de la organización.
Debe examinarse mediante competencias, recursos, facultades, acceso a información, líneas de reporte y salvaguardas frente a interferencias incompatibles con el ejercicio de las funciones asignadas.
Por tanto, una evaluación de implementación no debería limitarse a comprobar el nombramiento.
También debería examinar las competencias acreditadas, la estructura organizativa, los recursos disponibles y las evidencias de ejercicio efectivo de la función.
La designación formal permite acreditar una obligación concreta; la independencia efectiva requiere comprobar las condiciones en las que esa función se ejerce.
5. Cuarta lección. La resiliencia de los servicios esenciales también depende de sus proveedores
NIS2 incorpora expresamente la seguridad de la cadena de suministro entre las materias que deben abordar las medidas de gestión de riesgos, conforme a su artículo 21.2.d.
Fuente: Directiva NIS2, artículo 21.2.d.
En Chile, el artículo 3.a del Decreto 295 contempla la intervención de proveedores y de la cadena de suministro al evaluar determinados efectos significativos sobre servicios esenciales.
Fuente: Decreto 295, artículo 3.a.
La dependencia de terceros puede condicionar la detección, clasificación y notificación de incidentes.
Un operador puede disponer de mecanismos internos razonablemente maduros y depender, sin embargo, de información proporcionada por un tercero tecnológico para determinar el alcance de un incidente o activar medidas de contención.
El estudio de ISMS Forum identifica una dificultad relacionada: el 48 % de las organizaciones participantes no realiza evaluaciones periódicas de seguridad de sus proveedores, limitándose a actuaciones iniciales, como la contratación, o careciendo de dichas evaluaciones, según las categorías examinadas.
Este resultado corresponde exclusivamente a la muestra española.
Para Chile, una investigación aplicada podría examinar si los proveedores críticos se encuentran identificados, si existen mecanismos de comunicación temprana, si se prueban los procedimientos de escalamiento y si pueden ejecutarse medidas de continuidad ante incidentes originados fuera de la organización.
Las disposiciones contractuales pueden constituir mecanismos relevantes de gobierno, pero su existencia no demuestra por sí sola que una comunicación se produzca oportunamente ni con la información necesaria.
El artículo 15 del Decreto 295 introduce, además, disposiciones específicas relativas a la comunicación de incidentes y vulnerabilidades por proveedores de tecnologías de información de organismos estatales.
No se trata, por tanto, únicamente de un riesgo contractual, sino de una dependencia que puede influir en el cumplimiento de obligaciones regulatorias y en la continuidad de los servicios.
El perímetro jurídico de una organización no coincide necesariamente con el perímetro de los riesgos que pueden comprometer sus servicios esenciales.
6. Quinta lección. Las notificaciones pueden convertirse en conocimiento preventivo
La implementación chilena ofrece una oportunidad para examinar cómo la información generada por los reportes puede contribuir a fortalecer la ciberseguridad nacional.
El 2 de octubre de 2026, la ANCI comunicó haber registrado 324 reportes de incidentes de efecto significativo.
La publicación institucional relaciona esa información con la identificación de patrones de ataque, impactos y medidas preventivas.
Fuente: ANCI, ANCI da inicio al Mes de la Ciberseguridad 2026.
La cifra debe interpretarse con cautela.
El comunicado presenta el dato en el contexto de la exposición de un informe de Investigación de Amenazas correspondiente al primer semestre de 2026, pero no establece inequívocamente que los 324 reportes fueran recibidos exclusivamente durante ese período.
Tampoco permite concluir que correspondan a 324 incidentes únicos o que representen la totalidad de incidentes ocurridos en Chile.
Su interés se encuentra en otra dimensión: la información recibida puede contribuir a identificar problemas recurrentes y orientar medidas preventivas.
La experiencia europea
NIS2 incorpora una dimensión semejante mediante su artículo 23.9.
El precepto establece que «el punto de contacto único presentará cada tres meses a la ENISA un informe de síntesis», con información anonimizada y agregada sobre los incidentes y demás eventos comunicados conforme a las disposiciones aplicables.
La obligación trimestral recae sobre el punto de contacto único nacional, no directamente sobre cada organización.
La directiva también prevé que ENISA comunique semestralmente sus conclusiones al Grupo de Cooperación y a la red de CSIRT.
Fuente: Directiva NIS2, artículo 23.9.
Este mecanismo permite comprender cómo la información originada en reportes individuales puede utilizarse para producir conocimiento agregado y orientar la cooperación institucional.
Los informes de ENISA sobre madurez, criticidad e inversiones en ciberseguridad aportan referencias adicionales, aunque sus resultados no puedan extrapolarse directamente al sistema chileno.
En este contexto, una agenda de investigación aplicada podría considerar indicadores sobre:
- Oportunidad y calidad de las alertas y reportes posteriores.
- Tiempos de detección, clasificación, contención y recuperación.
- Resultados de ejercicios y simulacros.
- Recurrencia de incidentes, vulnerabilidades y deficiencias de control.
- Aplicación y eficacia de medidas correctivas.
- Evolución de las capacidades de respuesta de las organizaciones y sectores.
Es importante diferenciar la oportunidad de los reportes recibidos del cumplimiento respecto del conjunto de incidentes notificables.
Este último indicador exige identificar también incidentes no reportados mediante auditorías, supervisión u otras fuentes.
El valor de un sistema nacional de notificación no reside únicamente en la información que recibe, sino también en su capacidad para convertirla en conocimiento preventivo y mejora institucional.
7. Sexta lección. Del cumplimiento documental al aseguramiento verificable
Existe una última enseñanza que atraviesa todas las anteriores.
Una organización puede disponer de políticas, procedimientos, sistemas de gestión, certificaciones y programas de formación sin haber demostrado necesariamente que sus capacidades funcionarán eficazmente ante un incidente significativo.
Eso no significa que los instrumentos documentales carezcan de valor.
Significa que debemos diferenciar qué acredita cada evidencia.
El artículo 8 de la Ley 21.663 establece obligaciones reforzadas para los OIV relacionadas con sistemas de gestión, registros, continuidad operacional, revisiones, ejercicios, formación y medidas de respuesta.
Fuente: Ley 21.663, artículo 8.
Por su parte, el artículo 21.2.f de NIS2 contempla políticas y procedimientos para evaluar la eficacia de las medidas de gestión de riesgos de ciberseguridad.
Fuente: Directiva NIS2, artículo 21.2.f.
Ambos ordenamientos incorporan obligaciones relacionadas con la implantación, ejecución o evaluación de medidas, aunque su formulación, destinatarios y alcance jurídico son distintos.
Desde una perspectiva de aseguramiento proponemos separar cuatro dimensiones:
Conformidad jurídica. Determina qué obligaciones resultan exigibles y cuáles se encuentran satisfechas.
Madurez organizacional. Examina el desarrollo, la institucionalización y la consistencia de procesos, competencias y capacidades.
Desempeño operativo. Permite observar resultados mediante actividades, ejercicios, pruebas o incidentes.
Calidad de la evidencia. Evalúa la suficiencia, autenticidad, pertinencia y cobertura de la información utilizada para sostener conclusiones.
Estas dimensiones no deben confundirse ni compensarse automáticamente mediante una puntuación única.
Una política puede acreditar una decisión organizacional. Un procedimiento describe una forma de actuación. Un registro documenta una actividad. Un ejercicio permite comprobar determinadas capacidades en condiciones simuladas.
Un incidente real también aporta evidencia, aunque su valor depende del contexto, la calidad de los registros y la posibilidad de contrastar las decisiones y actuaciones realizadas.
Ninguno de estos elementos demuestra por sí solo todos los atributos de un sistema de gestión.
Esta diferenciación constituye la base de una propuesta metodológica de matriz de brechas y aseguramiento, orientada a relacionar obligaciones jurídicas, controles, evidencias, pruebas e indicadores.
Su utilización como instrumento científico de medición comparada requerirá validación de contenido, pruebas de fiabilidad y estudios piloto.
El objetivo no es sustituir los mecanismos regulatorios de supervisión, sino desarrollar procedimientos reproducibles para comprobar y documentar la implementación y eficacia de las medidas.
No basta con demostrar qué se ha implantado. También debemos poder comprobar cómo funciona, qué resultados produce y qué evidencias permiten sostener esa conclusión.
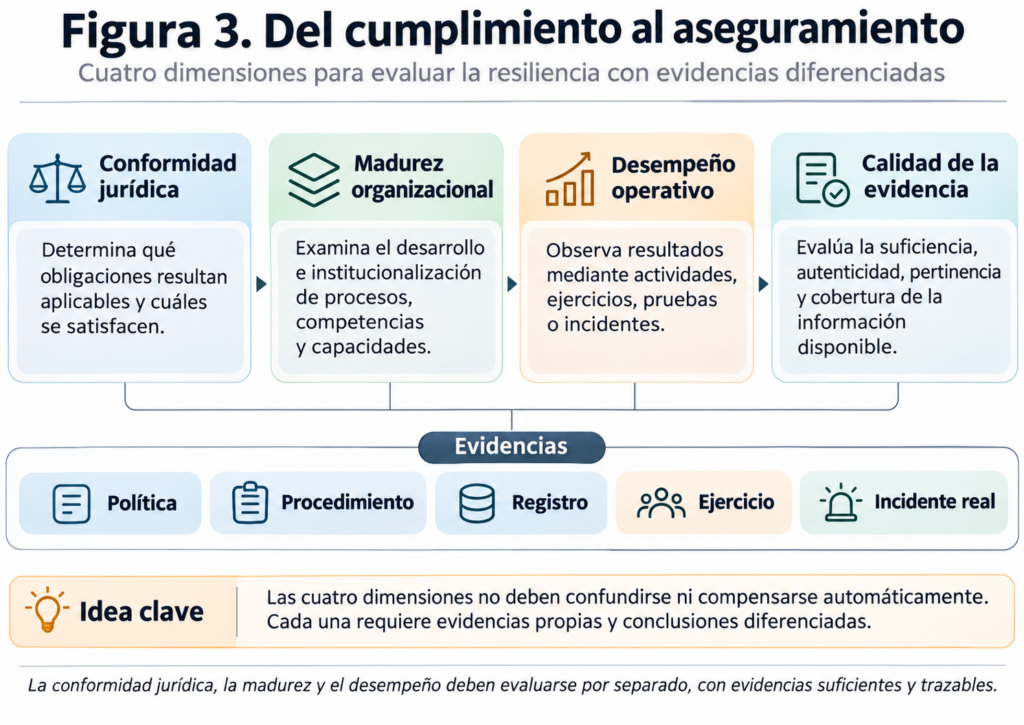
Figura 3. Del cumplimiento al aseguramiento
8. Chile ante una nueva etapa: de la exigibilidad normativa a la capacidad demostrada
La Ley Marco de Ciberseguridad y el desarrollo institucional de la ANCI representan avances importantes para Chile.
El país dispone de un marco que permite identificar sujetos obligados, establecer responsabilidades, exigir medidas de prevención y respuesta, y articular un sistema nacional de notificación de incidentes.
La experiencia europea proporciona información sobre soluciones regulatorias y problemas de implementación comparables.
Los resultados de ISMS Forum muestran determinadas brechas de madurez en una muestra de organizaciones españolas. Los informes de ENISA aportan información institucional y sectorial. Las transposiciones nacionales permiten comprobar cómo distintos Estados han incorporado obligaciones europeas concretas.
La investigación sobre el artículo 23.4 demuestra, además, la utilidad de contrastar las normas con orientaciones institucionales y legislación nacional de transposición para reducir incertidumbres interpretativas.
Ninguna de estas fuentes permite concluir que Chile presenta las mismas carencias de preparación que las organizaciones examinadas en España.
Sí permiten formular preguntas relevantes para una investigación aplicada:
¿Se satisfacen las obligaciones exigibles? ¿Qué capacidades organizacionales existen? ¿Cómo funcionan durante los incidentes? ¿Qué resultados producen? ¿Con qué evidencias pueden verificarse?
Responderlas requiere fuentes adecuadas, métodos reproducibles y evaluaciones que distingan la conformidad jurídica de la madurez y el desempeño.
La siguiente etapa de implementación debería prestar especial atención a esas diferencias.
El desafío de la ciberseguridad en Chile puede formularse como una cuestión de aseguramiento: comprobar la distancia entre las obligaciones exigibles, las capacidades disponibles y los resultados efectivamente demostrados.
Porque la resiliencia no se construye exclusivamente mediante normas ni se acredita únicamente con documentos.
Requiere decisiones, recursos, competencias, coordinación, ejercicios y procesos de mejora capaces de funcionar cuando las organizaciones afrontan incidentes reales.
Y, sobre todo, requiere evidencias que permitan conocer qué funciona, qué no funciona y qué debe mejorarse para proteger los servicios esenciales.
Referencias normativas y documentales
Chile: legislación y documentos institucionales
- República de Chile. Ley N.º 21.663, Marco de Ciberseguridad. Diario Oficial, 8 de abril de 2024. Especialmente artículos 4, 7, 8 y 9.
- Ministerio del Interior y Seguridad Pública. Decreto N.º 295, Reglamento de Reporte de Incidentes de Ciberseguridad. Dictado el 25 de septiembre de 2024; publicado el 1 de marzo de 2025.
- Agencia Nacional de Ciberseguridad. Instrucción General N.º 3, sobre designación del delegado de ciberseguridad. Dictada el 22 de diciembre de 2025; publicada el 26 de diciembre de 2025. Artículos segundo, tercero y octavo.
- Ministerio del Interior y Seguridad Pública. Resolución Exenta N.º 7, de 28 de febrero de 2025. Taxonomía de incidentes de ciberseguridad.
- Agencia Nacional de Ciberseguridad. Deber de reportar: la taxonomía. 2 de mayo de 2025.
- Agencia Nacional de Ciberseguridad. ANCI da inicio al Mes de la Ciberseguridad 2026. 2 de octubre de 2026.
Unión Europea: legislación y orientaciones institucionales
- Parlamento Europeo y Consejo. Directiva (UE) 2016/1148 (NIS1). 6 de julio de 2016. Derogada por NIS2.
- Parlamento Europeo y Consejo. Directiva (UE) 2022/2555 (NIS2). 14 de diciembre de 2022. Especialmente artículos 20, 21 y 23.
- Comisión Europea. Directrices sobre la aplicación del artículo 4, apartados 1 y 2, de la Directiva (UE) 2022/2555, 2023/C 328/02. Diario Oficial de la Unión Europea, 18 de septiembre de 2023. Apartado II.2.2, punto 20.
- ENISA. Mapping NIS2 Obligations to ECSF. Junio de 2025. Apartado 2.2.
- Comisión Europea. Reglamento de Ejecución (UE) 2024/2690. Requisitos técnicos y metodológicos y criterios de incidentes significativos para determinadas entidades digitales.
Legislación nacional de transposición de NIS2
- Bélgica. Ley de 26 de abril de 2024, de transposición de NIS2. Complementada por la NIS2 Notification Guide, versión 1.3, Centro de Ciberseguridad de Bélgica, agosto de 2025.
- Italia. Decreto Legislativo N.º 138, de 4 de septiembre de 2024. Especialmente artículo 25.6.
- Estonia. Reforma de la Ley de Ciberseguridad para transponer NIS2. Publicada el 30 de diciembre de 2025. Especialmente § 8.4².
España: legislación y estudio de preparación
- España. Real Decreto-ley 12/2018, de seguridad de las redes y sistemas de información, y Real Decreto 43/2021. Normativa vinculada al marco NIS1.
- Gobierno de España. Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad. Enero de 2025. Legislación proyectada.
- Juanes Calvo, C. (2026). Estado de la preparación NIS2 en España: madurez de gobierno de ciberseguridad en organizaciones esenciales e importantes. Center for the Governance of Change, IE University; ISMS Forum. Informe de 57 páginas.
Estudios sectoriales europeos
- ENISA. NIS360 2026. Análisis de madurez y criticidad de sectores sujetos a NIS2.
- ENISA. NIS Investments 2025. Análisis de inversiones y capacidades de ciberseguridad.
Fecha de cierre documental: 15 de noviembre de 2026. El análisis distingue legislación vigente, disposiciones proyectadas, orientaciones institucionales y resultados de investigación. Los extractos normativos son breves y deben leerse conjuntamente con sus preceptos íntegros.
Autor y responsable editorial: Leocadio Marrero Trujillo.
El enfoque, la arquitectura, los criterios de análisis y las conclusiones de este artículo han sido definidos y validados por el autor. Durante su elaboración se han utilizado herramientas de inteligencia artificial generativa como apoyo para la estructuración, reformulación, edición y creación de determinados elementos gráficos.
El contenido ha sido sometido a revisión humana sustantiva, comprobación de fuentes y validación jurídica y técnica. El autor ha aprobado la versión definitiva y asume íntegramente la responsabilidad editorial sobre su contenido