
 Matricúlate
Archivos de Etiquetas: riesgo de cumplimiento
Irlanda y el mecanismo europeo. Cómo un expediente transfronterizo se convierte en una decisión que redefine el riesgo para las grandes plataformas. Nueva serie — Europa sanciona Post 4
Si Francia enseña cómo una autoridad puede convertir el banner y las cookies en una[...]
Abr
Pedir datos personales también es tratamiento: el nuevo criterio del Tribunal Supremo sobre el RGPD
Por qué la minimización y la protección de datos desde el diseño empiezan antes de[...]
Abr
Francia como laboratorio. Cómo la CNIL convirtió el banner, las cookies y el consentimiento en enforcement duro. Nueva serie — Europa sanciona Post 2
Si quieres entender hacia dónde ha evolucionado el cumplimiento en cookies en Europa, hay un[...]
Abr
De la denuncia a la portada- Nueva serie — Europa sanciona Post 1
Cómo nace un procedimiento sancionador en protección de datos en Europa y por qué acaba[...]
Abr
El pack mínimo para tener tu banner, tu CMP y tu analítica listos para auditoría interna o inspección- Post 9 — Serie 2 (Cookies/CMP/UX)
Qué debes tener, qué debes probar y cómo ordenar todo para no improvisar Si has[...]
Abr
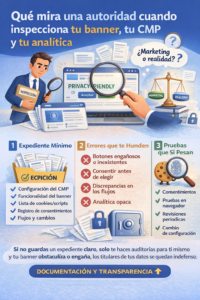
Qué mira una autoridad cuando inspecciona tu banner, tu CMP y tu analítica- Post 8 — Serie 2 (Cookies/CMP/UX)
Expediente mínimo, errores que te hunden y pruebas que sí pesan Hay una forma muy[...]
Abr
Del dato exfiltrado al daño: brechas de seguridad, fraude digital y cibercrimen centrado en las personas
Del dato exfiltrado al daño: brechas de seguridad, fraude digital y cibercrimen centrado en las[...]
Abr
Gobierno, Riesgo y Cumplimiento (GRC): origen histórico, valores, límites y fortalecimiento mediante una articulación estructurada con Three Lines, ISO y NIST
Gobierno, Riesgo y Cumplimiento (GRC): origen histórico, valores, límites y fortalecimiento mediante una articulación estructurada[...]
Abr
Herramientas que se venden como “privacy-friendly”- Post 7 — Serie 2 (Cookies/CMP/UX)
Cómo separar marketing, configuración real y cumplimiento defendible Hay una frase que aparece cada vez[...]
Abr
De TIA/TRA a control continuo- Serie 1 (TPRM/Transfers) — Post 8
De TIA/TRA a control continuo Caducidades, KRIs, control de cambios y auditoría trimestral del ecosistema[...]
Feb