
 Matricúlate
Cuando una Evaluación de Impacto-EIPD existe, pero no permite justificar la decisión
Anatomía forense de un tratamiento biométrico: asesoramiento jurídico, certificaciones, riesgos excluidos y decisiones que debieron cuestionarse
Una reflexión sobre el artículo 35 del RGPD y la responsabilidad del responsable del tratamiento a partir de la resolución PS/00372/2025 de la Agencia Española de Protección de Datos.
Edición de trabajo académico · 28 de octubre de 2026 · Versión 1.0
Introducción. Lo que podemos aprender de una EIPD que no cumplió su función
Hay resoluciones de las autoridades de protección de datos cuyo interés principal reside en la interpretación de una disposición jurídica, en la gravedad de una infracción o en las medidas correctivas impuestas. Otras, sin embargo, nos permiten ir un poco más allá y observar cómo se desarrollan determinados procesos dentro de las organizaciones, qué decisiones se adoptan, con qué información se justifican y qué sucede cuando las garantías que deberían acompañarlas no terminan funcionando como se esperaba.
La resolución PS/00372/2025 de la Agencia Española de Protección de Datos (AEPD) ofrece una oportunidad especialmente interesante para realizar este segundo ejercicio. El expediente se refiere a una fundación canaria que decidió implantar un sistema de identificación mediante huella dactilar para registrar la jornada de sus trabajadores. La organización venía utilizando un procedimiento en papel y manifestó que estaba experimentando problemas importantes de control de asistencia, especialmente por las características de los servicios que prestaba a personas con necesidades especiales.
Hasta aquí, la situación puede resultar familiar para cualquiera que haya participado en proyectos de modernización administrativa o tecnológica. Existe una necesidad operativa, se busca una solución y comienzan las gestiones para contratarla. Lo singular del caso aparece cuando examinamos las actuaciones que acompañaron aquella decisión.
La Fundación manifestó haber recurrido a asesoramiento jurídico externo, solicitó garantías de solvencia técnica y organizativa a su proveedor, recibió documentación de evaluación de impacto, invocó certificaciones ISO 27001, ISO 27701 y conformidad con el Esquema Nacional de Seguridad (ENS), y formalizó un contrato de encargo del tratamiento. Sin embargo, la AEPD terminó declarando una infracción del artículo 35 del Reglamento General de Protección de Datos (RGPD), al considerar que la evaluación aportada no cumplía materialmente las exigencias establecidas para una Evaluación de Impacto relativa a la Protección de Datos (EIPD).
Por la condición de fundación del sector público, la resolución aplicó el régimen del artículo 77 de la LOPDGDD y declaró la infracción sin imponer una sanción económica. Lo que interesa aquí no es reproducir el procedimiento sancionador, sino comprender cómo pudo llegarse a un resultado semejante a pesar de las actuaciones y garantías invocadas.
Para estudiarlo seguiremos el recorrido del proyecto desde su origen y examinaremos las decisiones conocidas, las aportaciones de terceros, las deficiencias identificadas por la Agencia y los momentos en los que una revisión habría podido detectar problemas antes de que llegaran a la siguiente fase. Distinguiremos lo acreditado de las manifestaciones de la Fundación y de las hipótesis analíticas: una reconstrucción forense rigurosa no puede atribuir conductas profesionales o presiones organizativas sin evidencia.
1. El problema original: registrar la jornada no significa necesitar biometría
La Fundación necesitaba garantizar el registro diario de la jornada laboral, obligación contemplada en el artículo 34.9 del Estatuto de los Trabajadores, que exige registrar el inicio y finalización de la jornada y conservar los registros durante cuatro años. Según manifestó, el sistema en papel presentaba problemas de control y fiabilidad, por lo que consideró necesario sustituirlo por otro más resistente a las manipulaciones.
La necesidad empresarial parece comprensible, pero una cosa es necesitar un registro horario eficaz y otra muy diferente necesitar identificar biométricamente a los trabajadores. El registro horario constituye la finalidad primaria. La identificación mediante huella dactilar es uno de los medios tecnológicos que pueden proponerse para alcanzarla.
Cuando una organización comienza preguntándose cómo implantar de forma segura una tecnología concreta, puede terminar concentrándose en sus controles, sus ventajas y su configuración, dejando en un segundo plano una cuestión anterior: si realmente era necesario utilizarla. Antes de examinar la biometría, habría sido pertinente documentar qué incidencias se producían con el papel, con qué frecuencia y con qué consecuencias, además de comparar las alternativas disponibles.
La resolución muestra fotografías del terminal con opciones de entrada, salida, descanso y visita médica, mientras que el registro de actividades hacía referencia a incidencias, permisos y licencias mediante Portal Horario. La presencia de una opción en la interfaz no acredita por sí misma que estuviera activada ni que hubiera sido utilizada. Pero sí obligaba a delimitar qué funcionalidades estaban contratadas y habilitadas, qué datos generaban y quiénes podían acceder a ellos.
Si la descripción del tratamiento es incompleta, el análisis posterior corre el riesgo de construirse sobre una representación insuficiente de aquello que realmente se pretende evaluar.
2. Por qué este tratamiento requería una EIPD
El artículo 35.1 RGPD exige una evaluación previa cuando sea probable que un tipo de tratamiento, por su naturaleza, alcance, contexto o fines, entrañe un alto riesgo para los derechos y libertades de las personas. Los apartados 35.3 y 35.4 describen supuestos específicos y listas de las autoridades de control, mientras que las directrices WP248 rev.01 ofrecen criterios útiles para reconocer tratamientos probablemente de alto riesgo.
En el asunto concurrían factores particularmente relevantes: datos biométricos utilizados para identificar unívocamente a trabajadores, asimetría propia de la relación laboral y posibles efectos derivados del control y registro de su actividad. No sería correcto invocar mecánicamente el artículo 35.3.c, relativo a la observación sistemática a gran escala de zonas de acceso público, ni presumir un tratamiento a gran escala del artículo 35.3.b cuando ese extremo no se encuentra acreditado.
La EIPD debía describir sistemáticamente las operaciones y finalidades, examinar necesidad y proporcionalidad, evaluar riesgos y establecer medidas de mitigación y demostración de conformidad conforme al artículo 35.7. Sin embargo, hay un problema previo que ninguna matriz puede resolver: cuando se utilizan datos biométricos con finalidad identificativa, deben analizarse simultáneamente la base jurídica del artículo 6 y una condición habilitante del artículo 9.2.
La obligación de registrar la jornada no demuestra automáticamente la necesidad de utilizar biometría, y la invocación del consentimiento requiere un examen particularmente cuidadoso en la relación laboral. La eventual utilización del artículo 9.2.b exige analizar su presupuesto habilitante y las garantías adecuadas. La EIPD no es una autorización jurídica que pueda suplir esos requisitos.
La AEPD archivó la imputación relativa al artículo 9 atendiendo a las circunstancias expresadas en la propia resolución, entre ellas la sustitución de la biometría, sin declarar por ello la licitud general del sistema. La decisión también vincula las deficiencias de la evaluación con la incapacidad de advertir adecuadamente la falta de una causa que permitiera levantar la prohibición general, lo que demuestra que una EIPD incompleta puede dejar sin identificar problemas de admisibilidad jurídica, además de valorar mal los riesgos.
3. El asesoramiento jurídico externo: una intervención cuyo alcance ignoramos
La Fundación manifestó que decidió externalizar el servicio mediando asesoramiento jurídico externo. Es un dato significativo, pero la resolución no reproduce el encargo, la consulta formulada ni el dictamen correspondiente. No sabemos si se examinó la contratación, la biometría, el juicio de proporcionalidad, las obligaciones del encargado o la propia EIPD. Tampoco sabemos qué recomendaciones recibió la organización o cómo las utilizó.
Por tanto, sería incorrecto atribuir a ese profesional una recomendación favorable a la biometría, una omisión concreta o una responsabilidad profesional derivada del expediente. Ahora bien, la referencia permite extraer una lección más amplia: la intervención de un profesional cualificado no constituye por sí misma una garantía de que todas las dimensiones del tratamiento hayan sido evaluadas.
El valor de cualquier asesoramiento depende de su alcance, de la competencia específica requerida y de la información disponible. Un profesional puede haber ejecutado correctamente un encargo limitado y dejar sin resolver cuestiones que jamás se le encomendaron. La EIPD, por su propia naturaleza, necesita integrar conocimientos jurídicos, tecnológicos, organizativos y sobre las consecuencias para las personas.
También necesita independencia de criterio y objetividad, entendidas de acuerdo con las condiciones de cada función profesional y sin confundirlas con el régimen específico del delegado de protección de datos (DPD). El análisis debe poder cuestionar las premisas iniciales y recomendar alternativas o incluso desistir de un tratamiento, aunque ello contradiga la expectativa empresarial.
No tenemos evidencia de una presión de negocio o de un sesgo de confirmación efectivo en la Fundación. Son hipótesis de riesgo organizativo, no hechos probados. Precisamente por ello la trazabilidad —qué se consultó, qué se respondió, qué advertencias se formularon y qué decidió el RT— resulta tan importante. El asesoramiento jurídico externo no sustituye automáticamente el asesoramiento del DPD previsto en el artículo 35.2 cuando haya sido designado.
4. Certificaciones del proveedor: qué acreditan y qué no
La Fundación declaró haber solicitado certificaciones ISO 27001 e ISO 27701, conformidad ENS de categoría media, una EIPD del proveedor y documentación para la implantación. Explicó además que cotejó las garantías, solicitó presupuesto y formalizó la contratación, incluido el contrato de encargo de 11 de abril de 2023. Esas actuaciones son relevantes para la diligencia debida, pero no demuestran por sí solas la suficiencia de la evaluación.
Una certificación ISO 27001 aporta garantías sobre un sistema de gestión de seguridad de la información dentro de un alcance delimitado. ISO 27701 ofrece garantías sobre la gestión de privacidad según su edición y alcance certificados, y el ENS acredita requisitos de conformidad en los sistemas y servicios comprendidos en su evaluación. No equivalen a una declaración universal de licitud de cada tratamiento realizado por un cliente.
Incluso una tecnología robusta desde el punto de vista de la seguridad puede resultar innecesaria o desproporcionada para una finalidad concreta. Por eso deben contrastarse vigencia, alcance, exclusiones, procesos certificados y relación efectiva con el servicio, sin proyectar certificaciones posteriores sobre decisiones anteriores.
La AEPD precisó que el procedimiento no imputaba a la Fundación una selección del encargado contraria al artículo 28.1. El problema no consistía en acreditar que el proveedor carecía de garantías, sino en comprender por qué tales garantías no sustituían una EIPD contextualizada.
La conclusión es paralela a la del asesoramiento jurídico: una garantía externa tiene valor dentro de su objeto. El responsable necesita comprobar qué acredita, cuáles son sus límites y cómo se integra en su propia decisión. No procede inferir que los certificadores o el asesor externo actuaran incorrectamente.
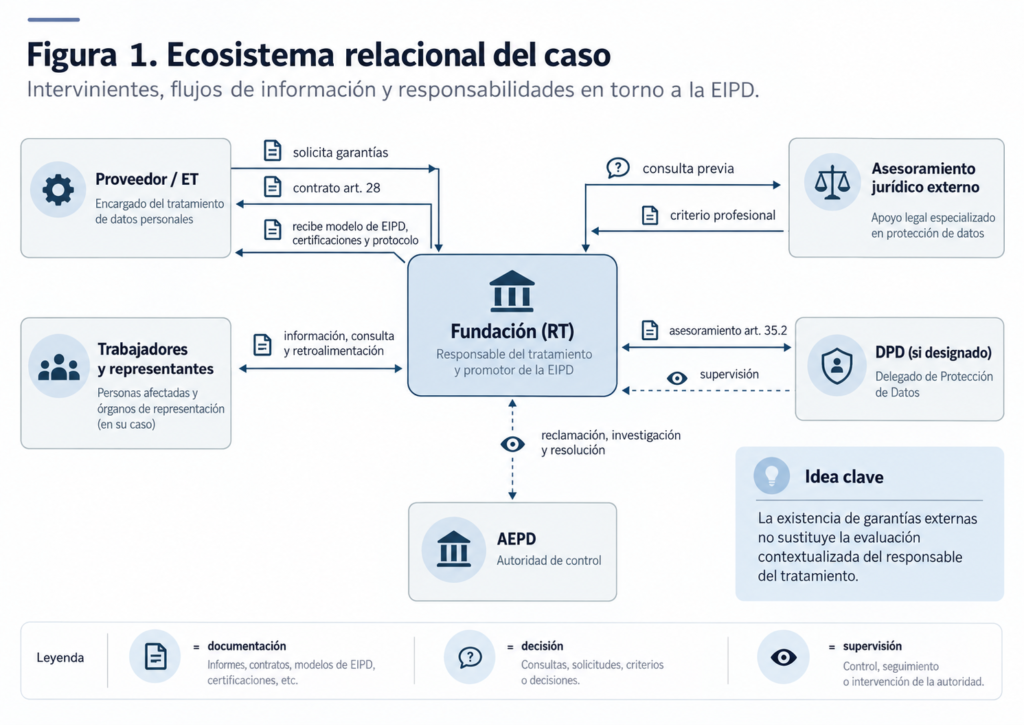
Figura 1. Actores y garantías que intervinieron en el proyecto. La existencia de asesoramiento, certificaciones y documentación técnica no sustituye la responsabilidad del RT de justificar y evaluar el tratamiento.
5. La acumulación de confianza documental
El expediente reúne una secuencia reconocible: asesoramiento externo, certificaciones, evaluación modelo, documentación técnica y contrato de encargo. Vistos individualmente, esos elementos pueden contribuir al gobierno del proyecto, pero existe el riesgo de atribuirles una capacidad demostrativa superior a su alcance real.
Podemos imaginar, solo como hipótesis metodológica, una situación en la que contratación confía en las certificaciones, dirección confía en el asesoramiento jurídico y quienes elaboran la EIPD confían en el modelo técnico-jurídico del proveedor. Si nadie contrasta los resultados conjuntamente, las preguntas pendientes pueden ir pasando de una fase a otra sin quedar resueltas.
No afirmamos que ese mecanismo psicológico ocurriera en la Fundación. Lo que sí muestra el caso es que la documentación disponible no permitió demostrar suficientemente la evaluación. La responsabilidad proactiva demanda transformar documentos y opiniones en una cadena de evidencias verificables: qué se revisó, qué se aceptó, qué limitaciones existían y quién decidió seguir adelante.
6. La EIPD del encargado que terminó convertida en la del responsable
La Fundación aportó una EIPD atribuida al RT, una evaluación genérica del encargado y un protocolo de implantación. La evaluación del proveedor tenía un historial de versiones entre diciembre de 2019 y septiembre de 2022; el protocolo, revisado en octubre de 2022, incluía un modelo elaborado por su departamento jurídico con referencia a la normativa considerada vigente a marzo de 2021.
La EIPD aportada por el RT carecía de fecha y firma. La AEPD constató que reproducía prácticamente de forma literal el modelo del encargado, sustituyendo las referencias genéricas al cliente, e incluso conservaba alusiones a reconocimiento facial cuando el sistema utilizado se basaba en huella dactilar. Las diferencias identificadas se concentraban en alternativas y conclusiones.
Utilizar una plantilla no es, en sí mismo, reprochable: puede ahorrar esfuerzos y aportar una base técnica útil. Lo problemático es emplearla como resultado definitivo sin demostrar su adaptación a las operaciones, personas afectadas, finalidades, funcionalidades, accesos, conservación y alternativas del caso.
El defecto no deriva de la profesión jurídica de quienes redactaron el modelo. Una EIPD necesita conocimiento interdisciplinar y valoración contextualizada, y corresponde al RT comprobar que el documento refleja el tratamiento real. Una revisión antes de aceptar la evaluación habría podido detectar, al menos, la referencia a una tecnología distinta e impulsar el contraste de los riesgos y medidas.
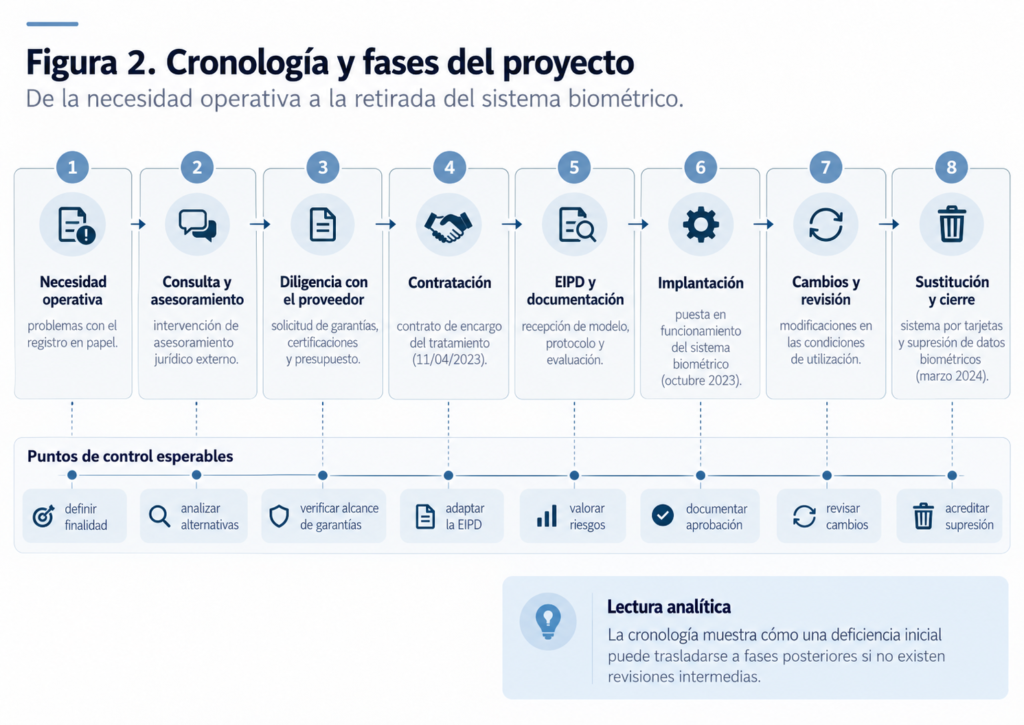
Figura 2. Reconstrucción cronológica de las principales fases del proyecto, desde la documentación preparatoria hasta la implantación y posterior sustitución del sistema biométrico.
7. Necesidad y proporcionalidad: las fórmulas conocidas no bastan
La Fundación defendió que la huella dactilar garantizaba la identidad de quienes fichaban y reducía la posibilidad de suplantaciones. Pero una afirmación de idoneidad no demuestra por sí misma la necesidad del medio ni la proporcionalidad estricta del tratamiento.
La evaluación debía explicar qué nivel de fiabilidad se requería, qué alternativas menos intrusivas podían lograrlo, qué limitaciones presentaban y qué consecuencias recaían sobre los trabajadores. El coste o la facilidad operativa pueden formar parte del análisis, pero no sustituyen sus exigencias jurídicas.
La AEPD consideró insuficiente el juicio presentado. La enseñanza es que una EIPD debe conservar la capacidad de cuestionar una tecnología que la organización ya contempla, en lugar de limitarse a acompañar con argumentos una elección preferida. Esa es una condición elemental de su función preventiva.
8. Los riesgos excluidos y sus efectos sobre el análisis
La evaluación contenía una tabla inicial de 27 riesgos con una indicación de aplicabilidad. Entre los considerados no aplicables, la AEPD destacó la desviación de finalidad, la conservación excesiva, los errores de configuración y la falta de mecanismos de supervisión del encargado. La posterior matriz de mitigación se concentró esencialmente en confidencialidad, integridad y disponibilidad.
La seguridad de la información es imprescindible, pero una EIPD no puede reducirse a ella. Un sistema técnicamente seguro puede permitir usos secundarios indebidos, retener datos innecesariamente o producir consecuencias laborales desfavorables mediante funcionalidades ordinarias. No hace falta una brecha de seguridad para que exista un riesgo para derechos y libertades.
La exclusión de un escenario no solo elimina una fila de una tabla: puede impedir que se valore una consecuencia, que se establezca una medida o que se tenga en cuenta al determinar el riesgo residual. La resolución no reproduce literalmente los 27 riesgos, por lo que es indispensable no presentar escenarios adicionales como si estuvieran acreditadamente ausentes.
| Riesgo destacado en la resolución | Relevancia para la EIPD | Comprobación que habría sido pertinente |
|---|---|---|
| Desviación de finalidad | Posibles usos adicionales de registros e informes | Finalidades autorizadas, perfiles, informes y restricciones |
| Conservación excesiva | Persistencia innecesaria de plantillas, registros o copias | Plazos diferenciados, supresión y trazabilidad |
| Errores de configuración | Parámetros o accesos que alteran el tratamiento | Configuraciones, perfiles y control de cambios |
| Falta de supervisión del ET | Pérdida de visibilidad sobre controles y modificaciones | Seguimiento, información, auditoría y revisión contractual |
Nota metodológica: los cuatro escenarios anteriores aparecen señalados en la resolución. La tercera columna expresa controles analíticos propuestos, no actuaciones que consten realizadas por la Fundación.
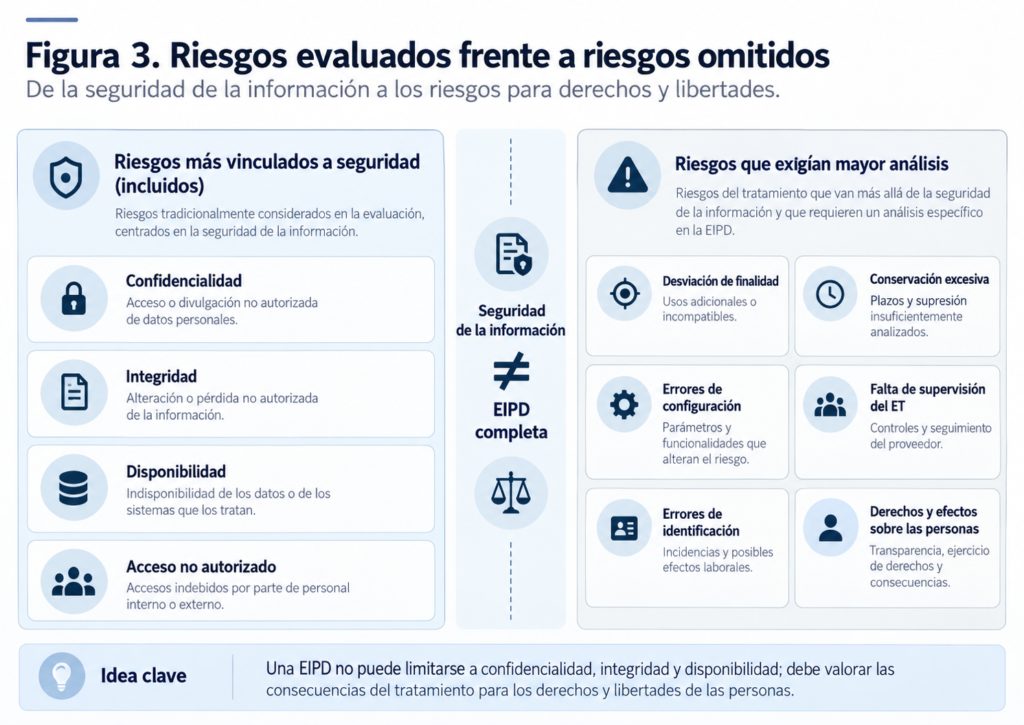
Figura 3. Diferencia entre los riesgos asociados a la seguridad de la información y aquellos que afectan a los derechos y libertades de las personas. La evaluación debe contemplar ambas dimensiones.
9. Una puntuación no sustituye la explicación del riesgo
La AEPD cuestionó la ausencia de justificación suficiente de probabilidades e impactos y la presencia de medidas genéricas, como controles de acceso o seguridad relacionada con recursos humanos. Una matriz puede estar completa formalmente y, sin embargo, no revelar cómo se alcanzaron sus valores.
Por ejemplo, calificar como limitado el impacto de un acceso indebido exige considerar qué información podría conocerse, quién accede, cuántas personas resultarían afectadas y qué consecuencias podrían producirse. Asimismo, un «control de accesos» debería concretarse en perfiles, autorizaciones, revisiones, registros de actividad y pruebas de funcionamiento.
No se trata de exigir una precisión matemática imposible, sino un juicio motivado. Una medida enunciada no equivale a una medida implementada, y una medida implementada tampoco acredita automáticamente su eficacia. Esa diferencia afecta directamente a la calidad del riesgo residual y al requisito del artículo 35.7.d de prever medidas y garantías para afrontar riesgos y demostrar conformidad.
10. Escuchar a quienes iban a utilizar el sistema
La Fundación manifestó haber consultado a los representantes legales de los trabajadores. La resolución no permite reconstruir con detalle qué información recibieron, qué alternativas se trataron o qué observaciones formularon, de modo que no cabe afirmar que la interlocución no existiera ni valorar suficientemente sus efectos.
El artículo 35.9 contempla, cuando proceda, recabar la opinión de los interesados o sus representantes, lo cual no equivale automáticamente a cualquier consulta laboral. La participación puede revelar errores de identificación, problemas de accesibilidad, inquietudes sobre conservación o usos posteriores de registros y consecuencias que quienes seleccionan el producto no habían previsto.
La utilidad de escuchar no consiste únicamente en poder afirmar que hubo una reunión. Consiste en comprender qué preocupaciones se plantearon, cómo se analizaron y qué cambios produjo esa retroalimentación sobre la evaluación o las medidas.
11. El riesgo residual y el problema de aquello que nunca se valoró
La EIPD presentada concluyó que el resultado era aceptable por no identificar riesgos residuales altos. La AEPD rechazó que tal conclusión estuviera suficientemente fundamentada dadas las deficiencias de necesidad, proporcionalidad, identificación de escenarios, valoraciones y medidas.
Si la descripción del tratamiento es incompleta, determinados efectos quedan fuera; si se descartan escenarios sin fundamento, disminuye artificialmente el universo analizado; si las medidas se enuncian sin verificar su eficacia, la cifra residual puede transmitir una tranquilidad que no corresponde a la realidad.
Aceptar un riesgo no equivale a aprobar jurídicamente un tratamiento, y una EIPD no proporciona la base jurídica ni la condición del artículo 9 que pudiera faltar. Debe poder conducir a modificar, limitar o descartar una opción y, cuando corresponda, a examinar la consulta previa del artículo 36.
12. Trazabilidad documental: quién revisó y aprobó realmente la evaluación
La EIPD atribuida al RT carecía de fecha y firma, circunstancia que dificultaba demostrar cuándo había sido elaborada y aprobada respecto de la implantación. El problema no debe reducirse al incumplimiento de una formalidad universal —que el RGPD no establece—, sino a la capacidad de reconstruir el expediente de decisión.
¿Quién examinó las diferencias respecto del modelo del proveedor? ¿Quién justificó la exclusión de riesgos? ¿Qué recomendaciones externas se recibieron? ¿Se recabó asesoramiento del DPD, si estaba designado? ¿Quién autorizó finalmente poner el sistema en funcionamiento?
La responsabilidad proactiva de los artículos 5.2 y 24 exige conservar evidencias suficientes del cumplimiento. Un control de versiones, la identificación de elaboradores y revisores, las observaciones recibidas y la decisión documentada son instrumentos para demostrar cómo se llegó al resultado, no un fin burocrático en sí mismos.
13. Cambios y retirada: la evaluación acompaña al tratamiento
El sistema biométrico se utilizó desde octubre de 2023 y posteriormente se modificaron sus condiciones. En marzo de 2024 fue sustituido por tarjetas, aportándose documentación relacionada con la supresión de los datos biométricos.
Que finalmente se utilizara otro medio no demuestra automáticamente que desde un principio hubiera sido igualmente eficaz en todas las circunstancias, pero sí plantea una cuestión pertinente para el análisis retrospectivo de alternativas. También evidencia la importancia de gestionar cambios de tecnología, categorías de datos, configuraciones y condiciones de utilización.
El artículo 35.11 contempla revisar la evaluación cuando sea necesario, especialmente si cambia el riesgo. La retirada exige igualmente examinar plantillas, copias, registros legítimamente conservados y pruebas de supresión. La EIPD no es un documento que deba quedar inmóvil después de autorizar el proyecto.
14. Ingeniería inversa: dónde debieron funcionar los puntos de control
El valor del análisis forense aparece cuando podemos regresar a las primeras decisiones y señalar los momentos en los que una revisión habría permitido identificar problemas. Antes de seleccionar la tecnología, el RT debía delimitar la necesidad y comparar alternativas. Al solicitar asesoramiento, tenía que quedar claro su alcance; al contratar, debía examinar la pertinencia real de las garantías del proveedor.
Al recibir el modelo de EIPD, una revisión interdisciplinar habría debido contrastarlo con las funcionalidades implantadas, las categorías de datos, los interesados y los riesgos del contexto laboral. En la valoración, las exclusiones tenían que justificarse y las medidas concretarse. Antes de la aprobación, debía existir una conclusión trazable, capaz de recomendar cambios o el abandono de la solución.
Esta reconstrucción no pretende reproducir procedimientos internos desconocidos. Identifica controles que habrían podido impedir que las deficiencias de una fase se trasladaran sin detectar a la siguiente. Lo decisivo no es cuántas veces se firma un documento, sino si cada paso permite cuestionar y verificar las premisas del siguiente.
| Fase | Posible insuficiencia | Punto de control propuesto |
|---|---|---|
| Necesidad | Confusión entre finalidad y medio | Validación del problema, criterios y alternativas |
| Asesoramiento | Alcance no reconstruible | Encargo delimitado y conclusiones documentadas |
| Selección del ET | Confianza excesiva en certificados | Alcance, vigencia, limitaciones y diligencia debida |
| EIPD | Modelo insuficientemente contextualizado | Contraste de tecnología, operaciones y contexto |
| Riesgos | Exclusiones sin motivación suficiente | Revisión de escenarios, impactos y medidas |
| Decisión | Aprobación no trazable | Revisión interdisciplinar y autorización fundada |
| Cambios | Riesgo de no actualizar la evaluación | Control de cambios y cierre documental |
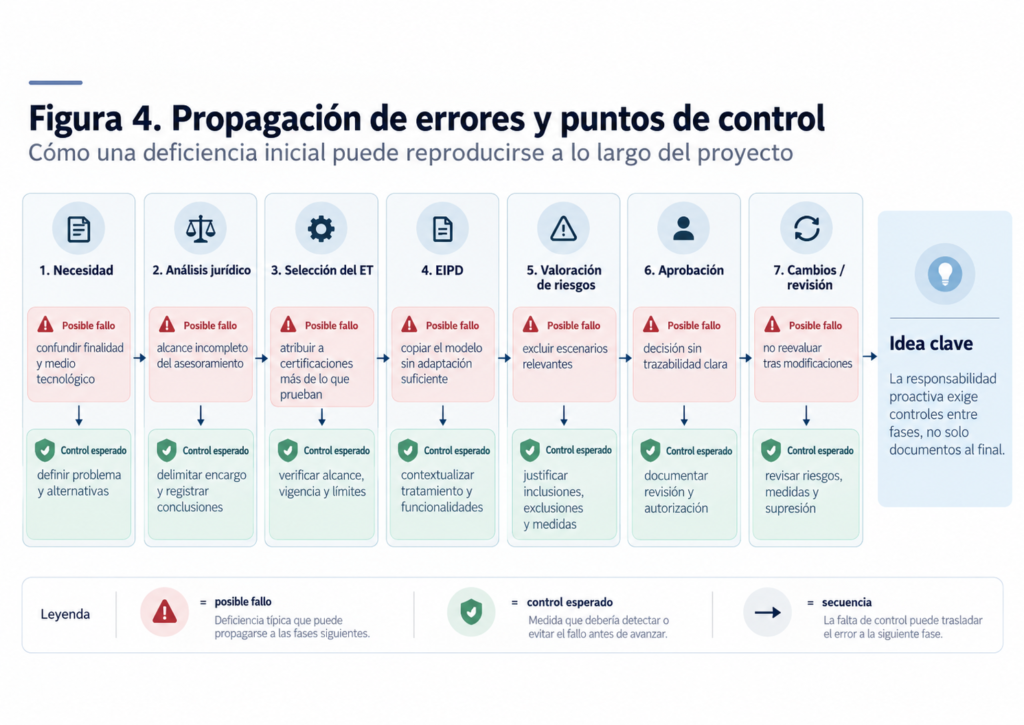
Figura 4. Propagación de insuficiencias entre las fases del tratamiento y puntos de control propuestos para detectar errores antes de adoptar o mantener una decisión.
15. De disponer de garantías a demostrar su suficiencia
El artículo 5.2 RGPD exige al responsable cumplir los principios y poder demostrarlo. De aquí deriva una consecuencia práctica: no basta con señalar que se contrató a un especialista o que se recibieron certificados. Es necesario conocer qué examinaron, qué acreditan, qué límites tienen y cómo se integraron en la decisión.
La misma idea se proyecta sobre los controles técnicos: declararlos no equivale a probar su implantación ni su eficacia. Y disponer de una EIPD extensa no demuestra necesariamente que el RT haya cuestionado sus premisas o considerado suficientemente los derechos de las personas.
La transición conceptual desde Privacy by Design hacia Privacy by Design Assurance, asociada al desarrollo de la futura ISO/IEC 31700-3, ayuda a expresar esta necesidad de pasar de la incorporación de garantías a su demostrabilidad. La referencia es accesoria y no atribuye requisitos definitivos a una norma aún en desarrollo; el eje jurídico continúa siendo el artículo 35 en su relación con los artículos 5.2 y 24.
ISO 31700-1:2023 aporta criterios complementarios sobre requisitos, evaluación, diseño, controles y pruebas, pero su ámbito específico es el de bienes y servicios de consumo; aquí se emplea solo como lente metodológica adaptada, no como norma obligatoria para el tratamiento laboral.
Conclusiones. La verdadera función de una EIPD
Después de recorrer el expediente, la enseñanza principal no se encuentra exclusivamente en la biometría ni en la declaración de infracción del artículo 35. Está en la forma en que se construyen las decisiones y en el valor que atribuimos a las garantías que las acompañan.
La Fundación manifestó haber identificado una necesidad real, recurrido a asesoramiento jurídico externo, solicitado certificaciones, formalizado un contrato y dispuesto de una evaluación de impacto. Pero la documentación presentada no permitió acreditar suficientemente un análisis contextualizado de las operaciones, las alternativas, los riesgos relevantes y la eficacia de las medidas.
No podemos atribuir al asesor externo las deficiencias de la EIPD, porque desconocemos su encargo y sus conclusiones. Tampoco cabe deducir que las certificaciones fueran incorrectas o que sus organismos evaluadores hubieran actuado deficientemente. La lección es otra: el responsable debe poder explicar por qué la confianza en esas aportaciones era razonable, qué cubrían realmente y qué verificaciones propias realizó.
Una matriz no demuestra por sí sola que se hayan entendido los riesgos para las personas, y una conclusión residual favorable no acredita que el tratamiento sea necesario o jurídicamente admisible. La EIPD debe conectar necesidades, conocimiento experto, garantías, participación, medidas y decisiones en un proceso capaz de cuestionar la propia solución elegida.
Quizá la pregunta más útil cuando revisamos una EIPD no sea cuántas páginas tiene o qué certificaciones aporta el proveedor. Es si, después de leerla y contrastar sus evidencias, podemos comprender suficientemente qué se pretende hacer, por qué se eligió ese medio, qué consecuencias puede tener y qué razones justifican seguir adelante.
Una buena EIPD no es la que consigue justificar la solución elegida, sino la que permite decidir, con conocimiento y evidencias, si esa solución debería haberse elegido.
Nota metodológica y fuentes
Esta investigación se basa en un expediente público y distingue hechos recogidos en la resolución, manifestaciones del RT, vacíos de evidencia e hipótesis de ingeniería inversa. No atribuye actuaciones desconocidas a asesores jurídicos, certificadores o al encargado anonimizado. Las tablas de controles expresan propuestas metodológicas, no pruebas de acciones realizadas.
AEPD. Resolución PS/00372/2025. https://www.aepd.es/documento/ps-00372-2025.pdf
AEPD. Gestión del riesgo y evaluación de impacto en tratamientos de datos personales (2021). https://www.aepd.es/guias/gestion-riesgo-y-evaluacion-impacto-en-tratamientos-datos-personales.pdf
Reglamento (UE) 2016/679, especialmente artículos 5, 6, 9, 24, 25, 28, 35, 36 y 38–39.
Grupo de Trabajo del Artículo 29. Directrices WP248 rev.01 sobre evaluación de impacto, respaldadas por el CEPD.
ISO 31700-1:2023. Consumer protection — Privacy by design for consumer goods and services — Part 1: High-level requirements (referencia metodológica complementaria).
Autor y responsable editorial: Leocadio Marrero Trujillo.
El enfoque, la arquitectura, los criterios de análisis y las conclusiones de este artículo han sido definidos y validados por el autor. Durante su elaboración se han utilizado herramientas de inteligencia artificial generativa como apoyo para la estructuración, reformulación, edición y creación de determinados elementos gráficos.El contenido ha sido sometido a revisión humana sustantiva, comprobación de fuentes y validación jurídica y técnica. El autor ha aprobado la versión definitiva y asume íntegramente la responsabilidad editorial sobre su contenido