
 Matricúlate
El valor económico de los datos: creación, deterioro y gobernanza desde la protección de datos
Lo que la contabilidad reconoce, lo que permanece fuera del balance y cómo una gobernanza adecuada puede contribuir a preservar el valor económico de la información
Introducción. Una conversación necesaria entre privacidad, contabilidad y valor empresarial
En octubre de 2026, tres autoridades europeas de protección de datos —la CNPD luxemburguesa, la CNIL francesa y la ICO británica— difundieron un estudio conjunto especialmente sugerente para quienes trabajamos en gobernanza, riesgo, cumplimiento, auditoría y protección de datos: De la protection des données à la création de valeur en finance: évaluation des données, comptabilité, fusions-acquisitions et gouvernance [De la protección de los datos a la creación de valor en las finanzas: valoración de los datos, contabilidad, fusiones y adquisiciones y gobernanza].
Su interés no reside únicamente en llevar la protección de datos al terreno económico y financiero, sino en mostrar algo que muchas organizaciones todavía no han terminado de integrar: los datos pueden generar valor económico, pero ese valor no siempre aparece reconocido en los estados financieros; y, a la vez, cuando se deterioran la calidad, la trazabilidad, la seguridad o las condiciones jurídicas de utilización de esos datos, esa pérdida de valor puede terminar teniendo consecuencias económicas e incluso contables.
Ahora bien, conviene partir de una precisión básica. El estudio de las tres autoridades tiene carácter exploratorio. No constituye una prescripción jurídica, ni una guía vinculante, ni una recomendación regulatoria obligatoria. Su utilidad está en otra parte: ayuda a abrir una conversación interdisciplinar sobre la relación entre datos, valor, contabilidad, operaciones societarias y gobernanza.
Ese punto de partida es importante, porque evita dos errores frecuentes. El primero consiste en afirmar, de forma simplista, que “los datos son activos contables”. El segundo, en el extremo contrario, consiste en reducir la protección de datos a un puro centro de coste, desconectado de cualquier lógica de creación o preservación de valor.
La cuestión, en realidad, es bastante más fina y bastante más interesante.
Una empresa puede disponer de una base de clientes, de modelos analíticos o de información histórica que contribuyen decisivamente a generar beneficios, mejorar decisiones o sostener ventajas competitivas. Sin embargo, parte relevante de ese valor puede no aparecer individualizada como inmovilizado intangible en su balance. Y, al mismo tiempo, cuando determinados activos sí han sido reconocidos contablemente —por ejemplo, en el contexto de una combinación de negocios—, la degradación de las condiciones que permitían obtener beneficios mediante esos datos puede llevar a revisar flujos futuros y, cuando proceda, a reconocer pérdidas por deterioro.
Desde esta perspectiva, la protección de datos deja de ser solo una cuestión jurídica o reputacional. Sin dejar de ser, ante todo, una disciplina orientada a garantizar derechos y libertades, también puede contribuir a preservar condiciones de calidad, trazabilidad, legitimidad y seguridad de las que depende una parte del valor económico de la información.
1. Los datos generan valor por su utilidad, no por su mera acumulación
Hablar del valor económico de los datos exige empezar por una distinción esencial: los datos no valen por existir, sino por su utilidad en un contexto determinado.
Una entidad financiera puede utilizar datos, incluidos datos personales, para mejorar su evaluación del riesgo. Una empresa de distribución puede apoyarse en información comercial para ajustar sus previsiones de demanda. Una aseguradora puede analizar series históricas para identificar patrones de siniestralidad. Una plataforma digital puede personalizar servicios, detectar fricciones o mejorar sus procesos internos.
En todos esos casos, el valor económico no está en el mero volumen de información acumulada, sino en la capacidad de esa información para contribuir a decisiones, procesos o servicios que generen beneficios o reduzcan costes e incertidumbres.
Esta observación es importante porque desmonta una intuición bastante extendida: la idea de que cuantos más datos tiene una organización, más valor posee automáticamente. No siempre es así. Una base de millones de registros puede resultar menos útil que otra mucho más reducida si presenta problemas de exactitud, duplicidades, falta de integridad, escasa trazabilidad o limitaciones jurídicas relevantes para su utilización.
La OCDE, en su nota Measuring the Economic Value of Data (2021), insiste precisamente en que los datos tienen una naturaleza económica singular. No se “desgastan” físicamente por el uso como ocurre con ciertos activos materiales, pero sí pueden perder utilidad por obsolescencia, por cambios en su contexto o por alteración de las condiciones que justificaban su explotación.
Una posición reciente de un vehículo puede ser extraordinariamente valiosa para tomar una decisión operativa inmediata. Esa misma posición, tiempo después, puede carecer de utilidad para la gestión en tiempo real y conservar, sin embargo, interés histórico o analítico. Un domicilio que hoy ya no sirve para una entrega puede seguir siendo correcto como dato histórico de una relación contractual pasada. Por tanto, la antigüedad de un dato no equivale automáticamente a su inutilidad.
Lo decisivo es su adecuación a la finalidad.
Y aquí aparece una primera idea clave para nuestro artículo: la pérdida de calidad de los datos y la pérdida de valor económico son fenómenos relacionados, pero no idénticos. Un dato puede seguir siendo exacto para una finalidad histórica y dejar de ser útil para una finalidad operativa actual. Del mismo modo, un conjunto de datos puede presentar defectos de calidad sin que ello se traduzca, de forma automática, en una pérdida económicamente cuantificable. Pero, en otros casos, esa degradación sí puede afectar claramente a los procesos mediante los que la organización genera valor.
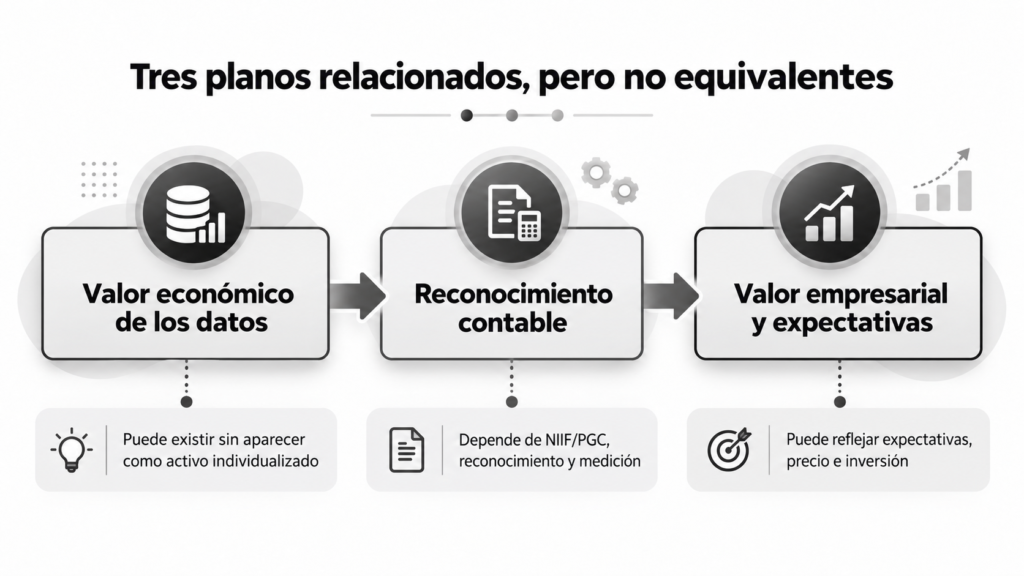
Figura 1 · Tres planos del valor: económico, contable y empresarial
2. El valor económico invisible: cuando el dato no aparece como activo en el balance
La segunda gran cuestión es contable. Y aquí conviene ser especialmente precisos.
En el marco de las NIIF, la IAS 38 establece los criterios de reconocimiento de los activos intangibles. Un activo intangible exige, en términos generales, identificabilidad, control sobre el recurso, expectativa de beneficios económicos futuros y la posibilidad de medirlo fiablemente conforme a las reglas aplicables.
Sin embargo, la propia norma excluye expresamente del reconocimiento como activo intangible determinadas partidas generadas internamente, entre ellas las listas de clientes y elementos similares. Esa exclusión no significa que dichas listas carezcan de valor económico. Lo que significa es que ese valor no puede reconocerse contablemente como inmovilizado intangible separado por el mero hecho de que la organización lo estime relevante.
En España, el Plan General de Contabilidad, aprobado por el Real Decreto 1514/2007, va en la misma línea: la norma de registro y valoración 5.ª dispone que, en ningún caso, se reconocerán como inmovilizado intangible las listas de clientes u otras partidas similares generadas internamente.
Esta regla es fundamental para nuestra tesis, porque permite formular con claridad una idea que vale mucho para GRCx3: una organización puede crear o sostener valor económico mediante sus datos sin que ese valor aparezca individualizado como activo intangible en el balance de situación.
Ahora bien, el panorama cambia cuando entramos en el terreno de las combinaciones de negocios. En el contexto de IFRS 3, determinados activos intangibles identificables adquiridos pueden reconocerse, si cumplen los criterios aplicables, a valor razonable en la fecha de adquisición. Ahí es donde pueden emerger contablemente relaciones con clientes, tecnologías, activos analíticos u otros recursos cuya existencia económica ya estaba operando antes, pero que no figuraban de igual modo en los estados financieros de la entidad adquirida o adquirente.
Esto nos conduce a una asimetría muy importante: dos empresas pueden disponer de recursos informacionales comparables en términos económicos, pero reflejarlos de manera muy distinta en sus cuentas en función de cómo se hayan originado o adquirido y de qué criterios contables resulten aplicables.
Por eso no debemos confundir tres planos:
- valor económico del dato;
- reconocimiento contable del activo;
- valor empresarial o valor de mercado.
La empresa puede generar valor con recursos que no aparecen como activo separado. El mercado puede valorar una compañía atendiendo a expectativas futuras que exceden ampliamente lo que el balance muestra. Y, a la vez, la contabilidad puede reconocer determinados activos solo en condiciones muy específicas.
Aquí hay otra precisión relevante. En IAS 38, la noción de control no equivale a una idea patrimonial simplista de “propiedad del dato”. Cuando hablamos de datos, incluidos datos personales, la empresa puede tener capacidad legítima de utilización y de obtención de beneficios futuros, pero esa capacidad está jurídicamente condicionada por la finalidad del tratamiento, la base jurídica, las restricciones de uso, los derechos de las personas y otras obligaciones aplicables. Esto resulta especialmente interesante porque conecta directamente el análisis contable con el análisis jurídico.
3. De la pérdida de calidad a la pérdida de utilidad económica
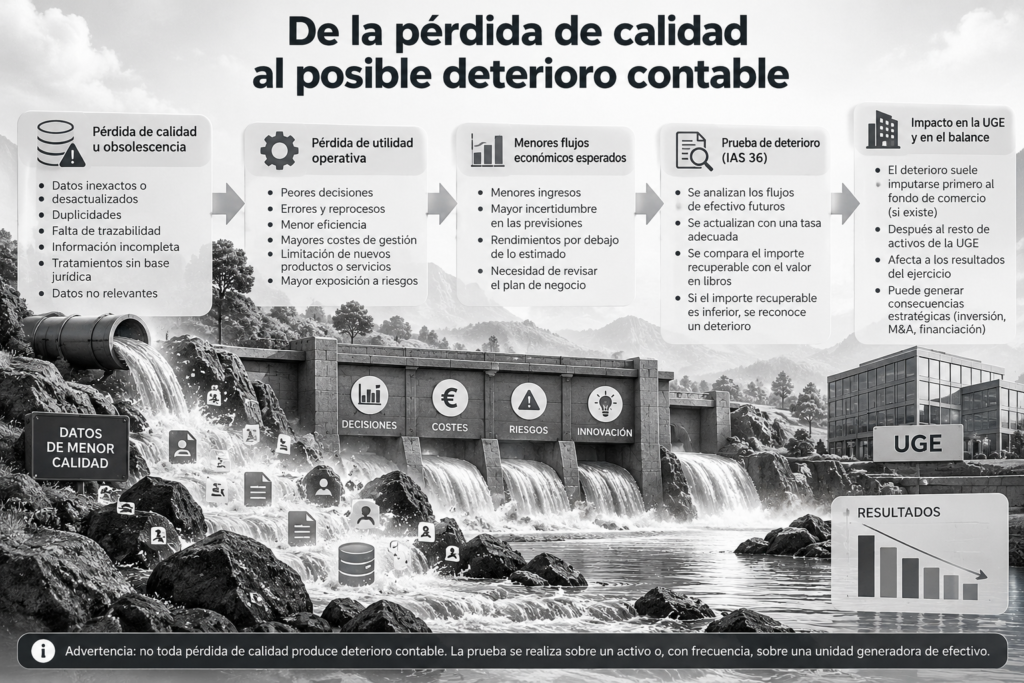
La calidad de los datos no es una cuestión meramente técnica o formal. Puede convertirse, en determinadas circunstancias, en una cuestión económica.
Imaginemos una empresa con 250.000 relaciones comerciales distribuidas en varios sistemas. Una parte de los registros contiene información desactualizada; otra parte presenta duplicidades; y ciertos datos no permiten reconstruir con claridad su procedencia o las condiciones bajo las que fueron recopilados. El resultado puede ser un incremento de comunicaciones fallidas, errores administrativos, tareas manuales de corrección, fricciones en el servicio y dificultades para reutilizar la información en nuevos proyectos.
Si una organización detecta, por ejemplo, 20.000 comunicaciones innecesarias al año y 1.000 horas adicionales dedicadas a corregir incidencias, ya tiene un primer conjunto de costes observables asociados a deficiencias de calidad. No estamos diciendo con ello que exista automáticamente una pérdida contable ni una depreciación financiera del mismo importe. Lo que estamos identificando es algo más básico, pero muy útil: la mala calidad de la información puede producir costes operativos directos y pérdidas de eficiencia.
En contextos más complejos, las consecuencias pueden ser mayores. En el ámbito financiero, usar información incompleta, inexacta o no suficientemente oportuna puede afectar a la evaluación del riesgo, a la asignación de recursos o a la detección de exposiciones. En ese sentido, el marco BCBS 239, publicado por el Comité de Supervisión Bancaria de Basilea en 2013, y su boletín de implementación de enero de 2026, son especialmente ilustrativos: muestran que la agregación y la comunicación de datos de riesgo de forma exacta, completa y oportuna no es un refinamiento accesorio, sino una condición para gestionar adecuadamente el riesgo financiero.
Conviene hacer aquí una distinción importante. Los principios BCBS 239 no son normas de protección de datos personales. Pero sí aportan una evidencia institucional muy útil para nuestra argumentación: la calidad de la información puede influir directamente en la resiliencia, la eficiencia y la exposición económica de una organización.
Y eso nos interesa mucho, porque nos permite tender un puente entre gobernanza informacional y preservación de valor económico.
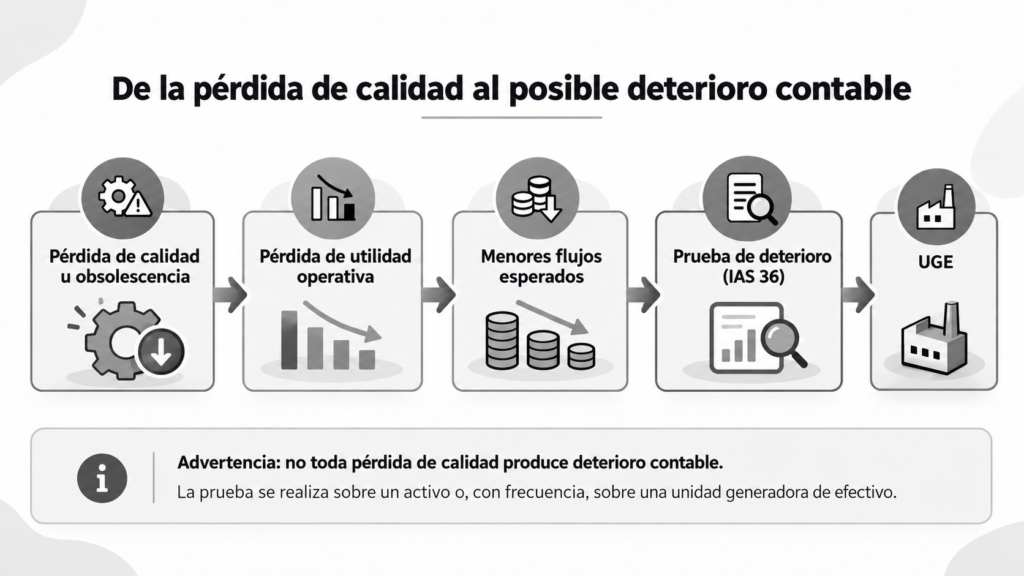
Figura 2 · De la pérdida de calidad al posible deterioro contable
4. Pérdida económica y deterioro contable: no son lo mismo
Este es, seguramente, el núcleo técnico más delicado del artículo, y precisamente por eso conviene formularlo con la máxima claridad.
Que un conjunto de datos pierda calidad o utilidad no significa, sin más, que exista un deterioro contable. El deterioro es un concepto técnico, regulado por normas específicas. En el marco de las NIIF, la IAS 36 establece que un activo no debe figurar en libros por encima de su importe recuperable, definido como el mayor entre:
- el valor razonable menos los costes de disposición, y
- el valor en uso.
Además, cuando un activo no genera entradas de efectivo suficientemente independientes, la prueba se realiza sobre la unidad generadora de efectivo (UGE) correspondiente.
Esta precisión es esencial en nuestro tema, porque los datos rara vez operan de forma aislada. Su utilidad suele depender de procesos, tecnología, equipos, relaciones contractuales y capacidades organizativas. Por eso, cuando un problema de calidad o de licitud afecta a las expectativas de beneficios futuros, la consecuencia contable no tiene por qué recaer directamente sobre una base de datos individualizada. Con frecuencia, la prueba tendrá que hacerse a nivel de una UGE.
El ejemplo del estudio CNPD–CNIL–ICO
El anexo B del estudio conjunto ofrece un supuesto muy valioso. Una sociedad adquiere otra por 20 millones de euros. Dentro del ejercicio de asignación del precio de adquisición se identifican, entre otros elementos, una base de datos de clientes valorada en 3 millones, unas relaciones con clientes de 2 millones y unos activos tecnológicos de 1,5 millones. Tras considerar los pasivos asumidos, el supuesto concluye con activos netos identificables de 4 millones y un fondo de comercio de 16 millones.
Posteriormente, la sociedad adquirente descubre que una parte importante de los datos personales había sido recopilada incumpliendo el RGPD. Ello afecta a las posibilidades de utilización de esos datos y obliga a revisar las proyecciones de flujos futuros. Aplicando un modelo de flujos de caja descontados con las hipótesis del anexo, el ejercicio estima un importe recuperable de 17.806.800,86 euros.
La diferencia frente al importe en libros utilizado para la prueba, de 20 millones, arroja una pérdida por deterioro de 2.193.199,14 euros.
Aquí debemos ser muy prudentes en la interpretación.
Primero, no debemos afirmar sin más que existe “una pérdida de 2,19 millones en la base de datos de clientes”. Eso sería incorrecto. La prueba se está realizando sobre el conjunto de activos o la UGE objeto del análisis, y no necesariamente sobre el activo “base de datos” aisladamente considerado.
Segundo, si la UGE incluye fondo de comercio, la IAS 36 establece que la pérdida por deterioro se asigna primero al fondo de comercio y solo después, en su caso, al resto de activos de la unidad, a prorrata y dentro de los límites legales aplicables.
Tercero, lo que el supuesto demuestra no es que toda infracción del RGPD produzca automáticamente una pérdida contable, sino algo más matizado y más relevante: la sostenibilidad jurídica de la utilización de los datos puede formar parte de las hipótesis económicas que sustentan la valoración de un negocio. Cuando esas hipótesis cambian, los flujos esperados pueden revisarse y, si concurren los requisitos correspondientes, aparecer un deterioro contable.
Además, no debemos olvidar la diferencia entre marcos normativos. Bajo NIIF, el fondo de comercio no se amortiza sistemáticamente y se somete a pruebas de deterioro. En el PGC español, en cambio, el fondo de comercio se amortiza durante su vida útil, presumiéndose, salvo prueba en contrario, un período de diez años, y además se somete a análisis de deterioro cuando proceda. Esta diferencia confirma que no cabe trasladar automáticamente al PGC un supuesto construido bajo NIIF.
5. Cómo la protección de datos puede contribuir a preservar valor
Llegados a este punto, la tesis central del artículo se perfila con claridad: la protección de datos no es una norma de valoración financiera, pero sí puede contribuir a preservar condiciones de las que depende una parte del valor económico de la información.
No se trata de forzar una rentabilidad donde no la hay. Se trata de observar que varios principios y obligaciones del RGPD operan, también, como mecanismos de disciplina informacional y organizativa.
El principio de exactitud del artículo 5.1.d exige que los datos personales sean exactos y, cuando sea necesario, estén actualizados, adoptando medidas razonables para rectificar o suprimir sin dilación los datos inexactos. Desde el punto de vista operativo, esto puede contribuir a reducir errores y costes de corrección.
El principio de minimización del artículo 5.1.c obliga a tratar únicamente los datos adecuados, pertinentes y limitados a lo necesario. Esto puede ayudar a evitar acumulación innecesaria, costes de gestión desproporcionados y exposiciones superfluas.
La limitación del plazo de conservación del artículo 5.1.e introduce una lógica de revisión del ciclo de vida de la información. No se trata de borrar por borrar, ni de eliminar recursos potencialmente valiosos sin criterio, sino de evitar la conservación indefinida de información que ya no resulte necesaria para finalidades legítimas.
La integridad y confidencialidad del artículo 5.1.f, junto con el artículo 32, conectan la protección de datos con la seguridad, la continuidad y la preservación de condiciones de utilización confiables.
Y, probablemente, el punto de mayor interés para este artículo está en el artículo 25, relativo a la protección de datos desde el diseño y por defecto. Integrar desde el principio el análisis de finalidades, bases jurídicas, minimización, plazos de conservación, calidad y riesgos puede evitar que una organización invierta recursos en proyectos construidos sobre hipótesis de tratamiento jurídicamente inviables o insuficientemente contrastadas.
A ello debe añadirse el artículo 24, sobre responsabilidad proactiva. Desde una perspectiva de GRC, este precepto es especialmente valioso porque permite documentar decisiones, riesgos, medidas y criterios de gobernanza. Esa trazabilidad no solo es importante para cumplir, sino también para la auditoría interna, la diligencia debida y la revisión de proyectos complejos.
La clave está en formular bien la conclusión: los programas de protección de datos pueden contribuir a preservar valor económico al mantener condiciones de calidad, legitimidad, trazabilidad y seguridad de la información; pero ello no equivale a afirmar que generen automáticamente un retorno financiero ni, mucho menos, que el cumplimiento sea en sí mismo un activo contable reconocible.
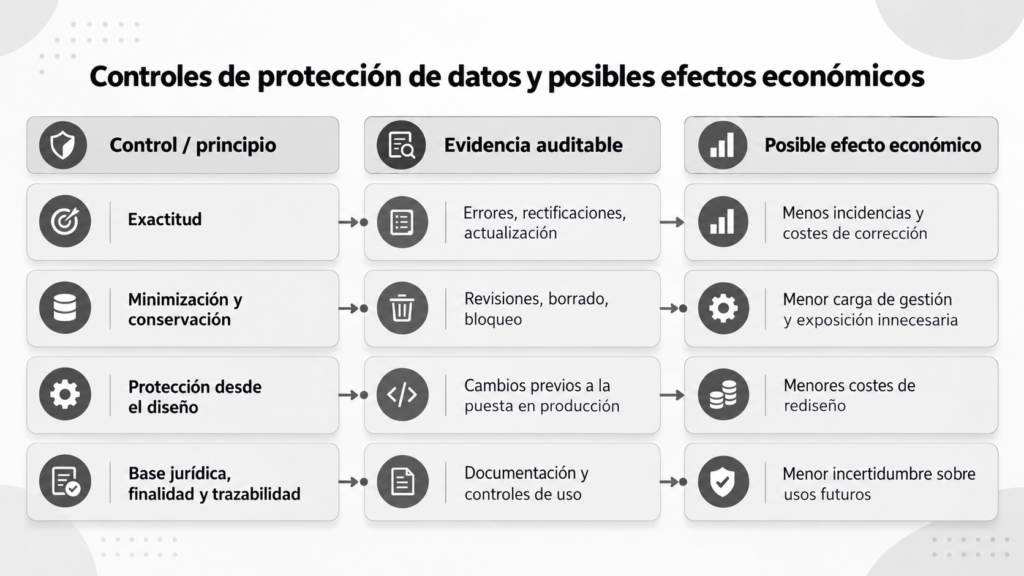
Figura 3 · Controles de protección de datos y posibles efectos económicos
6. Qué puede medirse: de los principios a los indicadores auditables
Si esta relación entre protección de datos y preservación de valor quiere ser útil en GRCx3, no basta con enunciarla. Hay que traducirla en controles e indicadores auditables.
Algunos ejemplos especialmente útiles podrían ser los siguientes:
- porcentaje de registros con finalidad, base jurídica y plazo de conservación documentados;
- número de tratamientos bloqueados, rediseñados o descartados por restricciones jurídicas detectadas antes de su puesta en marcha;
- incidencias de calidad de datos detectadas en auditorías internas, diligencias debidas o revisiones previas a proyectos de inteligencia artificial;
- volumen y coste de rectificaciones, correcciones manuales o incidencias derivadas de información inexacta;
- costes de rediseño evitados cuando se incorporan análisis de privacidad y gobernanza desde fases tempranas del proyecto;
- dificultades o riesgos identificados en procesos de due diligence, relacionados con trazabilidad, calidad o sostenibilidad jurídica del uso de los datos.
Estos indicadores no deben confundirse con medidas directas del valor empresarial. Su utilidad está en mostrar cómo determinados controles pueden afectar a procesos y costes relevantes.
La disciplina aquí es importante. Una mejora observada tras implantar un control no demuestra por sí sola que dicho control sea la causa exclusiva del resultado. Pero sí permite construir, con prudencia, una relación argumentada entre medidas de gobernanza y efectos operativos o económicos observables.
7. Datos, inversión, due diligence y sostenibilidad del modelo de negocio
La dimensión económica de la protección de datos se vuelve especialmente visible en las operaciones societarias y en las decisiones de inversión.
En una adquisición, no basta con revisar la documentación de cumplimiento. La diligencia debida debería distinguir, al menos, entre tres planos:
- cumplimiento documental: políticas, registros, contratos, evaluaciones y procedimientos;
- realidad operativa: calidad efectiva de los datos, trazabilidad, restricciones de uso, capacidad de ejercicio de derechos y gobernanza real;
- sostenibilidad económica: dependencia del modelo de negocio respecto de tratamientos que podrían resultar inviables, costosos o limitados.
Esta distinción es especialmente útil cuando el valor del negocio descansa en bases de clientes, plataformas digitales, capacidades analíticas o proyectos de inteligencia artificial.
Una empresa puede tener un cumplimiento documental aparentemente correcto y, aun así, sostener su modelo económico sobre prácticas de tratamiento cuya continuidad resulte incierta o costosa. Inversamente, una organización con buena disciplina de calidad, minimización, trazabilidad y diseño puede ofrecer un marco más sólido para sostener expectativas económicas razonables.
Ese es, precisamente, uno de los mensajes más valiosos del estudio conjunto: la protección de datos no debe quedar separada de la diligencia debida, de la valoración empresarial ni de la gobernanza de las decisiones estratégicas.
Conclusión. Proteger derechos y preservar condiciones de valor
El gran mérito del enfoque que hemos trabajado no está en convertir la privacidad en una promesa de rentabilidad, sino en mostrar con claridad algo más útil y más riguroso.
Una organización puede generar valor económico mediante datos que no figuran individualizados como activos en su balance. Ese valor puede reducirse cuando se deterioran la calidad, la trazabilidad, la seguridad o las condiciones jurídicas y operativas que permiten utilizar los datos conforme a su finalidad. Y, cuando existen activos reconocidos cuya recuperabilidad depende de esos beneficios, la pérdida de esas condiciones puede llegar a tener consecuencias contables.
La protección de datos no elimina todos los riesgos, ni garantiza automáticamente la rentabilidad de un proyecto, ni convierte el cumplimiento en un activo intangible. Pero sí puede contribuir a preservar las condiciones que hacen posible un uso legítimo, fiable y sostenible de la información.
Esa aportación merece ser reconocida con la prudencia necesaria. No para subordinar los derechos fundamentales a una lógica de beneficios, sino para comprender mejor cómo una gestión responsable de la información puede mejorar decisiones, reducir pérdidas evitables y fortalecer la sostenibilidad de las organizaciones.
En definitiva, la tesis que proponemos para GRCx3 puede formularse así: la protección de datos no solo ordena obligaciones y limita riesgos; también puede ayudar a preservar el valor económico de la información, siempre que distingamos con claridad entre utilidad económica, reconocimiento contable y deterioro de los activos.
Referencias bibliográficas y fuentes oficiales
Estudio principal y publicaciones institucionales
- CNPD, CNIL e ICO (2026).
De la protection des données à la création de valeur en finance: évaluation des données, comptabilité, fusions-acquisitions et gouvernance [De la protección de los datos a la creación de valor en las finanzas: valoración de los datos, contabilidad, fusiones y adquisiciones y gobernanza].
Estudio conjunto, octubre de 2026.
Disponible a través de la publicación institucional de la CNIL:
https://www.cnil.fr/fr/protection-donnees-valeur-finance-etude-autorites-europeennes
Consulta: octubre de 2026. - CNPD Luxemburgo (2026).
De la protection des données à la création de valeur en finance : une étude conjointe de l’ICO, de la CNIL et de la CNPD.
Publicación institucional, 7 de octubre de 2026.
https://cnpd.public.lu/fr/actualites/international/2026/10/rapport-cnpd-ico-cnil-finance.html
Consulta: octubre de 2026. - CNIL (2026).
De la protection des données à la création de valeur en finance : des autorités européennes publient une étude et des bonnes pratiques.
Publicación institucional, 16 de octubre de 2026.
https://www.cnil.fr/fr/protection-donnees-valeur-finance-etude-autorites-europeennes
Consulta: octubre de 2026. - Information Commissioner’s Office – ICO (2026).
Value Creation Research.
https://ico.org.uk/about-the-ico/research-reports-impact-and-evaluation/research-and-reports/value-creation-research/
Consulta: octubre de 2026.
Economía y valoración de los datos
- Mitchell, J., Ker, D. y Lesher, M. (2021).
Measuring the Economic Value of Data.
OECD Going Digital Toolkit Notes, n.º 20. OECD Publishing.
https://doi.org/10.1787/f46b3691-en - Corrado, C., Haskel, J., Iommi, M. y Jona-Lasinio, C. (2022).
Measuring Data as an Asset: Framework, Methods and Preliminary Estimates.
OECD Economics Department Working Papers, n.º 1731. OECD Publishing.
https://doi.org/10.1787/b840fb01-en
Normativa y criterios contables
- IFRS Foundation.
IAS 38 – Intangible Assets.
https://www.ifrs.org/issued-standards/list-of-standards/ias-38-intangible-assets/
Consulta: octubre de 2026. - IFRS Foundation.
IFRS 3 – Business Combinations.
https://www.ifrs.org/issued-standards/list-of-standards/ifrs-3-business-combinations/
Consulta: octubre de 2026. - IFRS Foundation.
IAS 36 – Impairment of Assets.
https://www.ifrs.org/issued-standards/list-of-standards/ias-36-impairment-of-assets/
Consulta: octubre de 2026. - España (2007).
Real Decreto 1514/2007, de 16 de noviembre, por el que se aprueba el Plan General de Contabilidad.
Texto consolidado del BOE.
https://www.boe.es/buscar/act.php?id=BOE-A-2007-19884
Consulta: octubre de 2026.
Protección de datos, calidad y gobernanza
- Unión Europea (2016).
Reglamento (UE) 2016/679 del Parlamento Europeo y del Consejo, de 27 de abril de 2016 (RGPD).
https://eur-lex.europa.eu/eli/reg/2016/679/oj
Consulta: octubre de 2026. - Information Commissioner’s Office – ICO.
Principle (d): Accuracy.
Orientaciones oficiales sobre exactitud y actualización de datos.
https://ico.org.uk/for-organisations/uk-gdpr-guidance-and-resources/data-protection-principles/a-guide-to-the-data-protection-principles/accuracy/
Consulta: octubre de 2026. - Basel Committee on Banking Supervision (2013).
Principles for Effective Risk Data Aggregation and Risk Reporting (BCBS 239).
https://www.bis.org/publ/bcbs239.htm
Consulta: octubre de 2026. - Basel Committee on Banking Supervision (2026).
Implementation of the Principles for Effective Risk Data Aggregation and Risk Reporting (BCBS 239 Principles).
BCBS Newsletter, n.º 36, 6 de enero de 2026.
https://www.bis.org/publications/implementation-principles-effective-risk-data-aggregation-and-risk-reporting-bcbs-239-principles
Consulta: octubre de 2026.
Nota metodológica
El artículo tiene naturaleza técnico-divulgativa. Se apoya en fuentes institucionales, normativa contable y publicaciones académicas verificadas. El ejemplo de adquisición empresarial y deterioro procede del anexo B del estudio conjunto CNPD–CNIL–ICO y tiene carácter hipotético e ilustrativo. Los demás ejemplos utilizados en el texto cumplen una función explicativa y no deben entenderse como estimaciones empíricas generales de depreciación de los datos ni como prueba de una rentabilidad automática de los programas de protección de datos.
Autor y responsable editorial: Leocadio Marrero Trujillo.
El enfoque, la arquitectura, los criterios de análisis y las conclusiones de este artículo han sido definidos y validados por el autor. Durante su elaboración se han utilizado herramientas de inteligencia artificial generativa como apoyo para la estructuración, reformulación, edición y creación de determinados elementos gráficos.
El contenido ha sido sometido a revisión humana sustantiva, comprobación de fuentes y validación jurídica y técnica. El autor ha aprobado la versión definitiva y asume íntegramente la responsabilidad editorial sobre su contenido