
 Matricúlate
El DPD entre el asesoramiento y la supervisión: independencia, evidencias y conflictos de intereses
Artículo jurídico-doctrinal y profesional · Versión consolidada · Noviembre de 2026
El DPD entre el asesoramiento y la supervisión: independencia, evidencias y conflictos de intereses
Análisis crítico de las orientaciones de la AEPD sobre el estatuto del delegado de protección de datos y sus consecuencias para la gobernanza organizativa
Resumen
Las orientaciones publicadas por la Agencia Española de Protección de Datos (AEPD) en noviembre de 2026 ofrecen una oportunidad para examinar tres problemas estrechamente relacionados: la independencia efectiva del delegado de protección de datos (DPD), la distinción entre las funciones de asesoramiento y supervisión y los conflictos de intereses derivados de la acumulación de responsabilidades organizativas.
A partir del Reglamento General de Protección de Datos (RGPD), las Directrices WP243 rev.01, la jurisprudencia del Tribunal de Justicia de la Unión Europea (TJUE) y los resultados de la acción coordinada del Comité Europeo de Protección de Datos (CEPD), este artículo analiza las aportaciones de la AEPD y propone criterios para delimitar funcionalmente las actuaciones del DPD y examinar los riesgos derivados de su participación en actividades que debe supervisar.
La tesis central sostiene que la independencia no puede evaluarse exclusivamente por la posición formal del DPD, sino por su capacidad efectiva para emitir criterios autónomos, examinar el cumplimiento y comunicar discrepancias, sin asumir responsabilidades decisorias incompatibles con sus funciones.
Palabras clave: delegado de protección de datos; asesoramiento; supervisión; independencia; conflictos de intereses; responsabilidad proactiva; gobernanza; evidencias.
1. De la designación formal a la independencia efectiva
La publicación, en noviembre de 2026, del documento El estatuto del delegado de protección de datos. Orientaciones sobre el marco de actuación, independencia, garantías organizativas y conflictos de intereses, por la Agencia Española de Protección de Datos, permite reconsiderar algunas de las cuestiones más relevantes del ejercicio profesional del DPD.
Conviene precisar, desde el principio, que no estamos ante una disposición normativa ni ante un nuevo estatuto jurídico con rango reglamentario. La propia AEPD señala que sus orientaciones no introducen obligaciones adicionales ni imponen un modelo organizativo único. Su finalidad consiste en facilitar la interpretación y aplicación de las garantías que ya establecen el RGPD y la Ley Orgánica 3/2018.
Sin embargo, su importancia trasciende esta naturaleza interpretativa.
El documento aborda una cuestión que continúa generando dificultades en muchas organizaciones: la diferencia entre disponer de un DPD formalmente designado y garantizar que puede desarrollar efectivamente las funciones que el ordenamiento le atribuye.
La figura del DPD ocupa una posición singular. Debe conocer suficientemente las operaciones de tratamiento para asesorar y supervisar, participar oportunamente en las cuestiones de protección de datos y disponer de acceso directo a la dirección. Pero esa integración no puede convertirlo en responsable de las decisiones cuya conformidad deberá examinar.
Esta tensión se manifiesta especialmente cuando se acumulan funciones de privacidad, cumplimiento, gestión de riesgos, seguridad de la información, auditoría, gobernanza del dato o inteligencia artificial.
Por ello, considero que las orientaciones de la AEPD deben examinarse a partir de tres preguntas:
- ¿Qué diferencia materialmente informar y asesorar de supervisar el cumplimiento?
- ¿Qué evidencias permiten reconstruir y valorar una actuación supervisora?
- ¿Cuándo la participación del DPD en otras responsabilidades genera un conflicto que compromete su independencia?
Estas preguntas conectan la interpretación jurídica con las necesidades reales de gobernanza organizativa.
2. La independencia como garantía institucional
Uno de los principales aciertos del documento es tratar la independencia como una condición multidimensional.
La AEPD distingue independencia funcional, jerárquica, económica y organizativa, además de abordar específicamente los conflictos de intereses.
La independencia funcional exige que el DPD no reciba instrucciones sobre el ejercicio de sus funciones, conforme al artículo 38.3 del RGPD. Esto significa que la organización no puede condicionar el contenido de sus valoraciones ni imponerle una interpretación o conclusión determinada.
El delegado debe poder expresar advertencias, discrepancias y recomendaciones sin que su criterio profesional quede subordinado a los objetivos comerciales, operativos o institucionales de la entidad.
La independencia jerárquica se relaciona con la garantía de informar directamente al más alto nivel de dirección, prevista en el artículo 38.3 del RGPD. La AEPD recomienda, además, que cuando existan órganos de administración y dirección diferenciados, el DPD pueda reportar a ambos.
No se trata simplemente de ubicarlo en un organigrama, sino de evitar intermediaciones que condicionen o diluyan la comunicación de riesgos y discrepancias relevantes.
La independencia económica, denominación utilizada expresamente por la AEPD, se refiere a las condiciones materiales y económicas que permiten desempeñar la función sin presiones indebidas.
Su significado no debe confundirse con una autonomía presupuestaria absoluta. Comprende la suficiencia de recursos y la necesidad de evitar dependencias o incentivos económicos que comprometan el criterio profesional.
Finalmente, la independencia organizativa requiere participación oportuna, acceso a información, operaciones de tratamiento y medios suficientes para realizar las funciones legalmente atribuidas.
Estas dimensiones están relacionadas, pero no son equivalentes.
Un DPD puede no recibir instrucciones y, sin embargo, carecer de información para supervisar. Puede disponer de acceso formal a la dirección, pero no contar con recursos suficientes para analizar los tratamientos más relevantes. También puede estar adecuadamente dotado de medios y mantener responsabilidades adicionales que comprometan su imparcialidad.
Por tanto, la independencia no puede evaluarse exclusivamente mediante el nombramiento, la posición jerárquica o una declaración formal de ausencia de conflictos.
Debe examinarse la capacidad real para ejercer las funciones con autonomía, recursos suficientes y acceso a las decisiones que afectan a la protección de datos.
Esta preocupación cuenta con antecedentes empíricos europeos.
La acción coordinada desarrollada en 2023 por 25 autoridades de control del Espacio Económico Europeo, incluido el Supervisor Europeo de Protección de Datos, dio lugar al informe del CEPD adoptado el 16 de enero de 2024 y publicado el 17 de enero.
La actuación recogió 17.490 cuestionarios completos: 15.108 procedentes de organizaciones y 2.382 de DPD.
Entre los problemas identificados figuraron la insuficiencia de recursos, las carencias de conocimientos y formación, la atribución incompleta de funciones, las dificultades de independencia y los posibles conflictos de intereses.
Las diferencias entre las estrategias nacionales de recopilación impiden tratar estos resultados como una muestra estadísticamente uniforme de todas las organizaciones europeas. No obstante, proporcionan una evidencia institucional relevante sobre las dificultades que persisten en el ejercicio de la función.
La independencia efectiva, por tanto, no es únicamente una preocupación doctrinal. Constituye un problema organizativo observado por las propias autoridades de control.
3. Informar y asesorar no equivale necesariamente a supervisar
El artículo 39.1 del RGPD establece una diferenciación expresa.
La letra a) atribuye al DPD la función de informar y asesorar al responsable, al encargado y a los empleados que se ocupen del tratamiento acerca de sus obligaciones.
La letra b) le encomienda supervisar el cumplimiento del RGPD, de otras disposiciones aplicables y de las políticas de protección de datos, incluyendo la asignación de responsabilidades, la concienciación, la formación del personal y las auditorías correspondientes.
La distinción es jurídicamente relevante, pero no significa que ambas funciones constituyan actividades completamente independientes.
Las Directrices WP243 rev.01 describen la supervisión como un conjunto de actuaciones que puede comprender la recopilación de información, el análisis y comprobación de conformidad y la formulación de información, asesoramiento y recomendaciones.
Por tanto, el asesoramiento puede integrarse en una actuación supervisora, aunque no toda actividad de asesoramiento constituya por sí misma supervisión.
Dos funciones con finalidades diferentes
Informar y asesorar consiste en proporcionar conocimiento, interpretar obligaciones, advertir sobre riesgos y recomendar alternativas para orientar las decisiones de la organización.
Supervisar incorpora una finalidad evaluativa: examinar una realidad identificada frente a determinados criterios de cumplimiento, mediante un contraste suficientemente fundamentado, y obtener resultados que permitan valorar dicha realidad.
La diferencia no depende exclusivamente del momento en que se realiza la intervención.
La supervisión puede ser preventiva, concurrente o posterior. El asesoramiento también puede desarrollarse antes, durante o después de una decisión.
Tampoco depende de la denominación del entregable.
Un informe jurídico puede requerir un examen exhaustivo de documentos y circunstancias sin constituir necesariamente una actuación supervisora. Por otra parte, una revisión limitada puede tener naturaleza supervisora si persigue valorar una situación concreta, utiliza criterios identificables y realiza comprobaciones suficientes para sustentar sus resultados.
La frontera se encuentra en la finalidad y estructura de la intervención.
Matriz 1. Delimitación entre informar, asesorar y supervisar
| Dimensión | Informar y asesorar | Supervisar |
|---|---|---|
| Finalidad | Orientar decisiones y actuaciones | Examinar y valorar el cumplimiento |
| Pregunta central | ¿Qué exige la norma y qué debería considerarse? | ¿Qué se está haciendo y cómo responde a los requisitos aplicables? |
| Objeto | Obligaciones, riesgos, criterios y alternativas | Tratamientos, procesos, controles y decisiones |
| Actividad predominante | Interpretar, explicar, advertir y recomendar | Recopilar, contrastar, comprobar y evaluar |
| Fundamento | Análisis jurídico-técnico de los antecedentes | Criterios de cumplimiento y evidencia de una realidad examinada |
| Resultado | Opinión, advertencia o recomendación | Constatación, hallazgo o valoración fundamentada |
| Evidencia profesional | Consultas, informes y recomendaciones | Alcance, comprobaciones, resultados y limitaciones |
| Límite funcional | No sustituir al decisor | No asumir la responsabilidad de ejecutar o garantizar el cumplimiento |
Fuente: elaboración propia a partir de los artículos 38 y 39 del RGPD, las Directrices WP243 rev.01 y las orientaciones de la AEPD. La matriz no constituye una clasificación oficial.
Esta matriz debe interpretarse como un instrumento conceptual, no como una tipología cerrada.
Una misma intervención puede comprender asesoramiento autónomo, comprobaciones supervisoras y recomendaciones derivadas de estas últimas.
El ejemplo del RAT permite ilustrarlo.
El DPD puede recomendar una metodología de identificación de tratamientos, explicar los requisitos del artículo 30 del RGPD o asesorar sobre los criterios de actualización del registro.
Estas actuaciones no acreditan necesariamente que haya comprobado su correspondencia con las operaciones reales.
Si posteriormente contrasta una muestra de tratamientos con el contenido del RAT, identifica omisiones y comunica los resultados, estará realizando una actuación de supervisión.
Y si recomienda corregir las deficiencias detectadas, estará asesorando a partir de los resultados de esa supervisión.
La misma intervención puede integrar ambas funciones, pero sus fundamentos deben poder reconocerse de forma diferenciada.
Esta precisión resulta especialmente relevante para evaluar el desempeño del DPD sin reducirlo al número de consultas atendidas o informes emitidos.
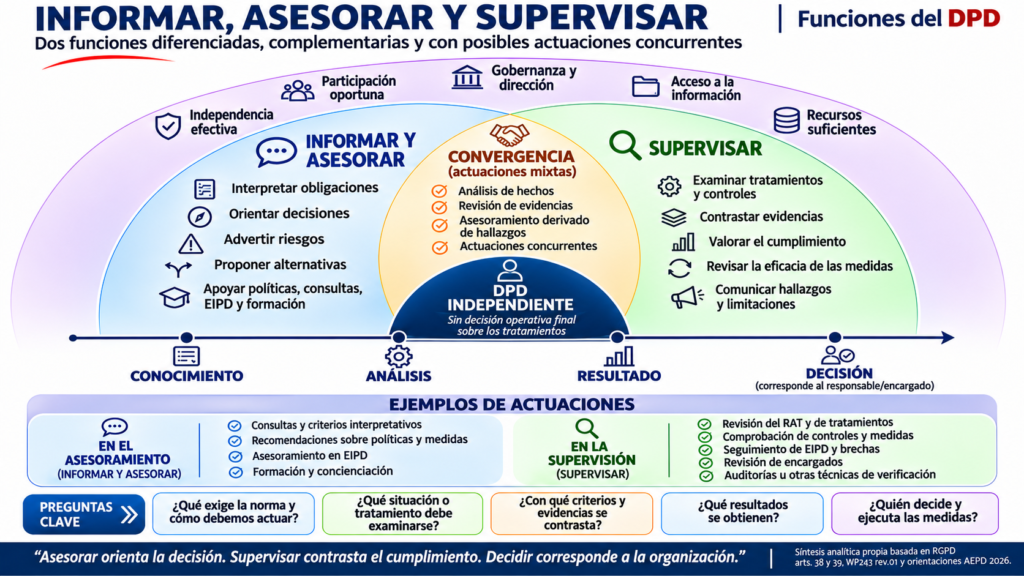
Figura 1. Delimitación funcional entre asesoramiento y supervisión del DPD, sus espacios de convergencia y las garantías necesarias para ejercer ambas funciones con independencia. Elaboración propia a partir del RGPD, las Directrices WP243 rev.01 y las orientaciones de la AEPD (2026).
4. Supervisar no equivale a auditar, pero exige una actividad de contraste
Una cuestión que requiere especial atención es la relación entre supervisión y auditoría.
El artículo 39.1.b del RGPD contempla las auditorías correspondientes entre las actividades asociadas a la función supervisora.
Sin embargo, no establece que toda supervisión deba realizarse mediante una auditoría formal.
La auditoría puede constituir una técnica de supervisión, pero no agota su contenido.
La supervisión del DPD puede materializarse mediante revisiones documentales delimitadas, comprobaciones preventivas, análisis de indicadores, seguimiento de incidentes o evaluación de la aplicación de políticas y controles.
La intensidad de estas actuaciones deberá ajustarse al alcance de la revisión, a la naturaleza de los tratamientos y a los riesgos para los derechos y libertades de las personas, conforme al artículo 39.2 del RGPD.
Desde una perspectiva metodológica, propongo reconocer tres elementos característicos de la actuación supervisora:
Finalidad evaluativa. La intervención pretende valorar una situación concreta frente a criterios determinados.
Contraste. Se examinan hechos, documentos, registros, actuaciones o controles mediante técnicas adecuadas y con evidencia suficiente para el alcance previsto.
Resultado. Se formula una constatación, un hallazgo, una valoración o una limitación fundamentada.
Esta formulación evita equiparar supervisión y auditoría exhaustiva.
También permite reconocer supervisiones parciales o preventivas que no concluyen necesariamente con una declaración general de conformidad.
Por ejemplo, el DPD puede examinar la documentación disponible sobre un control y concluir que no existen evidencias suficientes para valorar su funcionamiento efectivo.
Esa conclusión no convierte automáticamente la actuación en deficiente. Puede ser precisamente el resultado razonable de una supervisión delimitada.
Lo importante es que el resultado no exceda las comprobaciones realizadas.
Evidencia del desempeño y evidencia del cumplimiento
Aquí aparece una distinción que considero fundamental.
La documentación de una consulta puede demostrar que el DPD intervino. Un expediente de revisión puede acreditar qué examinó y cómo desarrolló la supervisión. Las pruebas obtenidas permiten fundamentar valoraciones sobre la conformidad del tratamiento.
Finalmente, las decisiones y medidas posteriores permiten conocer qué hizo la organización ante las advertencias recibidas.
Estas evidencias son diferentes.
Por tanto, conviene distinguir:
- Evidencia de intervención: acredita que el DPD participó, informó o asesoró.
- Evidencia de supervisión: permite reconstruir qué se examinó, con qué criterios, mediante qué técnicas y con qué resultados.
- Evidencia de cumplimiento: fundamenta una valoración sobre los tratamientos o controles examinados.
- Evidencia de respuesta organizativa: muestra cómo se consideraron las recomendaciones y qué decisiones o medidas se adoptaron.
La AEPD recomienda, en el apartado IV.C de sus orientaciones, conservar una trazabilidad proporcionada de consultas, asesoramiento, recomendaciones, decisiones relevantes y actuaciones de supervisión.
Esta recomendación no establece un formato documental obligatorio ni exige multiplicar indiscriminadamente los registros.
Su importancia reside en facilitar la reconstrucción de las intervenciones y de las responsabilidades correspondientes.
Una supervisión correctamente ejecutada puede identificar incumplimientos; una recomendación jurídicamente fundada puede ser rechazada por la organización. Ninguna de estas circunstancias demuestra, por sí sola, una deficiencia profesional del DPD.
La calidad del desempeño del delegado y el estado de cumplimiento de la organización son objetos de evaluación relacionados, pero distintos.
5. El conflicto de intereses: la frontera entre participar, decidir y supervisar
La distinción anterior conduce directamente al problema de los conflictos de intereses.
El artículo 38.6 del RGPD permite que el DPD desempeñe otras funciones y cometidos, siempre que estos no den lugar a conflictos de intereses.
No establece, por tanto, una incompatibilidad general entre la función de DPD y cualquier otra actividad profesional.
La cuestión consiste en examinar qué responsabilidades adicionales se desempeñan y si comprometen la independencia necesaria para ejercer las funciones del artículo 39.
La sentencia del TJUE de 9 de febrero de 2023, asunto C-453/21, X-FAB Dresden, constituye una referencia esencial.
El Tribunal señaló que puede existir conflicto de intereses cuando las otras funciones del DPD le llevan a determinar los fines y medios de los tratamientos que posteriormente debe supervisar.
La valoración corresponde al órgano nacional competente y debe atender a las circunstancias específicas, incluida la estructura organizativa y las normas o políticas aplicables.
La sentencia no establece una presunción general de incompatibilidad por acumulación de cargos.
Por ello, el análisis debe desplazarse desde el nombre del puesto hacia el poder de decisión efectivo.
Participar en la elaboración de una política no equivale necesariamente a aprobarla. Recomendar una medida no significa decidir su implantación. Colaborar materialmente en una actividad de cumplimiento tampoco convierte automáticamente al DPD en su responsable.
La dificultad aparece cuando esa participación implica adoptar decisiones sobre tratamientos o controles que posteriormente deberían ser objeto de una supervisión independiente.
La noción de autorrevisión resulta útil para describir funcionalmente esta situación, pero no constituye una infracción autónoma del RGPD.
El fundamento jurídico continúa siendo el artículo 38.6 y, según las circunstancias, las garantías de independencia del artículo 38.3.
El RAT como ejemplo de una frontera que no es absoluta
Las orientaciones de la AEPD ofrecen un supuesto particularmente interesante.
En su página 36 admiten la posibilidad de que el responsable o encargado encomiende al DPD determinadas tareas de gestión del RAT y mantenimiento del inventario de actividades de tratamiento.
Esta interpretación se apoya en el apartado 4.5 de las Directrices WP243.
La Agencia también precisa que el DPD no dispone de poder decisorio para implementar nuevos tratamientos u operaciones y que la responsabilidad continúa correspondiendo al responsable o encargado.
Este ejemplo impide sostener una regla simplificadora según la cual el delegado nunca puede desarrollar tareas materiales.
La cuestión debe plantearse de otro modo:
¿La tarea instrumental permite al DPD conservar su criterio autónomo y su capacidad supervisora, o le atribuye decisiones que comprometen la imparcialidad de sus posteriores valoraciones?
La respuesta requiere examinar las funciones reales, la procedencia de la información, el poder de decisión, las responsabilidades asignadas y las salvaguardas existentes.
No toda participación material origina un conflicto; pero tampoco toda participación puede considerarse inocua por el mero hecho de denominarse apoyo técnico.
6. Escenarios de conflicto: seguridad, GRC, IA y servicios externalizados
El capítulo VII de las orientaciones de la AEPD desarrolla situaciones que requieren una evaluación específica de la independencia del delegado.
Su principal aportación es precisamente rechazar una identificación automática entre cargo e incompatibilidad, aunque reconoce supuestos en los que el riesgo puede ser especialmente significativo.
DPD y responsable de seguridad de la información
La acumulación de las funciones de DPD y responsable de seguridad de la información (RSI/CISO) presenta una dificultad estructural cuando la misma persona determina controles, herramientas o medidas técnicas que después debe supervisar desde la perspectiva de protección de datos.
La AEPD aborda expresamente esta cuestión en el apartado VII.B.2.
Reconoce la distinta posición de ambas funciones: mientras el responsable de seguridad puede adoptar decisiones operativas sobre la protección de la información, el DPD asesora y supervisa las implicaciones de esas decisiones para los derechos y libertades.
La Agencia contempla excepcionalmente que ambas funciones recaigan en una misma persona en organizaciones pequeñas con recursos limitados, siempre que se garanticen y documenten medidas organizativas de autonomía, independencia y ausencia de conflictos.
Pero introduce una condición especialmente relevante: esta situación debe entenderse como coyuntural y resolverse tan pronto como sea posible.
Por tanto, no se trata de una autorización general para integrar permanentemente ambas responsabilidades.
DPD y funciones integradas de GRC
En estructuras de gobierno, riesgos y cumplimiento, las fronteras pueden resultar menos evidentes.
El DPD puede participar legítimamente en comités de riesgos, asesorar sobre políticas, contribuir a metodologías de evaluación y examinar controles.
El conflicto aparece cuando asume responsabilidades finales sobre las medidas, decisiones o riesgos que después debe supervisar.
Por ejemplo, atribuirle formalmente la aprobación final de una EIPD, la aceptación del riesgo residual o la decisión sobre los fines y medios de un tratamiento puede comprometer su independencia.
Una matriz RACI/RASCI puede ayudar a identificar estas situaciones, pero sus letras no determinan automáticamente la existencia de un conflicto.
Debe analizarse qué facultades y responsabilidades representan realmente.
DPD y gobernanza de datos e inteligencia artificial
La integración del DPD en iniciativas de gobernanza del dato e IA es necesaria cuando existen tratamientos de datos personales.
Puede asesorar sobre minimización, reutilización, decisiones automatizadas, riesgos inferenciales y medidas de protección desde el diseño.
Sin embargo, la posición cambia cuando determina finalidades de explotación, decide qué conjuntos de datos utilizar o aprueba configuraciones sustantivas de tratamientos que posteriormente deberá supervisar.
Esta distinción adquiere importancia en los nuevos perfiles organizativos relacionados con IA, donde privacidad, cumplimiento normativo, gestión de riesgos y decisiones tecnológicas pueden compartir estructuras y responsables.
DPD externo y prestación simultánea de otros servicios
La externalización tampoco elimina los conflictos de intereses.
Una entidad que presta servicios tecnológicos o actúa como encargado del tratamiento puede encontrarse ante dificultades de independencia si simultáneamente supervisa, como DPD, las operaciones que ella misma desarrolla o decide.
El análisis debe considerar las prestaciones contratadas, las decisiones asumidas, la posible autorrevisión y la separación real de responsabilidades.
De igual modo, la prestación de servicios de DPD a un número desproporcionado de clientes puede comprometer la suficiencia de recursos, aunque este problema no constituya necesariamente un conflicto de intereses en sentido estricto.
Matriz 2. Escenarios de riesgo para la independencia
| Escenario | Problema principal | Respuesta organizativa orientativa |
|---|---|---|
| DPD y dirección de TI | Decisiones sobre sistemas, datos o tratamientos sujetos a supervisión | Separar las responsabilidades decisorias |
| DPD y RSI/CISO | Decisiones sobre controles de seguridad que debe valorar como DPD | Segregación de funciones; valorar estrictamente la excepción coyuntural |
| DPD y RR. HH. | Decisiones sobre tratamientos de empleados | Evitar funciones decisorias incompatibles |
| DPD y responsable del canal del informante | Supervisión de tratamientos decididos en otro rol | Separación de responsabilidades y abstención cuando sea adecuada |
| DPD y gobernanza del dato/IA | Decidir fines, usos o medios de tratamientos | Mantener asesoramiento independiente y atribuir las decisiones al órgano competente |
| DPD externo y proveedor encargado | Supervisión de actividades decididas o ejecutadas por el mismo proveedor | Separar prestaciones y eliminar los conflictos identificados |
| DPD y defensa jurídica | Posible subordinación del criterio independiente a la defensa de intereses organizativos | Examinar el objeto de la defensa y separar funciones incompatibles |
| DPD con funciones GRC acumuladas | Poder decisorio, sobrecarga o autorrevisión | Evaluación funcional, segregación y recursos suficientes |
Fuente: elaboración propia a partir del capítulo VII de las orientaciones de la AEPD y la sentencia X-FAB. La matriz identifica situaciones de riesgo, no incompatibilidades automáticas.
La matriz permite observar que existen problemas de naturaleza diferente.
El conflicto de intereses se relaciona con funciones e intereses que comprometen la imparcialidad del DPD.
La insuficiencia de recursos afecta a su capacidad material para desempeñar las tareas asignadas.
Una supervisión metodológicamente deficiente, por su parte, puede producirse incluso cuando no existen conflictos ni limitaciones institucionales.
Estos tres problemas deben distinguirse para adoptar respuestas adecuadas.
7. De la incompatibilidad formal a la gestión de conflictos de intereses
Otro aspecto destacable de las orientaciones es su incorporación de la norma ISO 37009:2025, Conflict of interest in organizations — Guidance.
La AEPD la menciona expresamente en el apartado III.C y utiliza su distinción entre conflictos reales, potenciales y percibidos.
Este marco tiene especial interés porque permite examinar el conflicto como una situación que puede surgir y evolucionar durante el desempeño de las funciones.
No basta, por tanto, con comprobar la ausencia de incompatibilidades en el momento del nombramiento.
Una reorganización, la incorporación de nuevas responsabilidades, la externalización de determinados servicios o la implantación de tecnologías pueden modificar las condiciones de independencia.
Propongo analizar los conflictos mediante cuatro preguntas:
Poder decisorio. ¿La persona que desempeña el DPD determina los fines y medios de tratamientos que debe supervisar?
Participación material. ¿Qué actividades realiza efectivamente y qué responsabilidades se derivan de ellas?
Riesgo de autorrevisión. ¿Su intervención previa puede comprometer la objetividad de las valoraciones posteriores?
Salvaguardas. ¿Existen medidas capaces de eliminar o gestionar eficazmente el conflicto identificado?
Estas preguntas no constituyen cuatro infracciones ni un sistema automático de puntuación.
Son criterios profesionales para documentar una evaluación fundada.
Entre las respuestas posibles se encuentran la separación de funciones, la reasignación de decisiones, la abstención, la revisión independiente y la modificación de las responsabilidades contractuales u organizativas.
No obstante, ninguna salvaguarda debe considerarse suficiente por el mero hecho de estar documentada.
Cuando la incompatibilidad deriva de asumir permanentemente decisiones sobre tratamientos que deben supervisarse, puede resultar necesaria una verdadera redistribución de funciones.
En esos casos, el problema no reside simplemente en la conducta individual del DPD, sino en el diseño del sistema de gobernanza.
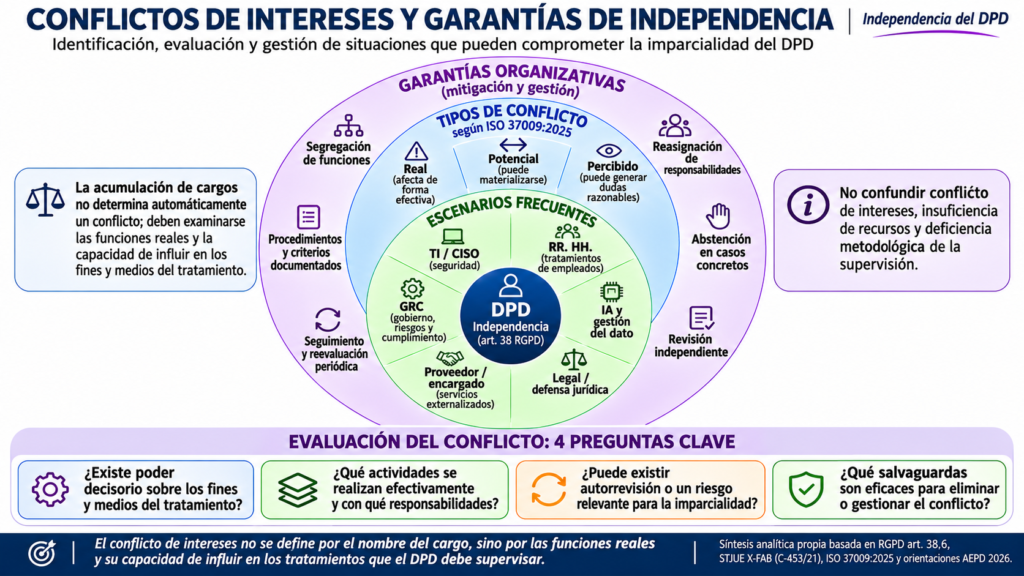
Figura 2. Ecosistema de conflictos de intereses del DPD: funciones concurrentes, factores de riesgo y salvaguardas organizativas. Elaboración propia a partir del artículo 38.6 del RGPD, la sentencia X-FAB (C-453/21), ISO 37009:2025 y las orientaciones de la AEPD (2026).
8. Reporting, discrepancias y responsabilidad proactiva
El capítulo IV de las orientaciones incorpora otra dimensión relevante: la relación entre asesoramiento, supervisión y rendición de cuentas.
La AEPD recomienda que las organizaciones establezcan mecanismos de reporte proporcionados a su tamaño y complejidad y permitan al DPD comunicar directamente riesgos, incidencias y discrepancias a los órganos competentes.
Asimismo, destaca la conveniencia de conservar evidencias suficientes sobre consultas relevantes, recomendaciones, decisiones organizativas y actuaciones supervisoras.
La documentación de las discrepancias resulta especialmente útil cuando la organización decide apartarse del criterio profesional del delegado.
Sin embargo, no debe confundirse esta recomendación con una obligación general de generar un expediente formal para cada consulta ni con el carácter vinculante de los informes del DPD.
El responsable o encargado conserva sus propias competencias y responsabilidades.
Por ello, cuando el DPD advierta de un riesgo relevante o formule una recomendación, la organización debería poder reconstruir cómo la valoró y qué decisión adoptó.
Esta práctica refuerza la trazabilidad de la responsabilidad proactiva sin convertir las recomendaciones del delegado en decisiones obligatorias.
La cuestión debe relacionarse también con el artículo 36.4 de la LOPDGDD, que contempla la documentación y comunicación inmediata de las vulneraciones relevantes apreciadas por el DPD a los órganos de administración y dirección.
Los informes periódicos de actividad, recomendados por la AEPD como buena práctica avanzada, pueden completar estos mecanismos.
Su finalidad no debería limitarse a contabilizar consultas, reuniones o documentos emitidos.
Resulta más relevante conocer qué riesgos fueron examinados, qué actuaciones supervisoras se realizaron, qué discrepancias se identificaron, qué recomendaciones se comunicaron y qué respuestas adoptó la organización.
De esta manera, el reporting deja de ser una simple memoria de actividades y se convierte en un instrumento de gobernanza.
9. Lo que todavía queda abierto: de las funciones a su evaluación
Las orientaciones de la AEPD ofrecen criterios relevantes para fortalecer la independencia y examinar los conflictos de intereses.
No obstante, desde una perspectiva académica y profesional, subsisten algunas cuestiones metodológicas.
La primera se refiere a la clasificación de actuaciones mixtas.
Aunque el RGPD diferencia informar, asesorar y supervisar, y las Directrices WP243 reconocen su interrelación, no existe en estas fuentes un instrumento uniforme para clasificar intervenciones que contienen simultáneamente componentes de asesoramiento y evaluación.
La segunda concierne a la trazabilidad de la supervisión.
La documentación de recomendaciones e informes no permite establecer automáticamente qué comprobaciones se efectuaron ni el grado de fundamento de las conclusiones obtenidas.
La tercera afecta a la identificación de conflictos de intereses en estructuras integradas de gobernanza.
Las decisiones sobre datos personales pueden distribuirse entre múltiples funciones y comités, de modo que la denominación formal de un cargo no siempre revela quién determina materialmente los fines y medios del tratamiento.
La cuarta se relaciona con la evaluación del desempeño profesional.
Debemos diferenciar la competencia de la persona, las condiciones institucionales en las que desarrolla su función y la calidad de las actuaciones realmente ejecutadas.
Un DPD puede estar suficientemente cualificado y carecer de recursos para supervisar. También puede disponer de autonomía organizativa y desarrollar actuaciones de evaluación insuficientemente fundamentadas.
Por consiguiente, propongo avanzar hacia tres dimensiones de análisis:
Función: qué actividad profesional se ha realizado y cuál es su naturaleza.
Método: qué criterios, comprobaciones y evidencias sustentan sus resultados.
Condiciones institucionales: qué grado de independencia, acceso y recursos ofrece la organización.
Esta propuesta no pretende sustituir las obligaciones del RGPD ni establecer un sistema de certificación profesional.
Su utilidad reside en ofrecer una base conceptual para examinar de manera más consistente el ejercicio de las funciones y sus límites.
Las matrices presentadas en este artículo constituyen propuestas preliminares. Su fiabilidad y aplicabilidad requerirían una evaluación posterior mediante casos profesionales, revisión por DPD en ejercicio y análisis de concordancia entre evaluadores.
Hasta que se realice ese contraste, no deben presentarse como instrumentos metodológicamente validados.
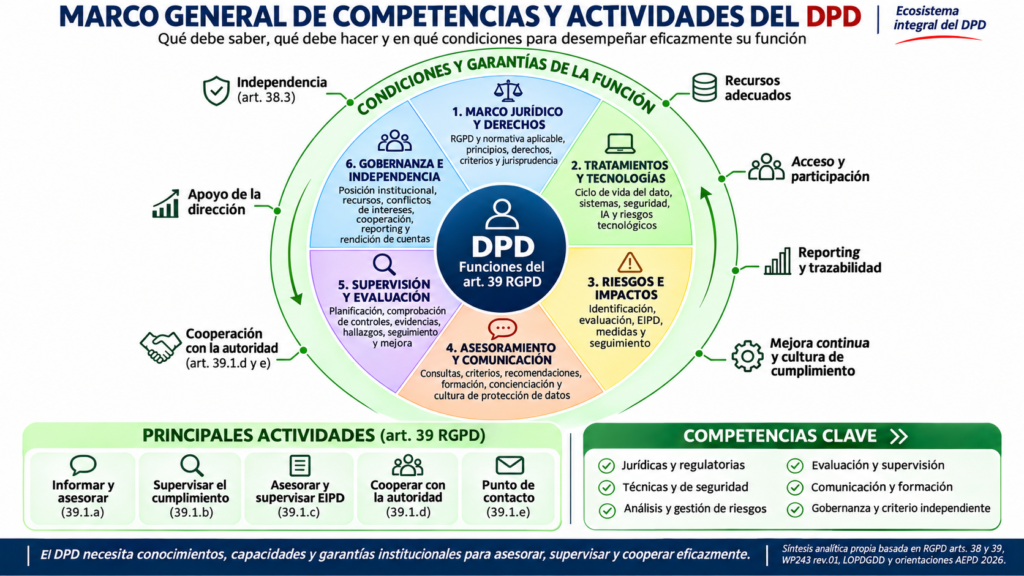
Figura 3. Marco integrado de competencias, actividades y garantías institucionales del DPD. Propuesta conceptual de elaboración propia basada en los artículos 38 y 39 del RGPD, las Directrices WP243 rev.01 y las orientaciones de la AEPD (2026).
10. Conclusiones: independencia para asesorar y capacidad para supervisar
Las orientaciones de la AEPD de noviembre de 2026 representan una aportación significativa a la interpretación de las garantías institucionales del DPD.
Su principal valor reside en vincular la independencia formal con las condiciones reales para desarrollar las funciones que el RGPD le atribuye.
La diferencia entre asesoramiento y supervisión ocupa una posición central en este análisis.
Informar y asesorar permite orientar decisiones. Supervisar exige una finalidad evaluativa, un contraste suficientemente fundamentado y resultados proporcionados al alcance de las comprobaciones realizadas.
Ambas funciones pueden concurrir, pero no deben confundirse con la ejecución de las decisiones que corresponden al responsable o encargado.
Los conflictos de intereses deben examinarse desde esa misma perspectiva funcional.
No se identifican automáticamente por la acumulación de cargos ni por cualquier participación material del DPD. Resulta necesario analizar si las responsabilidades concurrentes comprometen su independencia, particularmente cuando implican determinar los fines y medios de tratamientos que debe supervisar.
Tampoco debemos confundir conflictos de intereses, insuficiencia de recursos y deficiencias en la ejecución de la supervisión. Aunque puedan coexistir, tienen fundamentos diferentes y requieren respuestas específicas.
Finalmente, la responsabilidad proactiva exige una gobernanza capaz de reconocer las advertencias y resultados del DPD y asumir las decisiones que correspondan.
De este análisis se desprende una conclusión:
La independencia del DPD no consiste en mantenerlo alejado de la organización, sino en garantizar que pueda asesorar sin sustituir al decisor y supervisar sin convertirse en responsable de aquello que examina.
La gobernanza efectiva no se construye atribuyendo al delegado todas las responsabilidades de cumplimiento, sino proporcionando las condiciones necesarias para que ejerza con autonomía las que jurídicamente le corresponden.
Referencias bibliográficas
- Agencia Española de Protección de Datos (2026). El estatuto del delegado de protección de datos. Orientaciones sobre el marco de actuación, independencia, garantías organizativas y conflictos de intereses. Noviembre de 2026. Especialmente capítulos III (pp. 19-22), IV (pp. 23-27), VI (pp. 33-40) y VII (pp. 40-49). https://www.aepd.es/guias/estatuto-dpd-orientaciones-actuacion-independencia-garantias-conflictos.pdf
- Grupo de Trabajo del Artículo 29 (2017). Directrices sobre los delegados de protección de datos (DPD). WP243 rev.01, revisadas el 5 de abril de 2017 y asumidas por el CEPD en 2018. https://www.aepd.es/sites/default/files/2019-09/wp243rev01-es.pdf
- Parlamento Europeo y Consejo (2016). Reglamento (UE) 2016/679, de 27 de abril de 2016. Especialmente artículos 5.2, 24, 30, 35, 38 y 39. https://eur-lex.europa.eu/eli/reg/2016/679/oj
- España (2018). Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales. Especialmente artículos 34 a 37. https://www.boe.es/eli/es/lo/2018/12/05/3
- Tribunal de Justicia de la Unión Europea (2023). X-FAB Dresden GmbH & Co. KG, asunto C-453/21. Sentencia de 9 de febrero de 2023. ECLI:EU:C:2023:79.
- Tribunal de Justicia de la Unión Europea (2022). Leistritz AG, asunto C-534/20. Sentencia de 22 de junio de 2022. ECLI:EU:C:2022:495.
- Comité Europeo de Protección de Datos (2024). 2023 Coordinated Enforcement Action: Designation and Position of Data Protection Officers. Informe adoptado el 16 de enero de 2024. https://www.edpb.europa.eu/system/files/documents/2024-01/edpb_report_20240116_cef_dpo_en.pdf
- International Organization for Standardization (2025). ISO 37009:2025. Conflict of interest in organizations — Guidance. Primera edición, septiembre de 2025. https://www.iso.org/standard/74095.html