
 Matricúlate
Archivos de Etiquetas: #grc
Cuando el proveedor trata datos por cuenta de otro: una lectura comparada del encargado del tratamiento en Iberoamérica
Cuando el proveedor trata datos por cuenta de otro: una lectura comparada del encargado en[...]
Jun
Intimidad digital laboral: cuando la empresa impide cambiar la contraseña del ordenador de trabajo
Cuando la contraseña deja de ser un detalle técnico: intimidad digital, dignidad laboral y gobernanza[...]
May
Pedir datos personales también es tratamiento: el nuevo criterio del Tribunal Supremo sobre el RGPD
Por qué la minimización y la protección de datos desde el diseño empiezan antes de[...]
Abr
El pack mínimo para tener tu banner, tu CMP y tu analítica listos para auditoría interna o inspección- Post 9 — Serie 2 (Cookies/CMP/UX)
Qué debes tener, qué debes probar y cómo ordenar todo para no improvisar Si has[...]
Abr
Del dato exfiltrado al daño: brechas de seguridad, fraude digital y cibercrimen centrado en las personas
Del dato exfiltrado al daño: brechas de seguridad, fraude digital y cibercrimen centrado en las[...]
Abr
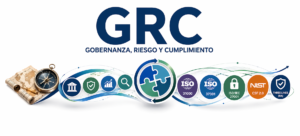
Gobierno, Riesgo y Cumplimiento (GRC): origen histórico, valores, límites y fortalecimiento mediante una articulación estructurada con Three Lines, ISO y NIST
Gobierno, Riesgo y Cumplimiento (GRC): origen histórico, valores, límites y fortalecimiento mediante una articulación estructurada[...]
Abr
Herramientas que se venden como “privacy-friendly”- Post 7 — Serie 2 (Cookies/CMP/UX)
Cómo separar marketing, configuración real y cumplimiento defendible Hay una frase que aparece cada vez[...]
Abr
El “modo rechazo” de verdad- Post 5 — Serie 2 (Cookies/CMP/UX)
Cómo probar que al rechazar desaparecen terceros, cómo evitar la “carga diferida” tramposa y qué[...]
Mar
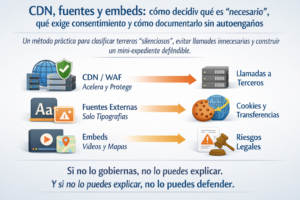
CDN, fuentes y embeds: cómo decidir qué es “necesario”, qué exige consentimiento y cómo documentarlo sin autoengaños- Post 4 — Serie 2 (Cookies/CMP/UX)
CDN, fuentes y embeds: cómo decidir qué es “necesario”, qué exige consentimiento y cómo documentarlo[...]
Mar
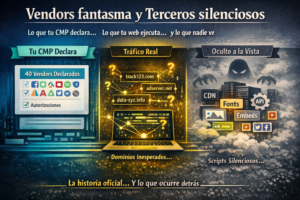
Vendors fantasma y terceros silenciosos- Post 3 — Serie 2 (Cookies/CMP/UX)
Vendors fantasma y terceros silenciosos Lo que tu CMP declara, lo que tu web[...]
Mar