
 Matricúlate
Archivos de Etiquetas: #grc
Cuando una Evaluación de Impacto-EIPD existe, pero no permite justificar la decisión
Cuando una Evaluación de Impacto-EIPD existe, pero no permite justificar la decisión Anatomía forense de[...]
Oct
¿Podemos supervisar aquello que no conseguimos observar? El problema de la observabilidad de la inteligencia artificial
¿Podemos supervisar aquello que no conseguimos observar? El problema de la observabilidad de la inteligencia[...]
Oct
ENISA el futuro de la seguridad demostrable (III) de la evidencia documental a la evidencia procesable
ENISA el futuro de la seguridad demostrable (III) de la evidencia documental a la evidencia[...]
Oct
Derecho de supresión en el RGPD y sanción de 300.000 euros de la CNIL a EXTIA
Derecho de supresión en el RGPD y sanción de 300.000 euros de la CNIL a[...]
Oct
Uber y el artículo 22 RGPD: cuando el algoritmo adquiere poder decisorio
Uber y el artículo 22 RGPD: cuando el algoritmo adquiere poder decisorio La sanción de[...]
Oct
Privacidad infantil y protección de datos: diseñar para la edad, la capacidad y la vulnerabilidad
Privacidad infantil y protección de datos: diseñar para la edad, la capacidad y la vulnerabilidad[...]
Sep
Cuando los niños hablan con las máquinas: IA, confianza y privacidad infantil en interfaces que conversan, aconsejan y pueden parecer cercanas
Cuando los niños hablan con las máquinas IA, confianza y privacidad infantil en interfaces que[...]
Sep
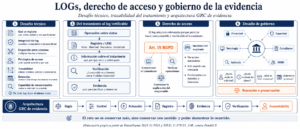
Derecho de acceso, logs y gobierno de la evidencia: una lectura GRC del caso Datatilsynet 2023-31-0321
Figura 0. El reto no es conservar más logs, sino conservar con sentido y poder[...]
Ago
Diez años de RGPD: el artículo 25 y la privacidad que ya no basta con declarar
Diez años de RGPD: el artículo 25 y la privacidad que ya no basta con[...]
Jul
X Aniversario del RGPD (2): diez años del artículo 30 RGPD
X Aniversario del RGPD (2): diez años del artículo 30 RGPD Evolución del RAT desde[...]
Jun