
 Matricúlate
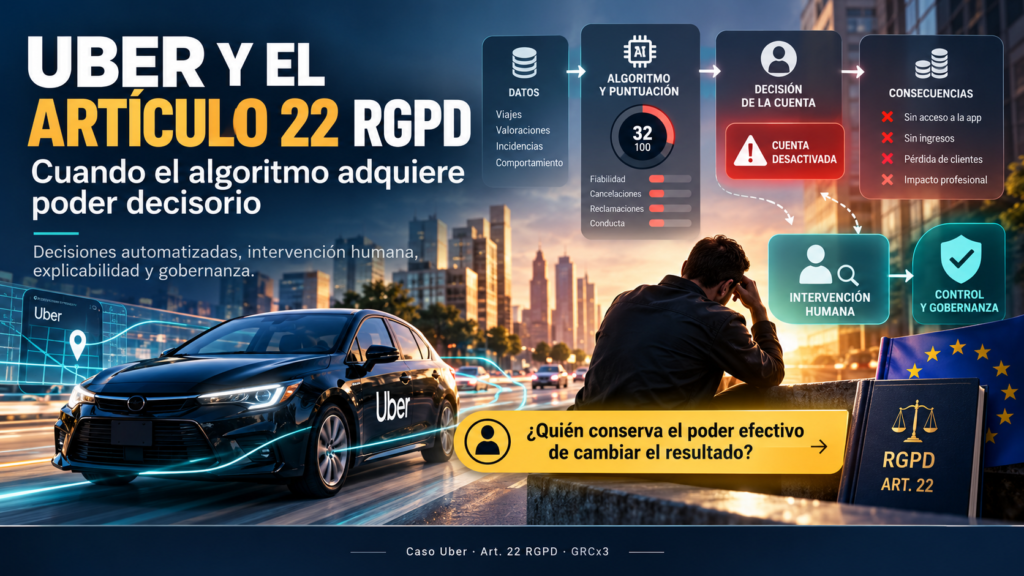
Uber y el artículo 22 RGPD: cuando el algoritmo adquiere poder decisorio
La sanción de 824,99 millones de euros y las lecciones sobre decisiones automatizadas, intervención humana, explicabilidad y gobernanza
Por Leocadio Marrero
Nota previa
Este análisis se apoya en las comunicaciones públicas difundidas por la Autoriteit Persoonsgegevens (AP) y la CNIL, en la jurisprudencia disponible y en las orientaciones regulatorias citadas a lo largo del texto. Al cierre de esta redacción, la resolución sancionadora íntegra de la AP no figura todavía entre los documentos públicos que hemos podido localizar en el repositorio de la autoridad neerlandesa. Esta circunstancia obliga a mantener una cautela metodológica importante: la descripción completa de los tratamientos, la delimitación exacta de las infracciones, la valoración de las alegaciones de Uber y la metodología utilizada para determinar la sanción deberán contrastarse cuando se publique el boetebesluit completo.
Por este motivo, las referencias a los sistemas, los procesos decisorios y los hechos concretos se formulan únicamente en la medida en que han sido comunicados oficialmente o constan en resoluciones judiciales ya disponibles. Esta limitación no impide, sin embargo, extraer enseñanzas relevantes del caso, especialmente en lo que respecta al alcance del artículo 22 RGPD, al significado de la intervención humana y a la forma en que deben gobernarse y auditarse los procesos de decisión automatizada.
1. Una sanción extraordinaria que plantea una cuestión todavía más importante
El 21 de agosto de 2026, la Autoriteit Persoonsgegevens comunicó públicamente la imposición de una multa de 824.990.000 euros a Uber. Según la autoridad neerlandesa, determinadas cuentas de conductores eran desactivadas automáticamente cuando el software detectaba sospechas de fraude o cuando las valoraciones de clientes descendían por debajo de determinados niveles. Las desactivaciones podían ser temporales y, en determinados supuestos de bajas valoraciones persistentes, permanentes. Durante ese periodo, el conductor dejaba de poder realizar trayectos y, por tanto, de obtener ingresos a través de la plataforma.
La AP concluyó también que Uber no había proporcionado a los conductores información suficiente acerca de estas decisiones automatizadas. Pocos días después, el 24 de agosto de 2026, la CNIL informó públicamente de su participación en el procedimiento dentro del mecanismo europeo de cooperación previsto por el RGPD. El origen del caso se encontraba en una reclamación colectiva presentada en 2020 por la Ligue des droits de l’Homme, que representaba a más de 170 conductores de la plataforma.
La magnitud de la sanción explica buena parte de la atención que ha recibido el asunto, pero puede ocultar la cuestión más relevante. El caso obliga a preguntarse quién conserva realmente el poder decisorio cuando una organización utiliza sistemas algorítmicos capaces de producir consecuencias relevantes sobre una persona. A partir de esa pregunta surge otra igualmente importante: cuándo la presencia de una persona dentro del proceso representa una intervención humana real y cuándo esa presencia es únicamente formal o aparente.
Desde esta perspectiva, Uber no debe analizarse únicamente como un caso sobre automatización. El problema es más profundo. Se refiere a la distribución del poder decisorio dentro de procesos en los que una organización transforma datos personales en puntuaciones, alertas, inferencias o recomendaciones que pueden terminar afectando al trabajo, a los ingresos o a las oportunidades de una persona.
2. El artículo 22 RGPD no prohíbe la automatización
Una primera precisión resulta imprescindible. El artículo 22 RGPD no establece una prohibición general de utilizar algoritmos, herramientas predictivas, sistemas de puntuación, inteligencia artificial o mecanismos automatizados. Su ámbito de aplicación es más concreto y exige identificar una decisión individual basada exclusivamente en un tratamiento automatizado, incluida la elaboración de perfiles en el sentido del artículo 4.4 RGPD, que produzca efectos jurídicos sobre la persona interesada o la afecte significativamente de modo similar.
Esta estructura normativa obliga a distinguir tres planos que con frecuencia se mezclan. El artículo 22.1 contiene la regla general de protección frente a determinadas decisiones basadas exclusivamente en tratamientos automatizados. El artículo 22.2 contempla los supuestos en los que estas decisiones pueden resultar admisibles, mientras que el artículo 22.3 establece determinadas garantías cuando resultan aplicables las excepciones correspondientes.
Esta distinción no es meramente académica. Permite evitar uno de los errores más habituales en el análisis de estos tratamientos, que consiste en preguntar simplemente si se ha utilizado un algoritmo. La cuestión jurídicamente relevante es otra: qué papel ha desempeñado la automatización en la adopción de la decisión individual y qué consecuencias ha producido sobre la persona afectada.
El hecho de que un sistema genere una puntuación o una alerta no significa, por sí solo, que nos encontremos ante una decisión comprendida en el artículo 22. La relevancia jurídica aparece cuando ese resultado automatizado adquiere un peso suficiente dentro del proceso para determinar o activar una consecuencia significativa.
3. Output algorítmico, decisión y consecuencia: tres niveles que deben distinguirse
El caso Uber resulta especialmente útil para ordenar conceptualmente el proceso de decisión automatizada. En la práctica, tienden a confundirse tres elementos diferentes: el output que produce el sistema, la decisión propiamente dicha y la consecuencia que termina experimentando la persona.
El output algorítmico puede adoptar formas muy diversas. Puede ser una alerta de fraude, una puntuación de riesgo, una clasificación, una predicción, un ranking o una recomendación. Aunque estos outputs puedan ser determinantes dentro del proceso, no constituyen necesariamente por sí solos la decisión jurídicamente relevante.
El acto decisorio aparece cuando, a partir de ese resultado, se adopta una determinación concreta: aceptar, denegar, suspender, bloquear, investigar, excluir o desactivar una cuenta. A partir de ese momento surge la consecuencia, que puede consistir en una pérdida de acceso, una reducción o pérdida de ingresos, una denegación de servicio, una exclusión de una oportunidad o cualquier otra afectación profesional, económica o reputacional.
Esta distinción tiene una importancia particular desde el punto de vista de la auditoría. No basta con identificar la existencia de un score de fraude o una herramienta de clasificación. Hay que reconstruir la relación que existe entre ese output y la consecuencia final, y determinar si la salida del sistema tiene capacidad efectiva para determinar o activar la actuación que afecta a la persona.
La secuencia que debe examinarse es, por tanto, relativamente sencilla de formular, aunque puede resultar compleja de reconstruir en la práctica: datos, output algorítmico, decisión y consecuencia. En cada uno de esos pasos debería poder identificarse quién interviene, qué capacidad tiene para modificar el curso del proceso y qué evidencia queda de su actuación.
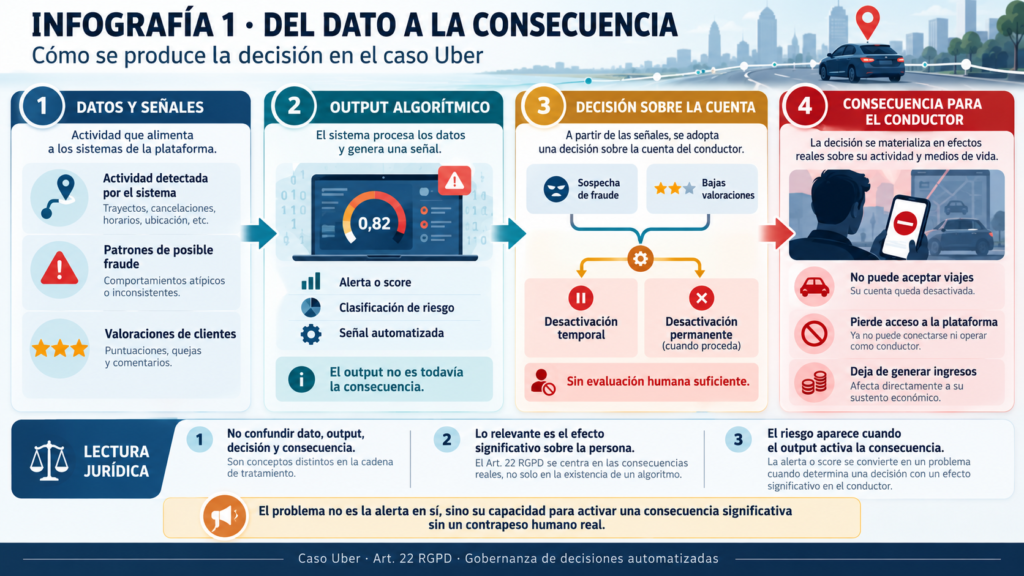
Figura 1 (IA): “El problema no es la alerta en sí, sino su capacidad para activar una consecuencia significativa sin un contrapeso humano real.”
4. El precedente judicial de Uber ya anticipaba el problema
La sanción de 2026 no aparece en un vacío jurídico. El Gerechtshof Amsterdam había examinado ya, en sus resoluciones de 4 de abril de 2023 relativas a Uber y Ola, decisiones relacionadas con desactivaciones, asignación de viajes, precios y determinados scores, entre ellos un fraud-probability score.
En aquellos procedimientos, el tribunal consideró que determinadas decisiones analizadas eran completamente automatizadas y que Uber no había acreditado suficientemente la existencia de una intervención humana real. También valoró que algunas de estas decisiones podían afectar significativamente a los conductores, entre otras razones por su repercusión sobre los ingresos.
La relevancia de este precedente se aprecia todavía mejor si se observa la evolución posterior. En un procedimiento de ejecución de octubre de 2023, el Rechtbank Amsterdam recordó que determinadas revisiones manuales alegadas por Uber no formaban parte de la decisión automatizada que había provocado la controversia. La cuestión no consistía, por tanto, en saber si en algún momento una persona podía revisar el expediente, sino en determinar si esa intervención humana formaba realmente parte del proceso decisorio relevante antes de que se produjera la consecuencia.
Este matiz resulta especialmente importante porque revela uno de los problemas centrales de la gobernanza algorítmica: una organización puede disponer de personas, equipos de fraude, canales de reclamación y procedimientos de revisión y, aun así, continuar adoptando determinadas decisiones de forma exclusivamente automatizada.
Por ello, cualquier análisis serio debe reconstruir con precisión qué sucedió antes de que la consecuencia se materializara.
5. El artículo 22 como norma sobre distribución de poder
Esta forma de aproximarse al problema permite entender el artículo 22 desde una perspectiva más amplia. No se trata únicamente de una disposición destinada a regular determinadas tecnologías. También puede interpretarse como una norma que limita la concentración del poder decisorio en sistemas automatizados cuando las consecuencias para la persona alcanzan una determinada intensidad.
Un sistema puede detectar una anomalía, identificar una pauta, asignar una puntuación o producir una recomendación. El problema aparece cuando ese output adquiere capacidad efectiva para determinar o activar una consecuencia significativa sin que exista un contrapeso humano real.
Por esta razón, la pregunta relevante en una auditoría no debería limitarse a comprobar si existe una persona dentro del proceso. Esa comprobación es demasiado superficial. La cuestión verdaderamente importante es determinar quién conserva el poder efectivo de cambiar el resultado.
Esta pregunta permite diferenciar procesos en los que la automatización constituye una herramienta de apoyo de aquellos en los que el sistema termina ejerciendo, materialmente, la función decisoria.
6. Participación humana, intervención humana, supervisión y explicación
Antes de avanzar conviene introducir una precisión terminológica. En este análisis se utilizan las expresiones human involvement, human intervention, human oversight y explanation como categorías funcionales que permiten distinguir diferentes mecanismos de control de las decisiones automatizadas. No se pretende afirmar que constituyan una taxonomía normativa cerrada ni que todas las autoridades, normas y documentos europeos utilicen estas expresiones con idéntico significado.
La utilidad de esta clasificación radica precisamente en que ayuda a separar funciones que, aunque relacionadas, no son equivalentes.
La participación humana, o human involvement, se refiere a la intervención de una persona antes o durante el proceso que conduce a la decisión. Desde la perspectiva del artículo 22.1, esta cuestión es fundamental porque una participación humana auténtica, sustantiva y con capacidad real para influir en el resultado puede impedir que una decisión sea considerada basada exclusivamente en tratamiento automatizado.
No basta, sin embargo, con insertar formalmente una persona dentro del flujo. Las directrices europeas sobre decisiones automatizadas ya advertían que una organización no puede eludir el artículo 22 mediante una participación humana puramente artificial o aparente. La persona debe poseer autoridad, competencia, información suficiente y capacidad real para apartarse del resultado automatizado.
La intervención humana, o human intervention, cumple una función distinta. Cuando una decisión exclusivamente automatizada resulta admisible en alguno de los supuestos previstos en el artículo 22.2, el artículo 22.3 reconoce determinadas garantías, entre las que se encuentran el derecho a obtener intervención humana, expresar el propio punto de vista e impugnar la decisión. Esa intervención no puede reducirse a una revisión superficial, sino que debe permitir una reconsideración real capaz de influir en el mantenimiento, modificación o revocación de la decisión y de sus consecuencias.
La supervisión humana, o human oversight, se sitúa en un plano más amplio. Se refiere al diseño, despliegue y seguimiento del sistema a lo largo de su ciclo de vida, así como a la capacidad de las personas responsables para vigilar su funcionamiento, interpretar sus outputs, detectar anomalías y actuar cuando resulte necesario. En el Reglamento de IA, por ejemplo, la supervisión humana aparece como una obligación específica para determinados sistemas de alto riesgo, aunque su finalidad y alcance no sean idénticos a los del artículo 22 RGPD.
Por último, la explicación responde a una cuestión diferente, pero íntimamente relacionada con las anteriores: si la persona puede comprender suficientemente por qué se produjo el resultado que la afecta. Sin esa comprensión, la posibilidad de cuestionar o impugnar una decisión corre el riesgo de convertirse en meramente formal.
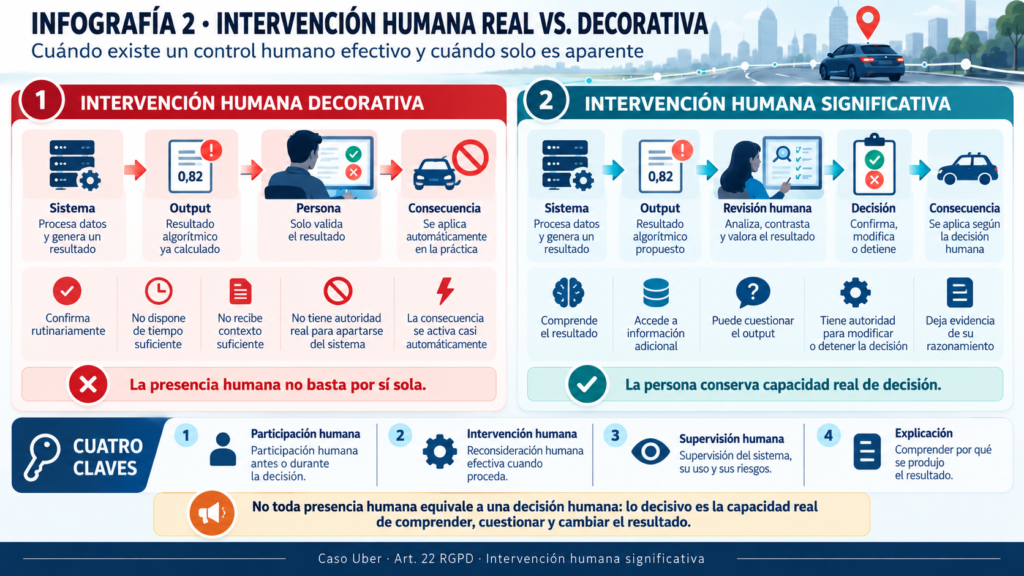
Figura 2 (IA): “No toda presencia humana equivale a una decisión humana: lo decisivo es la capacidad real de comprender, cuestionar y cambiar el resultado.”
7. El problema de la intervención humana decorativa
La herramienta publicada por la Autoriteit Persoonsgegevens en julio de 2025 sobre Meaningful Human Intervention ofrece una estructura especialmente útil para analizar cuándo la participación humana puede considerarse efectiva. La autoridad organiza el examen alrededor de cuatro dimensiones: la persona, la tecnología y el diseño, el proceso y la gobernanza.
La primera dimensión obliga a analizar si quien revisa dispone de la formación, el conocimiento, el tiempo y la autoridad necesarios para apartarse del resultado. No basta con que una persona tenga acceso al expediente si carece de capacidad real para modificar la decisión.
La segunda dimensión se refiere a la tecnología y al diseño. La interfaz puede facilitar una revisión crítica o, por el contrario, inducir al usuario a aceptar automáticamente la recomendación del sistema. La forma en que se presentan los datos, las alertas, las puntuaciones y las opciones disponibles puede condicionar de manera considerable la actuación del revisor.
La tercera dimensión se refiere al proceso. La intervención debe producirse en un momento en el que todavía tenga capacidad para influir en la consecuencia. También debe existir la posibilidad de recabar información adicional, escalar el caso o apartarse de la recomendación automatizada cuando las circunstancias lo justifiquen.
La cuarta dimensión es la gobernanza. La organización debe supervisar cómo se ejerce esa función, medir el comportamiento de los revisores y comprobar si la intervención humana cumple realmente la finalidad para la que fue diseñada.
Estas cuatro dimensiones permiten identificar un riesgo particularmente importante: la intervención humana decorativa. Un proceso en el que el sistema produce una recomendación y una persona se limita a confirmarla de forma rutinaria puede contener formalmente intervención humana, pero seguir funcionando materialmente como un proceso automatizado.
Por este motivo, la cuestión no es cuántas personas aparecen en el diagrama de flujo, sino qué capacidad real tienen para ejercer criterio propio.
8. La revisión posterior no convierte retroactivamente una decisión automatizada en humana
La cronología del control es otro elemento esencial. Conviene distinguir entre una participación humana real antes de la decisión, el derecho a obtener una reconsideración humana cuando resulte aplicable el artículo 22.3 y la existencia de una reclamación administrativa posterior.
En el primer supuesto, una persona participa de forma sustantiva antes de que la decisión quede cerrada. Analiza el caso, dispone de información suficiente, puede incorporar nuevos elementos y tiene autoridad para modificar el resultado. Si esta participación es auténtica, puede impedir que la decisión se considere exclusivamente automatizada.
En el segundo supuesto, la decisión automatizada puede ser jurídicamente admisible, pero la persona afectada conserva el derecho a que el caso sea reconsiderado por una persona, a expresar su posición y a impugnar el resultado.
El tercer escenario es diferente. La mera existencia de un formulario de reclamación, un canal de soporte o una revisión superficial no impide por sí sola que la decisión inicial quede comprendida en el artículo 22.1 ni demuestra que se hayan satisfecho las garantías del artículo 22.3.
La diferencia entre estos escenarios es esencial porque evita confundir la existencia de un mecanismo de atención al usuario con una verdadera garantía jurídica frente a decisiones automatizadas.
9. Sin explicabilidad no puede existir una impugnación efectiva
La transparencia constituye la segunda gran dimensión del caso Uber. Una persona difícilmente puede cuestionar una decisión si solo recibe una comunicación genérica en la que se le informa de que se ha detectado una actividad sospechosa o de que su cuenta incumple determinados estándares.
La sentencia del TJUE de 27 de febrero de 2025, C-203/22, Dun & Bradstreet Austria, resulta especialmente relevante en este punto. En el contexto del derecho de acceso del artículo 15.1.h RGPD, el Tribunal exige que la información sobre la lógica aplicada permita comprender los procedimientos y principios efectivamente utilizados para tratar los datos personales y alcanzar un resultado concreto.
La sentencia no exige proporcionar el código fuente ni convertir el derecho de acceso en un derecho general a obtener el modelo completo. Tampoco considera suficiente, sin embargo, entregar una fórmula matemática compleja o una descripción abstracta del sistema.
La explicación debe permitir reconstruir de forma comprensible la relación que existe entre los datos relevantes utilizados, los criterios o factores aplicados, el resultado obtenido y la consecuencia producida.
Este enfoque resulta especialmente importante porque desplaza el concepto de explicabilidad desde la descripción técnica del algoritmo hacia la capacidad del interesado para entender por qué una determinada decisión le ha afectado.
La protección de los secretos comerciales, la propiedad intelectual y los derechos de terceros sigue siendo relevante, pero no puede utilizarse para vaciar de contenido el derecho de acceso. El equilibrio consiste en proporcionar información suficientemente significativa sin necesidad de revelar indiscriminadamente aquello que legítimamente deba mantenerse protegido.
10. Uber como ejemplo de gestión algorítmica del trabajo
El caso Uber trasciende claramente el ámbito de las plataformas digitales. Lo que pone de manifiesto es un fenómeno cada vez más extendido: la utilización de sistemas automatizados para gestionar personas.
Estos sistemas pueden intervenir en procesos de selección, evaluación del rendimiento, asignación de tareas, planificación de turnos, monitorización del comportamiento, detección de fraude, concesión de incentivos, establecimiento de prioridades, adopción de medidas disciplinarias o terminación de relaciones económicas y profesionales.
En todos estos contextos, la pregunta correcta no consiste únicamente en determinar si la organización utiliza inteligencia artificial. El análisis debe ser más amplio y preguntar si existe algún sistema automatizado cuyo output pueda determinar o activar una consecuencia significativa sobre una persona.
Esta forma de plantear el problema permite identificar riesgos que un inventario limitado exclusivamente a sistemas formalmente clasificados como inteligencia artificial podría dejar fuera.
11. La EIPD debe reconstruir el proceso decisorio
El artículo 35.3.a RGPD identifica expresamente entre los supuestos que requieren una evaluación de impacto la evaluación sistemática y exhaustiva de aspectos personales basada en tratamientos automatizados, incluido el perfilado, cuando sobre ella se adoptan decisiones que producen efectos jurídicos o afectan significativamente de modo similar, sin perjuicio de las demás circunstancias previstas en el propio artículo 35.
En este contexto, una EIPD será insuficiente si se limita a describir proveedores, infraestructuras, bases jurídicas, bases de datos o medidas de seguridad. Debe reconstruir el proceso de decisión.
Esto implica identificar qué datos entran en el sistema, qué reglas o modelos se aplican, qué output se produce, qué peso tiene ese output, en qué momento interviene una persona, qué información recibe, cuánto tiempo dispone para revisar el caso, qué facultades tiene para apartarse del resultado, cómo puede la persona afectada cuestionar la decisión y qué evidencia queda de todo el proceso.
La EIPD permite analizar y documentar el diseño de las garantías, pero no basta por sí sola para demostrar que esas garantías funcionan en la práctica. Esa demostración requiere registros operativos, pruebas, auditorías, muestreos e indicadores que permitan verificar cómo funciona realmente el proceso.
12. La trazabilidad exige reconstruir la decisión concreta
Una organización no debería limitarse a explicar cómo funciona su sistema en términos generales. Debe ser capaz de reconstruir qué ocurrió en un caso determinado.
Esto exige conocer qué modelo, algoritmo o regla intervino, qué versión estaba vigente en ese momento, qué parámetros o umbrales relevantes se encontraban activos, qué datos fueron utilizados, qué output se generó, qué persona revisó el caso, qué información tenía disponible y qué actuación realizó.
El control de versiones adquiere aquí una importancia particular. Un cambio aparentemente pequeño en una regla o en un umbral puede modificar de forma sustancial los resultados. Un sistema antifraude que aplica una misma regla con un umbral del 0,76 puede producir consecuencias muy diferentes si ese umbral se reduce posteriormente al 0,68.
Si la organización no puede determinar qué versión estaba en producción cuando se adoptó una determinada decisión, será difícil explicar o auditar adecuadamente el resultado. La trazabilidad, por tanto, no debe limitarse a conservar registros de la decisión final, sino que debe permitir reconstruir el contexto técnico y organizativo en el que esa decisión se produjo.
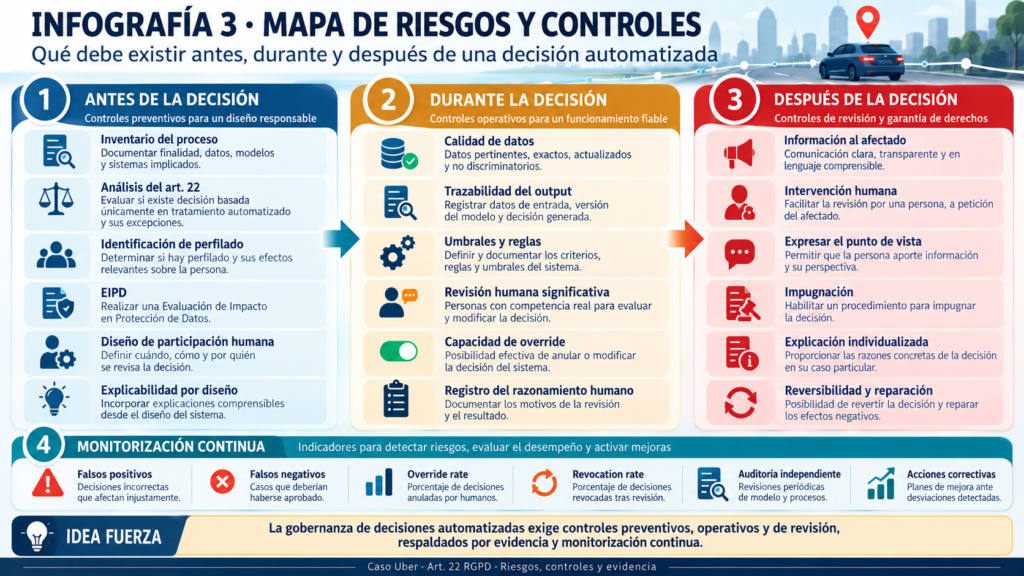
Figura 3 (IA): “La gobernanza de decisiones automatizadas exige controles preventivos, operativos y de revisión, respaldados por evidencia y monitorización continua.”
13. Los indicadores pueden revelar una falsa intervención humana
La revisión documental tampoco resulta suficiente. La organización debe analizar cómo se comporta el sistema en la práctica.
Algunos indicadores pueden resultar especialmente útiles: la tasa de falsos positivos, la proporción de decisiones modificadas por revisión humana, la tasa de revocaciones después de una impugnación, las diferencias de criterio entre revisores, el tiempo medio dedicado a cada caso, el tiempo de resolución de reclamaciones, la proporción de outputs confirmados por los revisores o la incidencia de errores asociada a determinadas versiones del sistema.
La tasa de coincidencia entre el resultado automatizado y la decisión humana merece una atención particular. Una coincidencia del 99,9 % puede significar que el sistema funciona extraordinariamente bien, pero también puede revelar problemas de otro tipo: sesgo de automatización, falta de información, ausencia de tiempo suficiente, carencia de autoridad para apartarse del resultado o una interfaz que induce a aceptar de forma rutinaria la recomendación automática.
Por esta razón, la tasa de coincidencia no debe interpretarse únicamente como indicador de desempeño. En determinados contextos puede actuar también como indicador de riesgo.
14. RGPD y Reglamento de IA: obligaciones relacionadas, pero diferentes
El Reglamento de IA añade, según la categoría y el contexto de uso del sistema, obligaciones relacionadas con la gestión del riesgo, la documentación, la transparencia y la supervisión humana. Sin embargo, no todo sistema algorítmico utilizado por una organización será necesariamente un sistema de IA sometido a las mismas obligaciones.
Incluso cuando el Reglamento de IA resulte aplicable, el cumplimiento de sus requisitos de supervisión humana no determina automáticamente que una decisión deje de estar basada exclusivamente en tratamiento automatizado a efectos del artículo 22 RGPD.
Se trata de preguntas jurídicas diferentes. El Reglamento de IA examina, entre otras cuestiones, cómo deben diseñarse y utilizarse determinados sistemas para que puedan ser supervisados eficazmente. El artículo 22 RGPD obliga, en cambio, a analizar la naturaleza de la decisión individual y el papel real desempeñado por el tratamiento automatizado en su adopción.
La buena gobernanza exige integrar ambas perspectivas cuando resulte necesario, pero sin confundirlas.
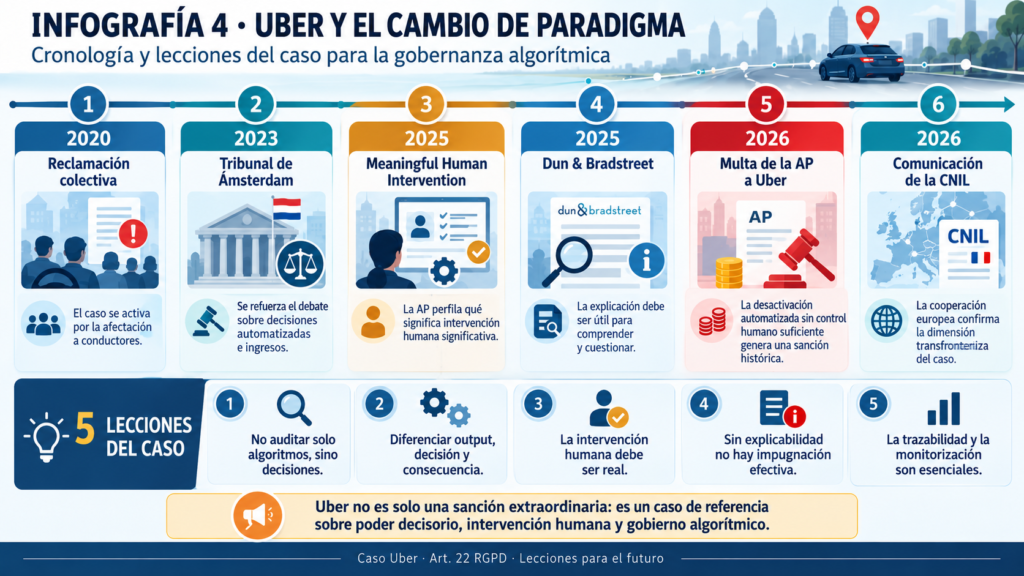
Figura 4 (IA): “Uber no es solo una sanción extraordinaria: es un caso de referencia sobre poder decisorio, intervención humana y gobierno algorítmico.”
15. Nueve preguntas para revisar una decisión automatizada
A partir de todo lo anterior, cualquier organización que utilice sistemas capaces de influir en decisiones sobre personas debería ser capaz de responder con claridad a nueve preguntas.
La primera es identificar qué decisión individual puede llegar a producirse y la segunda determinar qué consecuencia concreta puede sufrir la persona. A partir de ahí debe analizarse qué papel desempeña el output algorítmico en la determinación o activación de esa consecuencia.
También es necesario comprobar si existe una participación humana auténtica antes de la decisión cuando resulte necesaria y, en caso afirmativo, si esa persona dispone de información, tiempo, competencia y autoridad suficientes para cuestionar y modificar el resultado.
Cuando resulte aplicable el artículo 22.3, debe poder demostrarse que la persona afectada puede obtener una reconsideración humana real, expresar su punto de vista e impugnar la decisión. La organización también debería ser capaz de explicar de forma inteligible la lógica aplicada y la relación entre los factores utilizados, el resultado y la consecuencia.
Las dos últimas preguntas se refieren a la evidencia. Debe poder demostrarse mediante registros y documentación que esas garantías funcionan realmente y, además, debe ser posible reconstruir qué versión del sistema produjo el resultado, qué información estuvo disponible y qué actuación realizó la persona que intervino o revisó el caso.
Cuando las respuestas a estas preguntas descansan en expresiones como “en principio”, “normalmente”, “teóricamente” o “el sistema permite”, existe una señal evidente de que la gobernanza todavía no está suficientemente madura.
Conclusión
La principal enseñanza del caso Uber probablemente no se encuentre en el importe de la sanción, aunque sus 824,99 millones de euros resulten difíciles de ignorar. Su verdadera relevancia reside en que obliga a observar con mayor precisión el punto en el que un resultado automatizado adquiere capacidad suficiente para producir consecuencias significativas sobre una persona.
Durante años, el debate sobre decisiones automatizadas se ha centrado en cuestiones como el sesgo, la transparencia, la precisión de los modelos, la minimización de datos o la explicabilidad. Todos estos problemas siguen siendo fundamentales, pero el caso Uber obliga a incorporar una cuestión previa: quién conserva realmente el poder de decidir.
La presencia de una persona dentro de un procedimiento no demuestra que exista una decisión humana. Del mismo modo, la existencia de un canal de reclamación no demuestra que exista una revisión efectiva, y una referencia genérica al uso de algoritmos no satisface por sí sola las exigencias de transparencia o explicabilidad.
La gobernanza de las decisiones automatizadas exige poder demostrar quién adopta la decisión, qué información utiliza, qué peso tiene el sistema, quién puede contradecirlo, cómo puede hacerlo, qué información recibe la persona afectada, qué posibilidades tiene de cuestionar el resultado y qué evidencia queda de todo ello.
Desde esta perspectiva, el artículo 22 RGPD puede entenderse no solo como una norma sobre automatización, sino también como una norma sobre distribución de poder. Establece límites a la capacidad de una organización para transformar datos personales en decisiones capaces de afectar significativamente a una persona sin preservar mecanismos reales de intervención, revisión, explicación y control.
Esa es, probablemente, la lección más importante del caso Uber. Y su alcance excede con mucho a Uber, porque afecta a cualquier organización que utilice sistemas automatizados para tomar o condicionar decisiones sobre personas.
Referencias principales
Autoriteit Persoonsgegevens, Uber fined nearly 825 million euros for automated driver blocking, 21 de agosto de 2026.
CNIL, Automated decisions: UBER fined nearly EUR 825 million, 24 de agosto de 2026.
Autoriteit Persoonsgegevens, Tools meaningful human intervention, 23 de julio de 2025.
Gerechtshof Amsterdam, resoluciones de 4 de abril de 2023, entre ellas ECLI:NL:GHAMS:2023:793, ECLI:NL:GHAMS:2023:796 y ECLI:NL:GHAMS:2023:804.
Rechtbank Amsterdam, sentencia de 5 de octubre de 2023, ECLI:NL:RBAMS:2023:6293.
Tribunal de Justicia de la Unión Europea, sentencia de 27 de febrero de 2025, C-203/22, CK v Dun & Bradstreet Austria GmbH, ECLI:EU:C:2025:117.
Article 29 Working Party / European Data Protection Board, Guidelines on Automated individual decision-making and Profiling for the purposes of Regulation 2016/679, WP251rev.01.
Reglamento (UE) 2024/1689, artículo 14, supervisión humana de sistemas de IA de alto riesgo.
*Nota de actualización: este artículo se ha elaborado antes de la publicación de la resolución sancionadora íntegra de la Autoriteit Persoonsgegevens. Cuando se publique el boetebesluit, deberán revisarse las conclusiones relativas a los hechos concretos, la configuración jurídica de las infracciones y la determinación de la sanción.
Autor y responsable editorial: Leocadio Marrero Trujillo.
El enfoque, la arquitectura, los criterios de análisis y las conclusiones de este artículo han sido definidos y validados por el autor. Durante su elaboración se han utilizado herramientas de inteligencia artificial generativa como apoyo para la estructuración, reformulación, edición y creación de determinados elementos gráficos.
El contenido ha sido sometido a revisión humana sustantiva, comprobación de fuentes y validación jurídica y técnica. El autor ha aprobado la versión definitiva y asume íntegramente la responsabilidad editorial sobre su contenido