
 Matricúlate
Cuando el usuario cae en el phishing, ¿quién responde? El TJUE aclara las obligaciones del banco y los límites de la responsabilidad digital
Cuando el usuario cae en el phishing, ¿quién responde? El TJUE aclara las obligaciones del[...]
Oct
ENISA el futuro de la seguridad demostrable (III) de la evidencia documental a la evidencia procesable
ENISA el futuro de la seguridad demostrable (III) de la evidencia documental a la evidencia[...]
Oct
Derecho de supresión en el RGPD y sanción de 300.000 euros de la CNIL a EXTIA
Derecho de supresión en el RGPD y sanción de 300.000 euros de la CNIL a[...]
Oct
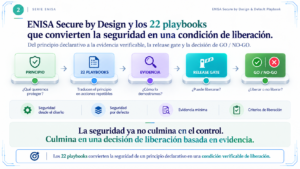
ENISA Secure by Design y los 22 playbooks que convierten la seguridad en una condición de liberación
ENISA Secure by Design y los 22 playbooks que convierten la seguridad en una condición[...]
Oct
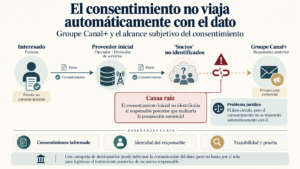
El consentimiento no viaja automáticamente con el dato
El consentimiento no viaja automáticamente con el dato Groupe Canal+ y el alcance subjetivo del[...]
Oct
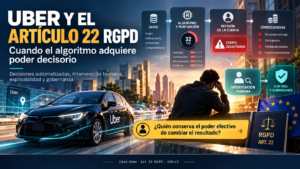
Uber y el artículo 22 RGPD: cuando el algoritmo adquiere poder decisorio
Uber y el artículo 22 RGPD: cuando el algoritmo adquiere poder decisorio La sanción de[...]
Oct
Secure by Design ya no puede ser un eslogan: cuando la seguridad entra en la arquitectura del producto
Secure by Design ya no puede ser un eslogan: cuando la seguridad entra en la[...]
Oct
De la accountability documental a la accountability verificable: el caso TikTok–ANPD y la gobernanza efectiva de los datos de niños y adolescentes
De la accountability documental a la accountability verificable: el caso TikTok–ANPD y la gobernanza efectiva[...]
Sep
KFC y la obligación de designar un DPD: la lección de la Audiencia Nacional sobre el concepto de «gran escala»
KFC y la obligación de designar un DPD: la lección de la Audiencia Nacional sobre[...]
Sep
Privacidad infantil y protección de datos: diseñar para la edad, la capacidad y la vulnerabilidad
Privacidad infantil y protección de datos: diseñar para la edad, la capacidad y la vulnerabilidad[...]
Sep