
 Matricúlate
Cuando los niños hablan con las máquinas: IA, confianza y privacidad infantil en interfaces que conversan, aconsejan y pueden parecer cercanas
Cuando los niños hablan con las máquinas IA, confianza y privacidad infantil en interfaces que[...]
Sep
Privacy by Design Assurance: EN 17529 e ISO/IEC AWI 31700-3 ante el reto de la evidencia auditable
Privacy by Design Assurance: EN 17529 e ISO/IEC AWI 31700-3 ante el reto de la[...]
Sep
Cuando el control no controla. Age assurance, controles parentales y eficacia real de las salvaguardias digitales para menores
Cuando el control no controla. Age assurance, controles parentales y eficacia real de las salvaguardias digitales[...]
Ago
SCHUFA, RGPD y scoring crediticio: límites a la conservación de datos y lecciones para el gobierno de modelos
SCHUFA, RGPD y scoring crediticio: límites a la conservación de datos y lecciones para el[...]
Ago
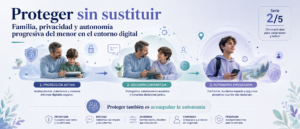
Proteger sin sustituir: Familia, privacidad y autonomía progresiva del menor en el entorno digital
Proteger sin sustituir Familia, privacidad y autonomía progresiva del menor en el entorno digital (Artículo[...]
Ago
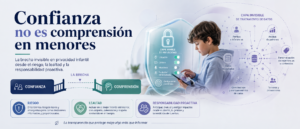
Confianza no es comprensión en menores. La brecha invisible en privacidad infantil desde el riesgo, la lealtad y la responsabilidad proactiva
Confianza no es comprensión en menores La brecha invisible de la privacidad infantil desde el[...]
Ago
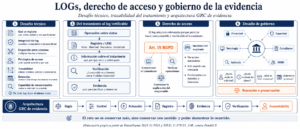
Derecho de acceso, logs y gobierno de la evidencia: una lectura GRC del caso Datatilsynet 2023-31-0321
Figura 0. El reto no es conservar más logs, sino conservar con sentido y poder[...]
Ago

Cuando una transferencia tiene que explicarse: ingeniería inversa de un procedimiento austríaco para construir una TIA trazable y defendible
Cuando una transferencia tiene que explicarse: ingeniería inversa de un procedimiento austríaco para construir una[...]
Ago

Del incidente al requisito de diseño 2/2. Una lectura del caso CaixaBank desde la ingeniería de privacidad de ISO 31700-1:2023
Del incidente al requisito de diseño, la ingeniería inversa 2/2. Una lectura del caso CaixaBank[...]
Ago

Cuando el error humano deja de ser una explicación. Una ingeniería inversa del artículo 25 RGPD a partir del caso CaixaBank (1/2)
Figura 0 (IA): Título de la publicación (Artículo dirigido, revisado y validado por Leocadio Marrero[...]
Ago