
 Matricúlate
Ciberseguridad en Chile y NIS2, del cumplimiento normativo a la resiliencia
Ciberseguridad en Chile y NIS2, del cumplimiento normativo a la resiliencia La implementación de la[...]
Nov
EL INTERÉS LEGÍTIMO TRAS LAS DIRECTRICES 1/2024 DEL CEPD
EL INTERÉS LEGÍTIMO TRAS LAS DIRECTRICES 1/2024 DEL CEPD Evolución interpretativa, ponderación de derechos y[...]
Nov
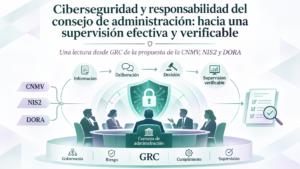
La responsabilidad de los consejos de administración en ciberseguridad: una lectura desde la CNMV, NIS2 y DORA.
La responsabilidad de los consejos de administración en ciberseguridad: una lectura desde la CNMV, NIS2[...]
Nov
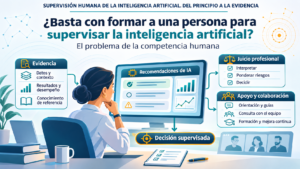
¿Basta con formar a una persona para supervisar la inteligencia artificial? El problema de la competencia humana
¿Basta con formar a una persona para supervisar la inteligencia artificial? El problema de la[...]
Nov
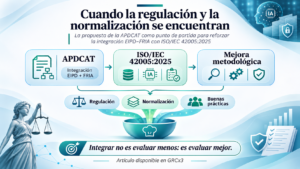
La Evaluación de Impacto conjunta de la APDCAT EIPD-FRIA y la fusión con ISO/IEC 42005
La Evaluación de Impacto conjunta de la APDCAT EIPD-FRIA y la fusión con ISO/IEC 42005[...]
Nov
¿Comprendemos realmente lo que hace la inteligencia artificial? El problema de la comprensión humana
¿Comprendemos realmente lo que hace la inteligencia artificial? El problema de la comprensión humana Supervisión[...]
Nov
La Evaluación de Impacto-EIPD que entrega el proveedor: cuando la confianza documental no basta
La Evaluación de Impacto-EIPD que entrega el proveedor: cuando la confianza documental no basta Anatomía[...]
Oct
Cuando una Evaluación de Impacto-EIPD existe, pero no permite justificar la decisión
Cuando una Evaluación de Impacto-EIPD existe, pero no permite justificar la decisión Anatomía forense de[...]
Oct
El valor económico de los datos: creación, deterioro y gobernanza desde la protección de datos
El valor económico de los datos: creación, deterioro y gobernanza desde la protección de datos[...]
Oct
¿Podemos supervisar aquello que no conseguimos observar? El problema de la observabilidad de la inteligencia artificial
¿Podemos supervisar aquello que no conseguimos observar? El problema de la observabilidad de la inteligencia[...]
Oct